運動品牌Puma成功撤銷波蘭Sinda Poland鞋廠的歐洲共同體近似商標申請

歐盟普通法院(The General Court of the European Union)於今年(2016)2月25日針對運動品牌Puma SE(以下簡稱Puma)提出之商標異議做出了判決。本判決認為,Puma所擁有的美洲獅商標(詳參圖1、圖2),與其異議之波蘭鞋廠Sinda Poland Corporation sp.(以下簡稱Sinda Poland)(詳參圖3)申請中的商標確有相似。此判決翻轉了歐盟內部市場協調局(Office for Harmonization in the Internal Market,以下簡稱OHIM) 所作出兩商標不近似之決議。本判決中,歐盟普通法院判決認為,OHIM應撤銷Sinda Poland之商標申請,並命令Sinda Poland及OHIM支付Puma相關訴訟費用。
本爭議起始於2012年,波蘭鞋廠Sinda Poland申請一歐洲共同體商標(Community Trade Mark,簡稱CTM),該商標為一跳躍的貓科動物形狀(詳參圖3),並指定使用於鞋類及運動鞋類產品。OHIM於2012年9月公告Sinda Poland申請的商標,同年11月Puma向OHIM提起異議,表示Sinda Poland之商標(詳參圖3)與Puma之美洲獅商標(詳參圖1、圖2)過於近似,有令消費者混淆商品或服務來源之虞。然而,OHIM於2014年決議認為,Sinda Poland之商標係兩種跳躍動物之結合,形成獨特的動物圖案設計,與Puma之美洲獅商標不相似,應不具有混淆消費者的疑慮。
Puma向歐盟普通法院上訴,認為法院應撤銷Sinda Poland之商標申請,並要求Sinda Poland支付相關訴訟費用。歐盟普通法院於今年2月25日做出決議,認為Sinda Poland侵害了Puma之商標權,並指出OHIM未將系爭兩商標在視覺上及概念上之整體相似度列入考量。該法院認為「Puma與Sinda Poland之商標皆為黑色的動物剪影,兩商標之動物背部及腹部弧度雖有所不同,但兩商標無法否認地有相似之處。」
經過為期將近四年的爭訟,Puma成功撤銷了Sinda Poland近似商標之申請。對國際知名運動品牌如Puma而言,近似商標的存在將會造成品牌知名度及商譽的打擊。如何藉由排除近似商標之申請以鞏固品牌形象及消費者認同,對品牌企業而言是必須面對的重要課題。本案中,Sinda Poland之近似商標仍在申請階段時Puma即提起異議。Puma積極的維權行動,是品牌廠商能夠藉以參照的模範。

圖1 Puma跳躍美洲獅商標(註冊於尼斯分類第1-42類)(圖片來源:歐盟普通法院判決)
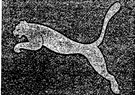
圖2 Puma跳躍美洲獅商標(註冊於尼斯分類第18、25、28類)(圖片來源:歐盟普通法院判決)
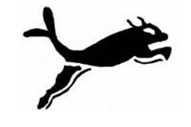
圖3 Sinda Poland欲申請之商標(註冊於尼斯分類第25類) (圖片來源:歐盟普通法院判決)
「本文同步刊登於TIPS網站(https://www.tips.org.tw)」
陶思妤
法律研究員 編譯整理
General Court ends Puma cat fight,Feb.25,2016 http://www.worldipreview.com/news/cjeu-ends-puma-cat-fight-9619?success_subscription=1(last visited :Mar.7,2016)
Puma SE v Office for Harmonisation in the Internal Market (Trade Marks and Designs) (OHIM),Mar.7,2016 http://curia.europa.eu/juris/document/document.jsf?text=&docid=174582&pageIndex=0&doclang=FR&mode=req&dir=&occ=first&part=1&cid=860012(last visited :Mar.7,2016)


2019年8月12日澳洲國家交通委員會(NTC)提出「管制政府近用C-ITS和自駕車資料(Regulating government access to C-ITS and automated vehicle data)」政策文件,探討政府使用C-ITS與自駕車資料(以下簡稱資料)所可能產生的隱私議題,並提出法律規範與標準設計原則應如下: 應平衡政府近用資料與隱私保護措施,以合理限制蒐集、使用及揭露資料。 應與現行以及新興國內外隱私與資料近用框架一致,並應進行告知。 應將資料近用權利與隱私保障納入立法中。 應以包容性與科技中立用語定義資料。 應使政府管理資料措施與現行個資保護目的協調一致。 應具體指明資料涵蓋內容、使用目的與限制使用對象,並減少資料被執法單位或經法院授權取得之阻礙。 應使用易懂之語言知會使用者關於政府蒐集、使用與揭露以及資料的重要性。 認知到告知同意是重要的,但同時應提供政府於取得同意不可行時,平衡個人隱私期待之各種可能途徑。 認知到不可逆的去識別化資料在許多情況下的困難度。 支持資料安全保護。 定期檢查資料隱私保護狀態與措施。 以上這些原則將會引導NTC發展自駕車資料規範與國家智慧運輸系統框架,NTC並將於2019年內提出更進一步規劃相關工作之範疇與時間點。
美國通過最新的電子醫療紀錄之隱私與安全標準美國衛生部隸屬之醫療資訊科技標準委員會(Health IT Standards Committee)為了因應「2009年經濟復甦暨再投資法」(America Recovery and Reinvestment Act, “ARRA”)的通過,制定了新的電子醫療紀錄的隱私、安全標準,以擴大保護電子醫療紀錄的使用安全。 這次制定的電子醫療紀錄的隱私、安全標準,將透過具有足夠防護能力的醫療資訊科技系統標準,來保護電子醫療紀錄的交換,並且擴大適用範圍到醫療照護廠商與提供者,要求其必須在2011年前達到幾項資訊的使用控制標準,包括「醫療保險可攜與責任法」(Health Insurance Portability and Accountability Act, “HIPAA”)與「加密促進標準」(Advanced Encryption Standard)之相關規定,以完備個人電子醫療資訊的保護網。 在此次訂立的標準之下,任何人員或是應用程式欲使用與接近電子醫療紀錄,應符合法律所授予的接近與使用之要件。同時,處理個人醫療資訊的系統,也必須具備對個人醫療資訊加密與解密的能力,以保障個人醫療資訊的安全與完整。除了以上的要求,這些標準也要求相關的適用機構,必須在2013年以前完成符合病歷交換格式(HL7)的使用接近控制、安全宣示標記語言(Security Assertion Mark-up Language, “SAML”)、網路服務認證(Web Service Trust, “WS-Trust”)以及促進資訊標準建置組織(Organization for the Advancement of Structured Information Standards, “OASIS”)的機制,以保障醫療資訊的安全。
歐洲人權法院(ECtHR)認為土耳其政府封鎖網站之行為,有違歐洲人權公約言論自由規定歐洲人權法院(ECtHR)在去年(2012)12月作出一項因封鎖網路而侵害言論自由的判決。該判決認為土耳其政府封鎖整個Google網站的行為,已違反歐洲人權公約第10條關於言論自由之保障。 土耳其法院在2009年審理侮辱有土耳其國父之稱的凱末爾將軍案時,判決封鎖設在Google平台的某網站,但土耳其通訊主管機關(Telecommunications Directorate)向法院建議,因技術上問題,建議封鎖整個Google網域才能達到效果,此舉連帶影響本案上訴人架設於Google平台上的網站也一併遭致封鎖,上訴人在窮盡國內訴訟程序後,進而向歐洲人權法院提告。 歐洲人權法院認為,網路目前已經成為表達言論的一個重要工具與場域,根據歐洲人權公約第10條規定,立法限制言論自由必須明確,以便當事人能夠遵循。但土耳其法令(Law no. 5651)並無可封鎖整個網域之相關規定;此外,亦有證據顯示土耳其政府並未盡告知義務,且該網路平台Google亦無拒絕遵循當地國法令之情形;至於通訊主管機關建議法院封鎖整個Google網域行為,亦違反土耳其法令(Law no. 5651)之授權範圍。因此歐洲人權法院認為土耳其政府已經違反歐洲人權公約第10條規定。 根據歐洲安全與合作組織(Organization for Security and Co-operation in Europe)的調查指出,在2012年土耳其政府至少封鎖了3700個網站,包括YouTube、DailyMotion、Google等知名網站。 而總部設在倫敦的維護言論自由知名組織Article19(取名自世界人權宣言第19條言論自由保障而來)主任Agnes Callamard博士也指出,本案是網路言論自由的重大勝利,尤其是當前各國政府積極尋求各種網路管制手段時,更應注意立法限制言論自由必須具有明確的法源基礎且應有救濟管道,以落實歐洲人權公約保障言論自由之意義。
日本經產省為了促進智慧家庭(smart home)計畫,以促進資料共享與利用。經產省為了在智慧家庭領域創造新事業,整備相關資料活用環境,蒐集共有及分析從多種多樣機器及服務所實際產出之資料,於2017年8月開始實施實證實驗。在實施前,為了使參加實證之民間公司間,得為資訊合作而完備相關規則及保安對策,於5月24日召開「智慧家庭資料活用環境整備推進事業」檢討會。因物聯網(IoT)的擴大得以蒐集龐大資料,以及現在人工智慧(AI)解析能力提高下,期待在各種領域提高生產效率及創造新的事業模式。特別是在智慧家庭領域,其在「新產業構造願景的中間整理」(2016年4月27日、產業構造審議會新產業構造部會)中,為有力重要領域。因此,以IoT技術等使家庭內機器網路化,活用此一資料,除了使既存事業模式發生變革或創造新事業模式外,也期待可以透過把握製品之使用資訊,而提高產品回收(recall)率,並促進資源回收以及家庭部門節能化等相關社會課題解決上。為此,本事業係以對於家庭內機器網路化及透過此而創造新事業為目標,整備事業環境與社會課題及各主題新事業服務創造相連結,因應每個人的生活模式而使得生活空間客製化成為可能,實現智慧家庭之社會目標。