Amazon無法阻擋家居家飾用品零售商Williams-Sonoma對其提出之智財侵害訴訟,此訴訟案將持續進行…

美國高端家居家飾用品零售商Williams-Sonoma於美國加州北區聯邦地方法院指控電商巨頭Amazon企圖誤導消費者,使消費者認為Amazon是Williams-Sonoma授權的經銷商。
2018年12月14日Williams-Sonoma向法院提起了智財侵權等訴,主張Amazon犯有下列行為,並請求損害賠償及禁制令:
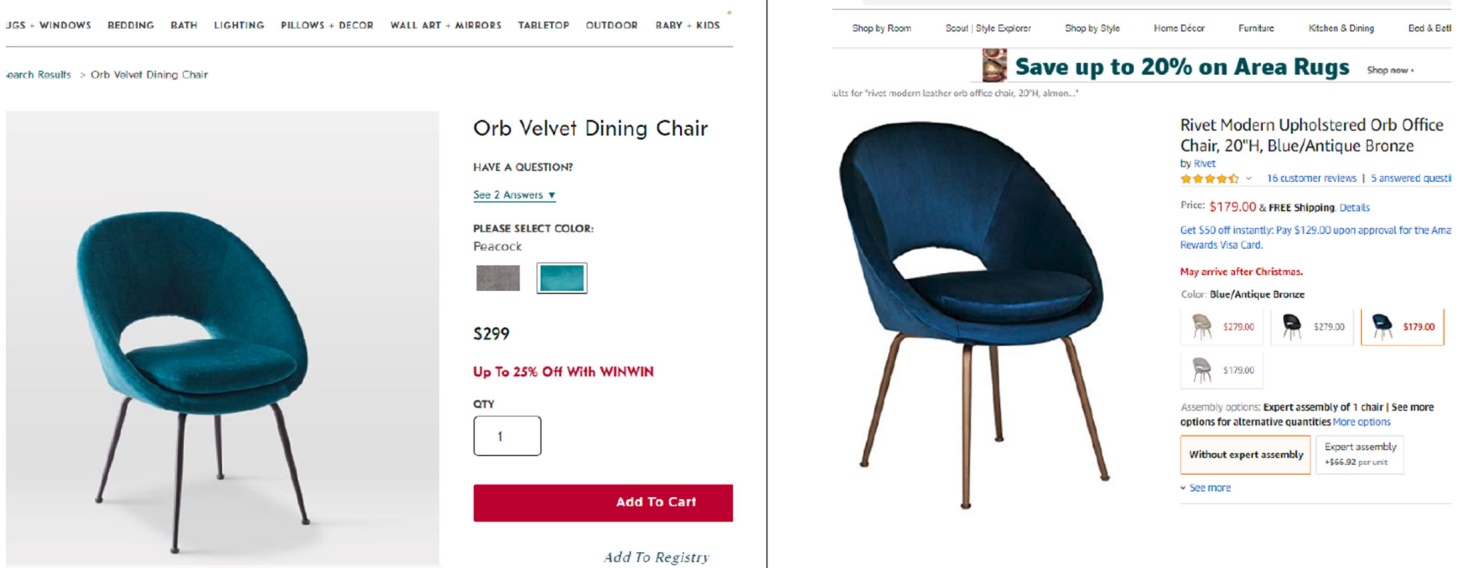
- 侵害了Williams-Sonoma旗下West Elm品牌的Orb椅子設計專利,專利號為D815,452。
- 在Amazon網站上及行銷廣告中使用Williams-Sonoma的商標而有商標侵害及仿冒之行為。
- 在Amazon網站上及行銷廣告中使用Williams-Sonoma的商標而有商標淡化之侵害行為。
- 不公平競爭行為。
Williams-Sonoma指出就商標部分,Amazon未經授權,在其網站設立一Williams-Sonoma銷售網頁,並在廣告及該網頁中使用未經授權的Williams-Sonoma商標,且未標示清楚網頁中的商品並非直接由Williams-Sonoma提供;甚至於Amazon的搜尋引擎廣告及電子郵件廣告中誤導消費者,使消費者認為可以在Amazon網站上買到Williams-Sonoma授權的商品。
Amazon於今(2019)年2月提出動議主張該案與商標相關之部分應予駁回,辯稱其僅是提供一個平台,使在其他地方購買的Williams-Sonoma產品可以轉售給消費者,適用第一次銷售原則。但該地院法官表示:「就整體而言Amazon不僅是轉售Williams-Sonoma的產品,而是塑造錯誤的印象讓人誤以為在Amazon網站的這些銷售是經過授權,使一個合理謹慎的消費者(reasonably prudent consumer)會產生誤認混淆。」,因此裁定駁回被告Amazon提出的動議,本案將會進入法院審判。
Williams-Sonoma提出的訴訟案其實也是Amazon發展自有品牌衍生的抄襲問題以及與其他大型品牌商緊張關係的展現。Amazon扮演著既是合作夥伴也是競爭者的角色,使得一些大型品牌商陷入困境,若不在Amazon網站銷售,產品很有可能會銷售不佳,但若在Amazon網站銷售,則Amazon會蒐集銷售產品的資料並且製造類似但較便宜的自有品牌產品銷售。Amazon此種飽受爭議的營運模式所牽扯的智財爭議仍有待後續追蹤 。
 圖片來源:COURT DOCUMENTS
「本文同步刊登於TIPS網站(https://www.tips.org.tw)」
廖晉瑩
法律研究員 編譯整理
Williams-Sonoma, Inc. v. Amazon.Com, Inc, No.18-cv-07548-EDL (May 2, 2019), available at https://images.law.com/contrib/content/uploads/documents/403/33688/Williams-Sonoma-v.-Amazon.Laporte-order-on-MTD-1.pdf
Powell Slaughter, Williams-Sonoma suit against Amazon continues, FURNITURETODAY, May 3, 2019, https://www.furnituretoday.com/e-commerce/williams-sonoma-suit-against-amazon-continues/ (last visited May 9, 2019).
Robert Burnson, Amazon Can't Duck Williams-Sonoma Suit Over Furniture Sales, BLOOMBERG, May 3, 2019, https://www.bloomberg.com/news/articles/2019-05-02/amazon-can-t-duck-williams-sonoma-suit-over-copycat-furniture (last visited May 9, 2019).
Robyn Smith, Everything we know so far about Williams-Sonoma v. Amazon, BUSINESS OF HOME, Dec. 21, 2018, https://businessofhome.com/articles/everything-we-know-so-far-about-williams-sonoma-v-amazon (last visited May 9, 2019).
Spencer Soper, Williams-Sonoma Accuses Amazon of Copying Its West Elm Furniture, BLOOMBERG, Dec. 19, 2018, https://www.bloomberg.com/news/articles/2018-12-18/williams-sonoma-accuses-amazon-of-copying-its-furniture (last visited May 9, 2019).


由於近日頻傳醫院遭受勒索軟體攻擊(ransomware attacks),美國加州檢察總長於2021年8月24日發布官方公告(bulletin):在加州州法「醫療資訊保密法」(Confidentiality of Medical Information Act, CMIA)與聯邦法「健康保險可攜與責任法」(Health Insurance Portability and Accountability Act of 1996, HIPAA)規範下,蒐集、處理和利用醫療健康資料的醫療照護機構,有採取適當措施與事故通報的義務,以維護醫療健康資料保密性。 針對「採取適當措施」的內容,美國加州檢察總長於本次官方公告中,提出明確指引(guidance):醫療照護機構須至少採取下列5項防範措施(preventive measures),以避免勒索軟體威脅: 確保所有存取醫療健康資料的作業系統與軟體,均升級至最新版本; 安裝防毒軟體,並維護其運作; 定期為員工舉辦教育訓練,包含教導員工不要點擊可疑網址和防範釣魚電子郵件(phishing email); 限制員工下載、安裝和運作未經批准的軟體; 維護和定期測試資料備份與救援計畫,以便於事故發生時,控制對資料和系統的影響範圍及程度。 此外,針對「資料外洩事故通報義務」(breach notification obligations),美國加州檢察總長指出:依據「加州民法」(California Civil Code)第1798.82條,擁有或經授權使用含有個人資料的「電腦化資料」(computerized data)的醫療照護機構,於發生,或可合理確信發生,影響超過500位加州居民的資料外洩事故時,即負有將該事故通報檢察總長辦公室的義務。
新加坡「智慧財產中心藍圖」(IP Hub Master Plan)自2013年起,新加坡綜合考量其天然資源匱乏之劣勢與位處東南亞經貿核心之優勢,提出「智慧財產中心藍圖」(IP Hub Master Plan),目標在10年內讓新加坡成為亞洲的全球智慧財產營運中心(IP Hub),藉以打造新加坡作為亞洲金融與法律中心之重要地位;「智慧財產中心藍圖」的具體規劃包含在「交易與管理」、「高值智財申請」與「爭議解決」等三大面向,成為匯聚亞洲且面向全球的智財營運中心。 在考量全球經濟成長力趨緩,世界各國紛紛加大投資創新與數位轉型的趨勢下,新加坡智財局(IPOS)於2017年再次更新這份藍圖:盤點自本藍圖提出迄今的各項執行成果,並探討如何與世界趨勢接軌。在更新版藍圖中強調未來智慧財產在具創新力公司資產內的比重將遠高於實體財產,對智財體制的依賴將與日俱增,新加坡應及早因應以提供新創產業包含智財保護、管理與最大化智財價值等協助,以打造未來產業競爭力。 更新版藍圖引用OECD「創新就是將創意帶往市場」之定義,智財產業將成為創新型經濟(innovation-driven economy)中的關鍵。根據IPOS估計,智財交易與管理活動將為新加坡在未來5年創造至少15億新幣的產值,而未來的挑戰在於提高「智財創造」的便利、「智財保護」的普及,以及「智財商業化」的推進等三大面向;因此IPOS將加強智財檢索與政府機關間合作、協助中小企業導入智財管理制度提升企業效益,並打造無形資產評價、交易與融資平台,以達成更新版藍圖所提出之挑戰目標。
加州新修正法規要求公司董事會必須包括女性加利福尼亞州(下簡稱加州)州長Jerry Brown於2018年9月30日簽署了一項新法案,規定在加州註冊成立的上市公司以及總部位於加州並在美國證交所上市的外國公司(如德拉瓦州公司),都必須在2019年底之前,於其董事會安排至少一位女性擔任董事,否則將面臨處罰;而此項新規定,亦使加州成為美國第一個要求上市公司將女性納入董事會的州。 此項規定並規定,在2021年年底前,若董事會的規模為6名以上,至少需有3名女性董事,若董事會的規模為5名成員,則至少需有2名女性董事,若董事會規模為4名以下董事,則至少需有1名女性董事。違反此項規定,將受到以下處罰:(1)首次違反處以10萬美元的罰款;(2)再度違反處以30萬美元的罰款,隨後再處以每次違反的罰款。 根據統計,日前在美國3000家最大的上市公司的董事會組成中,女性僅占其中18%,於2017年,更有624家上市公司的董事會中根本沒有女性。該法案表明,促進公司董事會性別平等不僅可以改善所有女性的職場機會,同時還能提高生產力,其依據是瑞士信貸(Credit Suisse)於2014年所作出的一項研究,該研究發現,擁有全男性董事會的公司,其平均股本回報率(Return on Equity, ROE)為10.1%,而擁有至少一名女性董事的公司,其平均股本回報率為12.2%。 根據彭博社(Bloomberg)於2019年的一項新分析,此項變革可為女性提供692個席次,並足以導致美國公司董事會整體性別平衡產生顯著的變化。此外,新紐澤西州(New Jersey)和馬薩諸塞州(Massachusetts)亦在考慮進行類似的立法,其他州也通過了不具拘束力的準則。根據統計,若其他州採用和加州相同立法,羅素3000(Russell 3000)中的公司需要在幾年內為女性開放3732個董事會席次,全國董事會的女性人數將增加近75%。 縱使該法案的反對者認為,這將增加企業改善種族和民族多樣性的難度,並質疑法案的適法性,然該法案的提出者仍認為,此一措施對於提升女性的代表權是必要的,相信當董事會組成多元化,女性的聲音能被聽到時,對整體勞動力的改善會是更好的。
英國與13家科技公司簽署《防範線上詐欺憲章》,建立網際網路防詐之重要里程碑英國內政部(Home Office)於2023年11月30日與全球13家線上平臺與服務提供者(包括Amazon、eBay、Facebook、Google、Instagram、LinkedIn、Match Group、Microsoft、Snapchat、TikTok、X(Twitter)、techUK及YouTube等)簽署自願性《防範線上詐欺憲章》(Online Fraud Charter),促進落實防詐措施。 此協議針對線上平臺與服務提供者之防詐重點要求如下: 1.設置監測及預防體系:線上平臺與服務提供者應建立有效流程,以辨別、標註和移除不當的內容和帳號;記錄違規使用者,以防其再次啟用或註冊新帳號。此外,線上平臺與服務提供者應採行符合英國國家網路安全中心(National Cyber Security Centre)密碼保護指引的身分驗證機制,並鼓勵使用者採用兩階段驗證,幫助使用者辨別真偽。而在電子商務與社群媒體方面,線上平臺與服務提供者應設置賣家驗證措施以防範不肖業者,並為使用者提供高風險交易安全指南與安全支付服務機制及資訊,保障使用者之消費權益。 2.建立檢舉途徑:線上平臺與服務提供者應提供簡捷的檢舉途徑,方便民眾檢舉詐欺行為,並與執法部門合作,以快速通報平臺或服務所發生之可疑詐欺活動。當未知帳號透過私訊聯繫使用者時,線上平臺與服務提供者可提供適當的警告,以提醒使用者可能的詐欺風險。 3.與公部門合作進行防詐宣導:所有線上平臺與服務提供者必須參與英國線上廣告計畫任務小組(Online Advertising Programme’s Taskforce),完備防制詐欺網。並要求有付費服務之線上平臺與服務提供者於其平臺內設置廣告驗證程序,以便過濾並防止詐欺資訊傳播,確保網路廣告真實性。此外,線上平臺與服務提供者須與英國政府、英國金融行為監督總署(Financial Conduct Authority)及英國資訊專員辦公室(Information Commissioner's Office)等公部門展開跨部門協調合作機制,加強防詐情報共享與配合執法取締詐欺。最後,線上平臺與服務提供者必須提供最新詐欺風險資訊以幫助民眾辨別詐欺手法。 該憲章簽署之線上平臺與服務提供者須在六個月內實施上述措施,但因係自願性質,因此其有效性仍有待觀察。