自資料流通機制建置擴大資料經濟市場
自資料流通機制建置擴大資料經濟市場
資訊工業策進會科技法律研究所
2020年03月25日
壹、事件摘要
過往,我國之資料開放政策著力於「政府資料開放」,並將之提供予民眾及企業運用。推動上,提出主動開放,民生優先、制定開放資料規範、推動共用平台及示範宣導與服務推廣四大策略,整體成效斐然,已獲國際肯認。然而,伴隨網際網路資通訊技術的發展,智慧聯網技術的進步,人工智慧(artificial intelligence, AI)、物聯網(Internet of Things, IoT)、區塊鏈、AR/VR等涉及資料運用之新興科技相繼萌芽,觸發對資料的大量需求。
特別是我國在新興科技領域之新創企業,為扣合「少量、多樣、個人化」的長尾型市場(Long Tail Market)發展趨勢,以形塑可應對少數大量應用、重視產品或服務客製化特性之商業模式[1],資料更是驅動其成長不可或缺的石油。只是勘查我國私部門資料開放現況,首先是《個人資料保護法》等法令遵循事宜,致使企業釋出資料意願較低;次者是跨國大企業資料霸權時代下,新創、中小企業難以在資料獲取上與之競爭;其三則是即便已有資料交易管道,仍尚乏可提升資料交易透明度、信任度及品質之措施可循。是以,亟待相應措施緩解上開問題。
觀測國際間促進私部門資料釋出與流通之作法,一者係透過中介作為決定資料釋出與否之交易模式(如美國之資料仲介);二者係回歸資料自主理念,由個人決定資料是否釋出之形式(如歐盟My Data 、日本情報銀行)。為回應上開問題,本文擇定日本以個人為出發點之資料流通措施為例,研析其促進資料交易流通所採行之制度與服務模式,期能作為我國擬訂資料經濟促進措施時,可攻錯的他山之石。
貳、重點說明
一、日本情報銀行制度建立背景
日本在資料流通與運用所面臨的挑戰,與我國同樣面臨個資法遵、資料交易信任度不足以及難與資料霸權者相競爭的困境。
據研究顯示,單以日本100家主要的線上購物網站為對象調查,即有高達一半比例的業者將用戶資料與外部各方共享而未具體向用戶明示,甚至未提供用戶拒絕提供資料的方式。由於普遍發生個人資料由營運業者蒐集後,進行目的外利用,致使在資料共用及利用上,容易因為業者未充分解釋利用之資料內容及對用戶的好處,而降低用戶同意或協力提供資料之意願[2]。此外,日本也意識到多數資訊被GAFA(Google、Apple、Facebook、Amazon)等大型網路服務業者掌控,從而壓縮日本本土業者的生存空間 [3],為避免未來資料可能會被大型網路服務業者所壟斷,不利未來日本資通訊與數位化社會發展,日本政府認為有必要建立被個人信任的第三方制度協助處理資料,以鞏固國家資料價值發展能量。
為此,日本提出情報銀行概念,並且由總務省與經濟產業省於2017年11月至2018年4月間相繼召開6次「資料信託功能認定機制檢討會」(情報信託機能の認定スキームの在り方に関する検討会),檢討具備資料信託功能之「情報銀行」認定基準及契約建議記載事項[4],期藉此機制形塑有利(個人)資料流通之模式[5]。
二、日本情報銀行制度介紹
(一)情報銀行架構
日本情報銀行架構係建立於其既有的PDS(Personal Data Stores)及資料交易市場平台之上。所謂PDS是由個人管理、儲存資料的機制,並可提供予第三方使用資料,還可分為由個人擁有終端載具,自行管理個人資料的分散型,以及由個人委託營運商(即提供服務之第三方)儲存與管理資料的集中型。至於資料交易市場,則係一種對供需雙方進行仲介,促使雙方通過買賣等方式進行交易之機制。是以,資料交易市場本身具有媒合之功能,但以匿名化資料及非屬個人資料為大宗。由於資料交易市場的仲介性質,須保持中立性,本身不會參與資料之蒐集、保存、處理和交易活動。
情報銀行則是自資料交易市場衍生,同時結合了PDS之特性,因此資料銀行本身會進行資料的蒐集、保存、處理和交易行為,並根據與個人簽訂之契約,利用PDS系統管理個人資料,按個人指示或其預先設定之條件管理個人資料,必要時對資料作匿名化,以提供予第三方使用。
圖 1日本個人資料交易架構
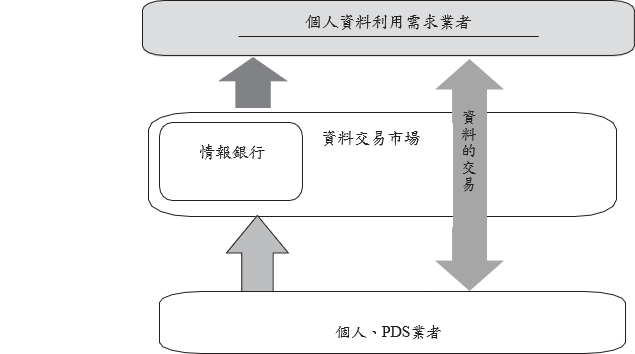
資料來源: 21世紀政策研究所,データ利活用と產業化,2018年5月。
(二)情報銀行功能-資料信託
情報銀行的建立,相當性地將顛覆過往GAFA(Google、Apple、Facebook、Amazon)公司的商業模式。
透過情報銀行機制,過往資料持有業者提供匿名加工、統計資料交易模式下,所無法克服獲取個人同意的難題將可獲得解消。情報銀行基於以個人為中心的資料活用精神,導入「資料信託」作法大幅度提升個人資料利、活用之意願。
資料信託之「信託」,並不一定係指法律上的信託概念,而是類似信託一樣的做法,係屬一種經濟關係,分別由信託人(資料主體)、受託人(資料銀行)及受益人(可能是信託人本人)所組成[6]。具體來說,信託人通過信託行為,預先指定或設定條件將其資料信託予受託人,並由受託人按信託人設定信託之目的,為其管理個人資料,並應善盡管理個人資料之義務。
情報銀行以信託方式進行個人資料管理,可能從事個人資料匿名化、協助談判交易條件、監控資料使用方式、代收和管理使用費以及支付與管理個人利益[7]等五類事項。
(三)情報銀行之驗證系統與運作機制
為確保資料流通基礎的安全性、資料流通情形揭露之透明性以及情報銀行業者之可靠性,總務省在2018年10月偕同日本IT團體聯盟組成「情報銀行推進委員會」,設計「情報信託機能驗證指引」(2018年6月發布第1版;2019年10月提出第2版)作為情報銀行驗證之基礎。只是,該驗證並不具強制性,未取得者仍可進行情報銀行之業務,僅係藉由驗證手段建立社會大眾對情報銀行之信心[8]。而就情報銀行的驗證基準,可分成業者資格、資料安全、資料治理及業務內容,分述如下:
- 業者資格:能擔保資料安全,具損害賠償能力的法人;
- 資料安全:須確保資訊安全與隱私受到足夠的保障,並定期更新隱私標章或驗證,以符合個資法與相關法規之要求;
- 管理體系:建立管理體系以明確管理職責,籌組「資料倫理審查會」,委員包括工程師、安全專家、法律從業者、資料倫理專家、消費者等,情報銀行並須定期向資料倫理審查會報告;
- 業務內容:情報銀行應明確揭示所開展業務,尤其是涉及個人資料範圍時,應揭示取得方法與使用目的。情報銀行在提供個人資料予第三方時,須明確對第三方的判斷標準、流程與使用目的。
截至2020年2月為止,日本IT團體聯盟進行了三波情報銀行認定,共三井住友信託銀行、FiliCa Pocket Marketing、J.Score、中部電力株式會社等四家業者通過情報銀行認證[9]。
除了推行建立情報銀行驗證系統外,日本總務省考量業者與資料主體間地位的不平等,以及業者在擬定資料信託契約上,或可能需要由政府提供一定程度提示,一併推出資料信託機能定型化契約應記載事項,敘明契約應涵蓋如情報銀行業務範圍、權利義務、損害賠償等內容,以明確情報銀行和個人間就資料利用之目的、範圍以及權責關係。其中,特別的是,由於日本《個人資料保護法》對於個人資料之蒐集、處理及利用係以個人同意為基礎開展,是故,在資料信託機能定型化契約應記載事項中特別就此明示情報銀行應該按照個人事前同意的範圍為個人控制資料。只是,如何解釋事前同意的範圍,整體來說,所同意的範圍必須是個人可以預測的範圍內進行解釋和操作。再者,為了確保個人資料的可控性,針對資料需求者再提供資料予其他第三人情況,強調必須就第三方和使用目的適度獲得個人同意才可為之。
值得一提的是,情報銀行必須設置「資料倫理審查委員會」諮詢體制,就情報銀行業務考量其適當性並提供建議,包含:個人與情報銀行間契約內容、使用情報銀行信託個人資料之目的、將信託資料提供予第三方之條件等[10]。
參、事件評析
一、我國現況
我國自行政院2012年第3322次院務決議推動政府資料開放以來,持續就政府資料開放不斷精進,包含2015年建置資料開放規範與相關環境[11]、2017年討論個人資料運用與政府資料開放政策,提出以民為本的「數位服務個人化(My Data)」,打造「一站式」服務措施[12]。實質上,已隱然含有回歸資料自主理念,由個人決定資料是否釋出之精神。
我國所推行之My Data服務可分為二種,一是按照個人需求,透過平台讓個人可下載自己的個人資料;二是透過線上服務授權,由民眾授權政府或民間業者取得個人資料,如醫療、戶政、教育、金融、勞健保或水電等方面之資料,再由相關領域之業者提供民眾所需的整合式個人化服務[13]。惟目前我國在My Data應用上,仍是以民眾自行下載政府機關所蒐集資料,再由民眾依其意願與需求提供予政府機關或民間企業為主,整體上,相當程度緩解《個人資料保護法》的限制,直接由資料主體釋出資料予資料利用者;藉由個人控制自己資料形式突圍資料霸權現象。但在建立資料交易透明度與信任度上,仍尚乏相應機制;在推行資料流通機制並擴大資料經濟市場之作為上,尚未有如同日本情報銀行機制等資料流通機制做為橋樑,協助弭平私部門資料流通最後一哩路之障礙。
二、我國未來制度設計方向建議
誠如前述,我國My Data機制現階段仍以公部門持有之個人資料為主,較缺乏私部門持有之個人資料。究其原因主要有三,一為業者釋出資料時,有其《個人資料保護法》等法令遵循上之成本及考量;二是社會普遍就個人資料被利用之情況的信任度不足;三則係欠缺誘因鼓勵業者或個人將資料釋出。
是以,或許如同日本情報銀行之作法,藉由可信任之第三方作為資料流通基盤,鼓勵促進個人資料加值再利用,避免私部門運用時囿於法規範而有所侷限。只是,於此必須注意日本情報銀行機制採用之資料信託,倘欲轉化為適於我國現行法規者,或需考量資料本身性質並非財產權之範疇,無法作為信託契約標的情形,而宜採行委任契約作法為妥。此外,在信任度與透明度建立上,日本通過驗證機制和資料倫理委員會的審查制度雙重管控做法,亦值得我國未來設計資料流通機制時引為借鏡。
肆、結語
有鑑於資料逐漸成為影響競爭力的重要因素,且如今大量的個人資料皆掌握在國外大型網路服務商手中,為有效提升我國業者的國際競爭力,政府或可參考日本情報銀行之模式,由民間機構分別負責驗證、擔任情報銀行之角色,並引入資料倫理審查會,透過公正之第三方審查資料流通平台業者是否公允,以促成資料經濟發展與保障個人資料之環境的形成。
[1]趙祖佑、周駿呈、涂家瑋,〈物聯網應用發展趨勢與商機─資料經濟篇〉,頁18-19(2015)。
[2]データ流通環境整備検討会,〈AI、IoT時代におけるデータ活用ワーキンググループ 中間とりまとめ〉,頁5(2017/3)。
[3]松ヶ枝優佳,〈データ主義時代の新たな銀行「情報銀行」とはなにか〉,Open Innovation Japan,2019/03/11,https://jbpress.ismedia.jp/articles/-/55684?page=4(最後瀏覽日:2020/02/19)。
[4]周晨蕙,〈日本公布資料信託功能認定指引ver1.0並進行相關實驗〉,科技法律研究所,2018/10,https://stli.iii.org.tw/article-detail.aspx?no=55&tp=1&i=156&d=8115(最後瀏覽日:2020/02/19)。
[5]情報信託機能の認定スキームの在り方に関する検討会,〈情報信託機能の認定に係る指針ver2.0〉,2019/10,https://www.soumu.go.jp/main_content/000649152.pdf(最後瀏覽日:2020/02/19)。
[6]辰巳 憲一,〈個人情報信託の経済分析~プライバシー情報を保護しながら信託で一元管理する~〉,学習院大学経済論集第48巻第2号,頁98(2011/7)。
[7]同前註。
[8]Jiji, Japan Grants Certification for First Time to ‘Information Banks’, The Japan Times (July 9, 2019), https://www.japantimes.co.jp/news/2019/07/09/business/japan-grants-certification-first-time-information-banks/#.XkymJygzZhE (last visited Feb. 19, 2020).
[9]一般社団法人日本IT団体連盟,〈日本IT団体連盟、「情報銀行」認定(第1弾)を決定〉,2019/06/26,https://itrenmei.jp/topics/2019/3646/;一般社団法人日本IT団体連盟,〈日本IT団体連盟、「情報銀行」認定(第2弾)を決定〉,2019/12/25,https://www.itrenmei.jp/topics/2019/3652/;一般社団法人日本IT団体連盟,〈日本IT団体連盟、「情報銀行」認定(第3弾)を決定〉,2020/02/17,https://www.itrenmei.jp/topics/2020/3657/(最後瀏覽日:2020/02/19)。
[10]日本IT團體聯盟,「情報銀行」の推進に向けた取組みについて,2019年9月30日。
[11]國家發展委員會,〈政府資料開放〉,https://www.ndc.gov.tw/Content_List.aspx?n=9B973A5871579AC7(最後瀏覽日:2020/02/20)。
[12]國家發展委員會,〈數位服務個人化(My Data)〉,https://www.ndc.gov.tw/cp.aspx?n=8B6C9C324E6BF233&s=460617D071481C4B(最後瀏覽日:2020/02/20)。
[13]王若樸,〈國發會My Data政策未來怎麼走?學者建議應跨產業推動資料治理〉,iThome,2019/09/12,https://www.ithome.com.tw/news/133002(最後瀏覽日:2020/02/20)。
本文為「經濟部產業技術司科技專案成果」
- 【台北場1】通訊傳播事業個資保護實務專題講座
- 【台北場2】通訊傳播事業個資保護實務專題講座
- 【台北場3】通訊傳播事業個資保護實務專題講座
- 金融相關資服業者線上個資安維宣導說明會
- 【上午場】探索科技法律最前線:資策會科法所「114年成果」分享會暨簡報票選
- 【下午場】探索科技法律最前線:資策會科法所「114年成果」分享會暨簡報票選
- 商業服務業個資管理與資訊安全實務宣導說明會(高雄場)
- 商業服務業個資管理與資訊安全實務宣導說明會(台南場)
- 商業服務業個資管理與資訊安全實務宣導說明會(台中場)
- 商業服務業個資管理與資訊安全實務宣導說明會(台北場)※如遇颱風假延期至7/16
- 【北部場1】國家通訊傳播委員會與通訊傳播產業個人資料保護與管理制度實務工作坊
- 【北部場2】國家通訊傳播委員會與通訊傳播產業個人資料保護與管理制度實務工作坊
- 【北部場3】國家通訊傳播委員會與通訊傳播產業個人資料保護與管理制度實務工作坊
- 【北部場4】國家通訊傳播委員會與通訊傳播產業個人資料保護與管理制度實務工作坊
- 【南部場】國家通訊傳播委員會與通訊傳播產業個人資料保護與管理制度實務工作坊
- 【中部場】國家通訊傳播委員會與通訊傳播產業個人資料保護與管理制度實務工作坊
- 【上午場】通傳產業個資管理機制與資料加值運用座談會
- 【下午場】通傳產業個資管理機制與資料加值運用座談會
- 長照系統相關資服業個資線上宣導說明會


奈米科技發展愈加成熟,藥物和生物製劑包括主成分、賦形劑等都可能使用奈米物質,奈米藥品可包括口服藥、注射劑及局部外用藥,且適應症亦愈來愈多樣化。隨著奈米藥物申請送審的件數增加,美國食品及藥物管理局(U.S. Food and Drug Administration, USFDA)對於此類藥物的審查,除了依既有的藥品審查原則,亦必須針對奈米物質粒徑小的特性,評估粒徑之改變,是否會影響藥品製劑安全性、療效及品質。 美國食品及藥物管理局於2022年4月22日發布含有奈米粒子藥物之最終版產業指引,該指引的範圍涵蓋生物製劑以及基因治療,其要點包含:相關藥物開發原則、品質、研究具體考量因素,以及學名藥的簡易新藥查驗登記申請方式(Abbreviated New Drug Application, ANDA)。 USFDA 曾於2017年12月18日發布該指引的草案,在綜整各方意見後,本次最終版指引新增兩點修正,首先是於第27頁以下新增指引裡常用的26個名詞解釋,以協助讀者理解該份指引的重要術語;其次是學名藥廠於查驗登記時不能只證明製劑相等性,更要提供藥物動力學、藥理學、毒物學等證據以證明足夠的生物相等性,才可取得上市許可。 台灣目前仍在藥事法與特定醫療技術檢查檢驗醫療儀器施行或使用管理辦法,甚至過渡至再生製劑管理條例之法令結構調整過程中,並深受國內醫療環境與產業現況的影響;面對新興藥物研發方法在後疫情時代的快速發展,對產業可能帶來的衝擊與影響,如何並重藥物監理的審驗標準與前瞻性的促進更多有助新興藥物的發展,助益於我國老齡化社會結構的轉變,可更前瞻的參考USFDA最終版指南與標準,以加速台灣細胞治療或奈米藥物發展。
強化AI安全防線:八國連署AI與機器學習供應鏈風險管理指南日本國家網路安全辦公室(国家サイバー統括室)於2026年3月5日,代表日本連署了「AI、機器學習供應鏈風險與緩和措施」(Artificial intelligence and machine learning Supply chain risks and mitigations)之國際文書(下稱本文書),並公布本文書內容。本文書是由隸屬於澳洲訊號局(Australian Signals Directorate,簡稱ASD)之澳洲網路安全中心(Australian Cyber Security Centre,簡稱ACSC)主導訂定,主要針對有導入或開發 AI、機器學習系統與元件等需求的組織,揭示其可能存在供應鏈風險與提升整體網路安全之重要性,並就AI開發或採購階段,組織應留意相關風險與可採行之緩和措施。有關連署國家,除了日本與澳洲以外,也包括加拿大、紐西蘭、韓國、新加坡、英國與美國等共八個國家皆已完成連署。 本文書內容強調組織於管理 AI、機器學習等風險時,應將 AI 供應鏈視為整體網路安全戰略的一環,同時評估產品或服務之整體生命週期風險,不應著重於單一技術,而是組織需要掌握整體供應鏈的全貌,包括特定關係事業者、活用AIBOM(AI物料清單,主要用來記錄AI模型相關資產與資訊,提供快速定位與管控AI問題模型功能)或SBOM(軟體物料清單,主要記錄軟體相依元件,用於漏洞管理與供應鏈透明度)、意識到是否已針對AI、機器學習系統可能帶來的風險,進行漏洞管理,以及針對AI、機器學習系統所導致之網路安全事件建立應處機制等。 本文書將AI、機器學習供應鏈風險大致區分為五類:AI 數據、機器學習模型、AI 軟體、AI 基礎設施(含硬體),以及第三方服務,本文書指出AI、機器學習應用於供應鏈時可能產生之風險,其中包括數據品質不良、資料受竄改、模型遭植入惡意程式碼、軟體元件複雜導致難以保證其安全、硬體與韌體擴大攻擊面,以及導入第三方服務致使供應鏈產生弱點等。 此外,本文書也針對各類風險提出可行的因應方法,例如: 1.數據面:需做標準化搜集、外部資料檢疫、資料前處理與完整性驗證。 2.模型面:需從可信來源取得透明模型,實施性能驗證與惡意程式偵測。 3.軟體面:需做完整性驗證、元件審核,並透過 SBOM 掌握已知弱點。 4.硬體面:需確認設備無惡意內容,並在網路中適當分區。 5.第三方服務面:需持續評估與監控供應商的資安實務與脆弱性管理。 總結來說,日本已意識到國家網路安全治理下,針對AI、機器學習的安全,不單是模型安全,而是涉及整體性供應鏈安全。日本藉由與他國連署國際文書,不僅強化國際合作,同時建立供應鏈網路安全共識,因應AI對於國家供應鏈之網路安全挑戰,從資料、模型、軟體、硬體到第三方服務等視角提出具體因應方法,作為全面提升國家整體網路安全環境之參考指引。日本透過強化與他國合作,提升國家網路安全治理之作法,值得我國未來借鏡參考。
美國衛生暨福利部於09年8月公布關於醫療資訊外洩通知義務之暫行最終規則於2000年基因圖譜解碼後,「基因歧視」議題成為各界關注焦點,而在電子通訊技術之配合下,更加速了包括基因資訊之個人醫療資訊的流通。在此時空背景下,如何能在善用相關技術所帶來的便捷同時,也對於相關資訊不甚外流時,得以有適切的因應措施以保障患者之隱私,成為了必須處理的問題。 美國國會甫於今年(2009年)2月所通過的「經濟與臨床健康資訊科技法」 (The Health Information Technology for Economic and Clinical Health Act, HITECH) 之相關修正中,強化了對醫療資訊之保護,其中要求美國衛生暨福利部(the Department of Health and Human Service, HHS ),針對受保護之醫療資訊未經授權而取得、侵入、使用或公開外洩之情形擬定「暫行最終規則」(interim final rule)進行管理,該項規則亦於今年(2009年)8月24日公布。值得注意的是,HITECH之規範主體(適用主體、商業夥伴)與保護客體(未依法定方式做成保護措施之健康資訊)皆沿用「1996醫療保險可攜性與責任法案」(the Health Insurance Portability and Accountability Act of 1996, HIPAA)之定義。然而,與HIPPA最大的不同在於, HIPAA中僅以私人契約之隱私權政策間接地管理醫療資料外洩事件,但於暫行最終規則中直接課以相關主體一項明確且積極的法定通知義務。HITECH之規範主體,基於其注意義務,應於得知或可得而知之日起算,60日內完成通知義務;視醫療資訊外洩之嚴重程度,其通知之對象亦有所不同,必要時應通知當地重要媒體向外發布訊息,HHS也將會以表單方式公布於其網站中。 整體而言,HITECH首次課以規範主體主動向可能受影響個人通知醫療資訊外洩事件之義務,此為HIPPA過去所未規範者;其次HITECH也突破HIPAA過往基於契約關係執行相關隱私權及安全規定之作法,於法規上直接對於洩露醫療資訊之相關主體課以刑責,強化了違反HIPAA隱私權與安全規定之法律效果。惟值得注意的是,受限於美國國會對HHS提出最終規則之期限要求,HHS現階段所提出的版本僅屬暫行規定,最終規定之最終確切內容仍有待確定,也值得我們持續觀察。
為促進健康資通訊科技之創新,美國嘗試立法重新定義健康軟體美國參議院認為健康資通訊科技(Healthy Information Technology)的創新與快速發展已經漸使現行法制不合時宜,美國食品藥物管理局(The US Food and Drug Administration)過度嚴格管制健康資通訊科技產品,甚至以法律強加健康資通訊業者不必要的負擔,恐抹殺新產業的創新能量,因此有必要對相關管制法規予以鬆綁。遂立法提案重新定義健康相關軟體,稱為「防止過度規範以促進照護科技法案」(The Prevent Regulatory Overreach To Enhance Care Technology Act of 2014,以下簡稱PROTECT Act)。 健康資通訊科技是目前創新與發展最快的美國產業。單以健康資通訊科技產業中,與健康相關的手機應用程式(application,APP)之開發,在全球經濟已創造數億美金的產值,在美國一地更提供了將近50萬份的工作機會。然而,在現行法制中食品藥物管理局認為健康相關的手機應用程式等軟體被廣泛應用於醫療行為的資訊蒐集,因此應當被視為醫療行為的一環。依據聯邦食品藥物及化妝品法(TheFederal Food, Drug and Cosmetic Act,FD&C Act)之規定,健康資通訊科技產品被界定為醫療器材(Medical Devices),而健康管理APP、行事曆APP、健康紀錄電子軟體等低風險產品亦包含在內,都必須嚴格遵守醫療器材相關行政管制。在PROTECT Act中將風險較低的健康資通訊科技產品重新定義為臨床軟體(Clinic Software)與健康軟體(Healthy Software)兩種態樣,其共通點在於明白區分出單純提供市場使用,不影響人體或動物醫療的健康資訊蒐集與直接提供實際臨床診斷,如放射線影像或醫療器材軟件的差異,PROTECT Act所定義之臨床軟體與健康軟體即屬於前者,故排除適用FD&C Act中醫療器材之定義範圍,得免除相關行政管制。