日本修正《氫能基本戰略》以實現氫能社會
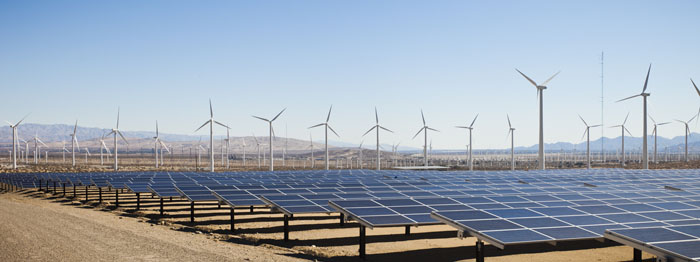
日本於2023年6月6日召開有關「再生能源、氫能等相關」內閣會議,時隔6年修正《氫能基本戰略》(水素基本戦略),其主要以「水電解裝置」、「燃料電池」等9種技術作為戰略領域,預計15年間透過官民投資15兆日元支援氫能相關企業,希冀盡速實現氫能社會。
日本早於2017年即提出氫能基本戰略,由於氫氣在使用過程中不會產生溫室氣體或其他污染物質,被認為是可以取代傳統化石燃料的潔淨能源,欲以官民共同合作,無論在日常生活、生產製造等活動下,都能透過氫能發電方式,達成氫能社會,故推出降低氫能成本、導入氫能用量的政策,並以2030年為目標,將氫能的用量設定為30萬噸、同時將氫能成本降為30日元/Nm3(以往價格為100日元/Nm3),使其成本與汽油和液化天然氣成本相當。為配合2021年《綠色成長戰略》,日本再次擴充目標,透過活用綠色創新基金,集中支援日本企業之水電解裝置和其他科技裝置,預計在2030年的氫能最大供給量達每年300萬噸、2050年可達2000萬噸。
然而隨著各國紛紛提出脫碳政策和投資計畫,再加上俄烏戰爭之影響,全球能源供需結構發生巨大變化,例如:德國成立氫氣專案(H2 Global Foundation)投入9億歐元,以市場拍賣及政府補貼成本的方式推動氫能、美國則以《降低通膨法》(The Inflation Reduction Act),針對氫能給予稅率上優惠措施等,在氫能領域進行大量投資,故為因應國際競爭,日本重新再審視國內氫能發展,並修正《氫能基本戰略》,除提出「氫能產業戰略」及「氫能安全保障戰略」外,本次主要修正之重要措施摘要如下:
1.維持2030年、2050年氫能最大供給量之設定,但新增2040年時提出氫能的最大供給量目標為1200萬噸。
2.由於水電解裝置在製造綠氫時不可缺,爰設定相關企業於2030年前導入15GW左右的水電解裝置,同時確立日本將以氫能製造為基礎之政策。
3.鑒於氫能科技尚不純熟、氫能價格前景不確定性高,在氫能供應鏈的建構上有較大風險,故透過保險制度分擔風險,以提高經營者、金融機構投資氫能之意願。
4.藉由氫能結合渦輪、運輸(汽車、船舶)、煉鐵化學等其他領域,期以氫氣發電渦輪、FC卡車(使用氫氣燃料電池Fuel Cell之卡車)、氫還原製鐵為中心,强化國際競爭力,創造氫能需求。
5.預計10年間,以產業規模需要在都市圈建設3處「大規模」氫能供給基礎設施;另依產業特性預計於具相當需求之地區,建設5處「中等規模」基礎設施。
林庭葦
法律研究員 編譯整理
〈新「水素基本戦略」を閣議決定、15兆円の投資はFCEV普及に活かせるか〉,THE EV TIMES,https://ev-times.com/2023/06/08/10050,(最後瀏覽日:2023/07/07)。
NHK,〈水素エネルギー普及へ 政府が基本戦略決定 官民15兆円超投資へ〉,2023/06/06,https://www3.nhk.or.jp/news/html/20230606/k10014091051000.html,(最後瀏覽日:2023/07/07)。
再生可能エネルギー・水素等関係閣僚会議,〈水素基本戦略(案)〉,https://www.meti.go.jp/shingikai/enecho/shoene_shinene/suiso_seisaku/pdf/20230606_1.pdf,(最後瀏覽日:2023/07/07)。


根據Ponemon Institute的調查,2011年至2012年中,英國企業資料侵害事故平均成本增加了15%。賽門鐵克指出,若企業備有正式的事故應變計畫,每項資料侵害事故的平均成本會降低至13英磅左右。除此之外,雇用外部顧問來協助應變,資料侵害事故的平均成本也會節省4英磅。 依據新的資料保護法律架構,歐盟委員會日前已開始擬訂新的資料侵害事故通知制度。同時,根據不同委員會的需求,未來將針對特定產業,制定新的網路與資訊安全管理規範。 專家評估未來責任保險將成為確保資訊安全的新潮流。企業藉由事先擬定事故應變計劃來降低資料侵害的風險,同時也進行風險轉移的處置措施。各項事故應變計劃之中,保險制度是企業目前較感興趣的措施之一。保險制度除了可用於風險轉移之外,企業還可以從中取得資料侵害事故的專家網絡。這些專家包含事故鑑定專家、公共關係專家、風險管理專家,信用監測提供者或是資料侵害事故的事務處理公司,例如:協助發送事故通知的公司。保險業建置的專家網絡,未來將可以幫助要保人,以最快最省成本的方式處理相關事故。
低軌通訊衛星發展及應用之法制觀察低軌通訊衛星發展及應用之法制觀察 資訊工業策進會科技法律研究所 2022年04月25日 壹、事件摘要 隨著太空領域的技術突破,國際間主要國家已將焦點轉向太空場域,未來各類型太空商業活動及軍事性部署將大幅增加。低軌衛星(Low Earth Orbit Satellite)商業化發展趨勢最為明確[1],其所涉及的法制規範受到高度關注,對於國家如何承擔作為太空活動主體的國家責任,尤其是太空物體發射活動之風險控管、損害賠償責任問題,以及善盡減少太空碎片之國際義務等;此外,較為成熟的低軌衛星通訊服務,國際業者如SpaceX、OneWeb正積極於全球部署,則通訊傳播監管規範宜如何調適,亦為觀察重點。 本文以低軌通訊衛星發展及應用為核心,爬梳相關法制,面向涵蓋從火箭發射階段至衛星營運階段,說明其間涉及的活動規範之法制發展重點,以及供應鏈安全管理的議題,以供我國法規調適之參考。 貳、重點說明 一、發射階段 在衛星發射階段,主要涉及之國際太空法[2]為《登記公約》及《責任公約》,締約國必須遵守公約規定並善盡監管責任,是以美國、英國及日本對太空活動皆有嚴謹的許可審查制度[3]。一般而言,發射階段的審查通常分為「發射載具」及「太空載具」兩種,前者著重技術安全性的審查,避免發射過程中對他人造成損害,因此火箭發射業者必須盡可能採取相關安全措施,讓風險降至最低,而國家的角色則是評估該發射活動落於可接受的風險後,始可同意其施行。後者對於太空載具的審查,除了人造衛星本身的安全性之外,尚須說明該衛星之用途及設計,如是否會供軍事使用、若有核能之使用是否安全、是否符合國際無線電頻率秩序,以避免於外太空中造成危害或干涉到其他的人造衛星等。 除了太空五大公約之外,隨著太空活動的增加,尚有其他參考準則之提出,如2007年聯合國大會決議通過「太空碎片減緩指引」(Space Debris Mitigation Guidelines),該指引為自律性參考文件,並不具有國際法的法律拘束力,其建議在任務規劃、設計、製造發射火箭之飛行任務,應將太空碎片減緩措施納入考量[4]。美國聯邦通訊委員會(Federal Communications Commission, FCC)亦有提出其「太空碎片緩解政策與法令遵循指導」,以避免大量的低軌通訊衛星在結束任務後成為太空垃圾[5]。 我國已於2021年5月31日立法通過《太空發展法》,該法參照國際太空法規範,建立國家行政管理之法制基礎,特別是《登記公約》之太空載具登錄及許可規範;以及《責任公約》之太空事故損害賠償責任及保險制度等。至於太空活動之侵權案件,國際太空法係以國家為主體,無論是作為求償國或是被求償國,我國如何參與國際爭端解決,將有待實務觀察。 二、營運階段 (一)國際頻率協調 通訊衛星使用的無線電及微波的頻段較寬,為了避免訊號干擾,係由國際電信聯盟(International Telecommunication Union, ITU)依據無線電規則(Radio Regulation),協助無線電頻率分配及跨國頻率協調。 我國非ITU會員國,過往實務係以折衷方式參與國際頻率協調,如中華電信之中新一號及中新二號,採取與新加坡電信合作模式,爭取衛星通訊之營運機會;而科研用途之衛星可循專為科學研究及實驗之特殊保留頻段,可透過ITU下非官方機構組成的太空頻率協調小組(Space Frequency Coordination Group, SFCG)協調國際間科研使用頻段;或是透過國際業餘無線電聯盟(International Amateur Radio Union, IARU),取得頻率協調證明文件。 惟對於商用通訊衛星,因其需要供商業使用之專用頻譜,並且排除他人之干擾,仍必須透過ITU與他國進行頻率協調交涉並完成使用登記,始可提供衛星通訊服務。 (二)衛星通訊服務涉及之法規調適 通訊傳播服務屬於高度監管的行業,業者必須遵循電信管理法規之要求,始可於境內提供服務。我國已新增10.7-12.7GHz、13.75-14.5GHz、17.7-20.2GHz及27.5-30.0GHz等頻段供衛星通訊使用[6],惟申請人資格必須符合外資持股上限,即外國人直接持有股份總數不得超過49%,直接及間接持有股份總數不得超過60%[7]。法制政策上若欲放寬外資持股限制,則必須加以修法。另一途徑,國際衛星業者亦可透過具有衛星業務執照之國內業者代理申請,目前實務上中華電信已於2021年8月宣布與Starlink展開合作,可能協助代理Starlink的衛星通訊服務並在臺販售[8]。 之後衛星通訊服務的討論焦點可能會是「衛星間鏈路」(Inter Satellite Links, ISL)的應用,即允許資料在衛星之間傳輸及交換,無需再另外設置地面閘道站(gateway),而讓境內資料直接傳輸至外國。我國現行制度係外國業者在提交經營許可之申請時,自行承諾、遵守我國通訊監察之要求及義務。一旦衛星通訊服務盛行,是否會對國家主權之通傳監理產生挑戰,如通訊監察之資料調取協助義務、資料落地管理等,有待持續觀察[9]。 三、系統及零組件之資安管理 目前國際間僅有美國訂定衛星通訊之網路安全要求,惟其係針對軍事應用之衛星通訊,並非全面性之要求[10]。我國亦未對衛星的資通安全有相關的強制性規範,實務上衛星供應鏈業者主要是因應品牌商代工規格之要求,進行生產。是以,對於商用性低軌衛星通訊服務,現階段或許能參考5G行動通訊之共通適用原則,如供應鏈安全、資通安全維護計畫等。 參、事件評析 為了掌握太空產業商機,特別是現階段可預期的低軌通訊衛星的發展,我國相關的法制政策宜迎合產業需要,並促進各種太空活動的創新應用,以厚植人才與技術能量。 首先,在發射階段部分,我國《太空發展法》對於太空活動之監管與權利義務分配,已建立了法制基盤,本文認為後續細部的法制監管密度宜配合產業成熟程度加以定之。申言之,在初期發展過程,太空活動之監管似不宜課予過高的義務及責任,避免商業性太空活動之利害關係人望之卻步,建議以軟性方式,例如透過獎勵或輔導等途徑,促進業者符合太空碎片減量或其他環境保護之要求,待國內發射能量累積後,再採取拘束性規範並執行嚴格管理。 其次,在營運階段部分,國內產學界皆希望我國商業性太空活動能在國際間有所突破,惟受限於ITU國際頻率協調之困境,建議短期內宜推廣與外國合作的模式,政策上宜協助媒合國內設備元件業者與外國衛星所有者,以進入國際太空產業供應鏈。長期而言,商用衛星服務的經營仍需要透過ITU進行國際頻率協調,因此仍需動員外交力量,協助商用衛星拓展可行的頻率協調途徑。至於國際低軌衛星業者於我國落地提供服務部分,必須符合現行通傳法制規範,如取得公眾電信網路之使用核准、頻譜使用申請等,後續電信主管機關宜觀察ISL技術的使用情況、國際間對於衛星數據傳輸之要求,以及是否要求於境內設置閘道站等,以掌握對衛星網路之監管。 最後,在系統及零組件資安管理部分,由於國際間對於衛星網路技術標準仍在討論中,宜待國際間衛星資安標準形成,再據以制定相關規範。值得注意的是,衛星通訊網路為電信業之一環,屬於我國關鍵基礎設施領域並為《資通安全管理法》納管範圍,故其仍需遵守該法課予之高規格的安全標準,即衛星服務營運商應盡可能使用安全供應鏈及避免高風險設備,並從設計面納入資安考量。 [1] 低軌衛星係指佈署於低軌道之衛星,一般而言距離地球高度約160至2,000公里,相對於中軌道衛星、地球同步軌道衛星,低軌衛星離地球距離較近,因此傳輸延遲較短、功率耗損較少,進而可有效實現全球網路覆蓋。參考自楊可歆,〈低軌衛星於行動通訊業務之應用場景分析〉,MIC產業研究報告,2020/05/18, https://mic.iii.org.tw/aisp/Reports.aspx?id=CDOC20200507001 (最後瀏覽日:2022/03/31)。 [2] 目前國際太空法包括五大公約,分別為1967年《外太空條約》(Outer Space Treaty)、1967年《營救協定》(Rescue Agreement)、1971年《責任公約》(Liability Convention)、1974年《登記公約》(Registration Convention)及1979年《月球協定》(Moon Treaty)。 [3] 美國規範於《商業太空發射法》(Commercial Space Launch Act),可見於https://uscode.house.gov/view.xhtml?path=/prelim@title51/subtitle5/chapter509&edition=prelim (最後瀏覽日:2022/03/15);英國規範於《外太空法》(Outer Space Act),可見於https://www.legislation.gov.uk/ukpga/1986/38/contents (最後瀏覽日:2022/03/15);日本規範於《太空活動法》(宇宙活動法),可見於https://www8.cao.go.jp/space/english/activity/documents/space_activity_act.pdf (最後瀏覽日:2022/03/15)。 [4] UNOOSA, Space Debris Mitigation Guidelines of the Committee on the Peaceful Uses of Outer Space, 2010, https://www.unoosa.org/pdf/publications/st_space_49E.pdf (last visited Apr. 06, 2022). [5] FCC, Mitigation of Orbital Debris in the New Space Age, IB Docket No. 18-313, Apr. 02, 2020, https://docs.fcc.gov/public/attachments/DOC-363486A1.pdf (last visited Apr. 06, 2022). [6] 彭慧明,〈低軌衛星頻譜 6月開放申請〉,經濟日報,2022/03/24,https://udn.com/news/story/7240/6187130 (最後瀏覽日:2022/04/14)。 [7] 《電信管理法》第36條第4項及第5項 [8] 張瑞益,〈中華電、Starlink攜手合作 搶低軌道衛星商機〉,經濟日報,2021/08/30,https://udn.com/news/story/7240/5708752 (最後瀏覽日:2022/03/14)。 [9] Larry Press, Are Inter-Satellite Laser Links a Bug or a Feature of ISP Constellations?, CIRCLEID, Apr. 03, 2019, https://circleid.com/posts/20190403_inter_satellite_laser_links_bug_or_feature_of_isp_constellations/?fbclid=IwAR2iQEgPCm-ACC8kwvRaMDZPxCxLehHKvWvAn8tkr0njn8TubUTM_cLsIc4 (last visited Mar. 31, 2022). [10] 謝宜庭,〈美國白宮頒布有關於太空系統的網路安全原則《太空政策第5號指令》〉,資策會科技法律研究所,2021年4月,https://stli.iii.org.tw/article-detail.aspx?no=64&tp=1&d=8629 (最後瀏覽日:2022/03/14)。
歐盟網路與資訊安全局暨網路安全認證規則要求進行「網路安全認證機制」歐盟執委會於2019年6月正式通過「歐盟網路與資訊安全局暨網路安全認證規則(EU Regulation on ENISA and Cyber Security Certification)(Regulation (EU) 2019/881)。規則新增歐盟網路與資訊安全局(European Union Agency for Network and Information Security,ENISA)之職責,負責推行「網路安全認證機制(European cybersecurity certification scheme)」。 網路安全認證機制旨在歐盟層面針對特定產品、服務及流程評估其網路安全。運作模式是將產品或服務進行分類,有不同的評估類型(如自行評估或第三方評估)、網路安全規範(如參考標準或技術規範)、預期的保證等級(如低、中、高),並給予相關之認證。為了呈現網路安全風險的程度,證明書上可以使用三個級別:低、中、高(basic,substantial,high)。若資訊安全事件發生時,對產品、服務及流程造成影響時,廠商應依據其產品或服務之級別採行相對應的因應對策。若被認證為高等級的產品,則表示已經通過最高等級的安全性測試。 廠商之產品或服務被認可後會得到一張認證書,使企業進行跨境交易時,能讓使用者更方便理解產品或服務的安全性,供應商間能在歐盟市場內進行良好的競爭,從而產生更好的產品及性價比。藉由該認證機制所產生的認證書,對於市場方將帶來以下之效益: 一、產品或服務的提供商(包括中小型企業和新創企業)和供應商:藉由該機制獲得歐盟證書,可以在成員國中提升競爭力。 二、公民和最終使用者(例如基礎設施的運營商):針對日常所需的產品和服務,能做出更明智的購買決策。例如消費者欲購買智慧家具,就可藉由ENISA的網路安全認證網站諮詢該產品網路安全資訊。 三、個人、商業買家、政府:在購買某產品或服務時,可以藉此機制讓產品或服務的資訊透明化,以做出更好的抉擇。
美國民權辦公室發布遠距醫療隱私和資訊安全保護相關建議美國衛生及公共服務部(U.S. Department of Health and Human Services, HHS)民權辦公室(Office for Civil Rights, OCR)於2023年10月18日發布了兩份文件,針對遠距醫療情境下的隱私和資訊安全保護,分別給予病人及健康照護服務提供者(下稱提供者)實務運作之建議。本文主要將發布文件中針對提供者的部分綜合整理如下: 1.於開始進行遠距醫療前,提供者應向病人解釋什麼是遠距醫療及過程中所使用的通訊技術。讓病人可瞭解遠距醫療服務實際運作方式,若使用遠距醫療服務,其無須親自前往醫療院所就診(如可以透過語音通話或視訊會議預約看診、以遠端監測儀器追蹤生命徵象等)。 2.提供者應向病人說明遠距醫療隱私和安全保護受到重視的原因。並且向病人告知為避免遭遇個資事故,提供者對於通訊技術採取了哪些隱私和安全保護措施,加以保護其健康資訊(如診療記錄、預約期間所共享資訊等)。 3.提供者應向病人解釋使用通訊技術對健康資訊帶來的風險,以及可以採取哪些方法降低風險。使病人考慮安裝防毒軟體等相關方案,以防範病毒和其他惡意軟體入侵;另網路犯罪者常利用有漏洞之軟體入侵病人裝置,竊取健康資訊,因此可於軟體有最新版本時,盡快更新補強漏洞降低風險;若非於私人場所預約看診,病人則可透過調整裝置或使用即時聊天功能,避免預約資訊洩漏。 4.提供者應協助病人保護健康資訊。確保病人知悉提供者或通訊技術供應商聯絡資訊(如何時聯絡、以什麼方式聯絡等),使病人遭網路釣魚信件或其他方式詐騙時可以加以確認;也應鼓勵病人有疑慮時都可洽詢協助,包括如何使用通訊技術及已採取之隱私和安全保護措施等。 5.提供者應使病人了解通訊技術供應商所採取之隱私和安全保護措施。告知病人通訊技術供應商名稱、採取之隱私和安全保護措施,及如何得知前開措施內容;使病人了解進行遠距醫療時是否使用線上追蹤技術。 6.提供者應告知病人擁有提出隱私投訴的權益。若病人認為自身健康隱私權受到侵犯,得透過OCR網站進行投訴。