歐洲央行發表「虛擬貨幣架構」報告,法國比特幣交易平台取得PSP資格。

歐洲央行(European Central Bank,簡稱ECB)於2012年10月29日提出「虛擬貨幣架構(Virtual Currency Schemes)」報告(全文可至歐洲央行網站下載,下載網址: http://www.ecb.int/pub/pdf/other/virtualcurrencyschemes201210en.pdf),Bitcoin(中譯「比特幣」)為該報告的研究重點。該報告將虛擬貨幣架構分為三類:1. 封閉性虛擬貨幣架構,與實體經濟幾乎無連結,通常用於遊戲中,例如暴雪娛樂(Blizzard Entertainment)的魔獸金幣(World of Warcraft Gold, WoW Gold);2.單向貨幣流(通常是流入) 的虛擬貨幣架構,可以現金依照匯率兌為虛擬貨幣後用於購買虛擬商品或服務,少數例外可使用於購買實體商品或服務,這類型代表如臉書的FB幣;3. 雙向貨幣流的虛擬貨幣架構,類如其他一般貨幣,具有買進賣出匯率,可支應虛擬以及實體商品、服務的買賣,如比特幣。基於本身特性,比特幣並非歐盟電子貨幣指令(Electronic Money Directive, 2009/110/EC)以及歐盟支付服務指令(Payment Service Directive,簡稱PSD,Directive 2007/64/EC)的適用範圍。目前虛擬貨幣欠缺與實體經濟的聯結,交易量小且欠缺廣泛的使用接受度,因此對於金融以及物價的穩定影響有限;另外,虛擬貨幣欠缺妥適的法規管制,可能被用於不法活動,如犯罪、洗錢、詐欺等等;綜上,若任由虛擬貨幣持續發展而不管制,將被視為是中央銀行的失職而影響其聲譽。然而,報告指出,基於下述原因,虛擬貨幣將有可能繼續蓬勃發展:1. 網路以及虛擬社群使用人的持續增加;2. 電子商務以及特定數位產品的發展,提供虛擬貨幣架構良好的發展平台;3. 相較於其它電子支付產品,虛擬貨幣具備較佳匿名性;4. 相較於傳統支付工具,虛擬貨幣具備較低交易成本;5. 提供虛擬社群所需要的較直接以及快速的交易清算特性。
比特幣出現於2009年,透過數理運算的「挖礦(mining)」技術產生,無發行人,屬於點對點(peer to peer)虛擬貨幣,可匿名持有交易。目前一枚比特幣約當13塊美金,大約新台幣390元,可用於國際部落格平台Word Press,美國紐約、舊金山的部份實體商店也接受比特幣付費。基於比特幣本身的設計,比特幣的流通數量有限,市面上目前流通的比特幣約有1050萬個,預估至2014年將可全數開鑿完畢。全世界最大的比特幣交易所為東京的Mt.Gox,市占率超過80%,支援美金、英鎊、歐元、加幣、澳幣、日圓以及波蘭幣。2011年時,法國法院在Macaraja v. CIC Bank一案指出,點對點比特幣交換為支付服務,在法國應取得PSP執照。
由法國軟體公司Paymium所建置的比特幣交易平台Bitcoin-Central,於2012年12月與取得PSD支付服務提供者(Payment Service Provider,簡稱PSP)執照的法國業者Aqoba結盟,因而取得PSP資格。依照PSD附件說明,所謂的支付服務,包含存款、提款、轉帳、匯款以及第三方支付服務。透過PSP,Bitcoin-Central在歐盟法制架構下取得與Paypal相同的地位,與銀行業者的重大差別只在於Bitcoin-Central無法提供貸款服務。
Bitcoin-Central提供簡易的比特幣交易界面服務,甚至還有手機錢包(mobile wallet),消費者只消在Bitcoin-Central註冊就可以儲值、購買、交易比特幣並將比特幣轉換為現金,也可以當成薪資帳戶直接存入薪資,未來Bitcoin-Central可發行Debit-Card提供刷卡消費的功能。目前Bitcoin-Central只支援比特幣與歐元的轉換服務,而不提供其他幣別的轉換服務。Bitcoin-Central透過PSP業者Aqoba持有服務使用人儲值之歐元款項,款項存放於法國銀行Credit Mutuel,與Paymium的自有款項切割管理。上述歐元款項受有與一般銀行存款相同的法國中央存款保險"Garantine des dépôts”保障,但是比特幣款項由於並不存放於銀行,因此並不受存款保險保障。
比特幣最常被詬病之處在於其常被用於洗錢以及毒品買賣等等犯罪活動,但是支持者指出,現金不也是有相同問題嗎? 現金的洗錢防制透過金融監理的銀行監管進行,虛擬貨幣之交易平台未來也將是法規管制重點。縱使有部分比特幣支持者反對將比特幣納入法制管理,認為比特幣應該依照其原始設計理念運行,Bitcon-Central與PSP業者Aqoba合作可視為對於ECB之正面回應,為虛擬貨幣法制管理之重要進展。
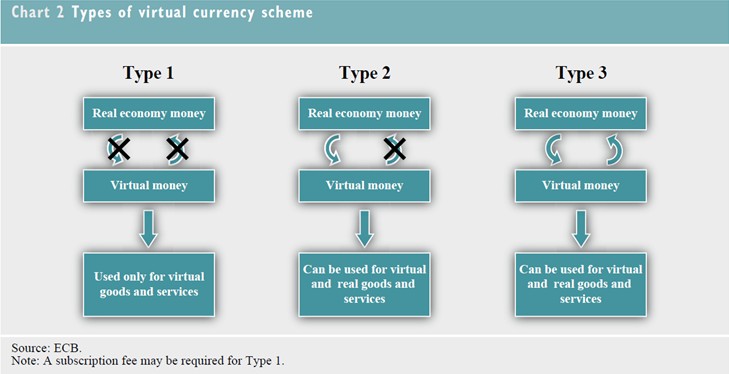
資料來源:European Central Bank, Virtual Currency Schemes, 15 (2012)
- Rosemary Westwood, Why Bitcoin is the banking industry’s newest, biggest threat_
- Bitcoin-Central backtracks on PSP claims,FINEXTRA, Dec. 7, 2012
- Bitcoin digital currency site to operate like bank in France, CBC NEWS, Dec.7, 2012
- Jemima Kiss, Virtual currency Bitcoin registers with European regulators, THE GUARDIAN,Dec.7, 2012
- davout, Bitcoin-Central, first exchange licensed to operate with a bank, This is Huge, BITCOIN FORUM, Dec.6, 2012
- Jon Matonis, ECB: "Roots Of Bitcoin Can Be Found In The Austrian School Of Economics",FORBES, Nov.03, 2012

謝孟珊
資深法律研究員 編譯整理
davout, Bitcoin-Central, first exchange licensed to operate with a bank, This is Huge, BITCOIN FORUM, Dec.6, 2012, https://bitcointalk.org/index.php?topic=129461.0 (last visited Jan. 2, 2013)
Jemima Kiss, Virtual currency Bitcoin registers with European regulators, THE GUARDIAN,Dec.7, 2012, http://www.guardian.co.uk/technology/2012/dec/07/virtual-currency-bitcoin-registers (last visited Jan. 2, 2013)
Bitcoin digital currency site to operate like bank in France, CBC NEWS, Dec.7, 2012, http://www.cbc.ca/news/technology/story/2012/12/07/bitcoins-banking-euro.html (last visited Jan. 2, 2013)
Bitcoin-Central backtracks on PSP claims,FINEXTRA, Dec. 7, 2012, http://www.finextra.com/News/FullStory.aspx?newsitemid=24361 (last visited Jan. 2, 2013)
Rosemary Westwood, Why Bitcoin is the banking industry’s newest, biggest threat_
The cold, hard cash of the Internet has seen dramatic growth recently, and shows no signs of slowing down,MACLEANS.CA, Jan.2,2012, http://www2.macleans.ca/2013/01/02/why-bitcoin-is-the-banking-industrys-newest-biggest-threat/#more-332780 (last visited Jan. 7, 2013)
ECB issues “knee-jerk reaction” analysis of virtual currency risk, E-FINANCE & PAYMENTS LAW & POLICY, Vol.06(11),1,1 (2012).
Bitcoin exchange parterners with PSP for license compliance, E-FINANCE & PAYMENTS LAW & POLICY, Vol.06(12),1,1 (2013).
Jon Matonis, ECB: "Roots Of Bitcoin Can Be Found In The Austrian School Of Economics",FORBES, Nov.03, 2012, http://www.forbes.com/sites/jonmatonis/2012/11/03/ecb-roots-of-bitcoin-can-be-found-in-the-austrian-school-of-economics/ (last visited Jan. 2, 2013)


三菱電機informationsystems公司所研發用於圖書館的系統封包MELIL/CS造成引進系統的圖書館發生個人資訊外洩與Web館藏檢索系統當機的系統障礙。從2010年7月到9月因系統障礙,總共有3間圖書館,共2971人的姓名、出生日期、住址、電話及圖書名稱等個人資料外洩。 有關個人資料外洩的經過,是因為三菱電機informationsystems公司在研發MELIL/CS系統時,先在引進系統的圖書館進行系統測試,於測試之後再將系統程式帶回公司修改,此時就不知情的將存有個人資料的程式帶回公司,也把這些資料登錄到產品的原始碼上。因此將進行測試的2間圖書館使用人約210人的個人資料登錄於該產品的原始碼上。 但發生個資外洩的直接原因更在於負責三菱電機informationsystems公司產品運作、維修的銷售伙伴千代田興產公司,該公司所設置的伺服器完全沒有設定權限區分,甚至不需密碼就可以連接該公司伺服器存取資料。因此發生第三人進入該公司伺服器,下載3個引進該系統圖書館約3000人的個人資料。 另外對於Web館藏檢索系統當機的發生,是因為圖書館使用人為了獲取圖書館新增加館藏圖書的資訊,以自動蒐集資訊程式直接存取館藏資料庫所發生。三菱電機informationsystems公司當初在設定網路連接圖書館系統,是以一次存取可以連接10分鐘的方式,所以只要以連接頻率高的機械性存取,只要超過資料庫的同時連接數的設定數值,就會發生存取障礙。 對於三菱電機informationsystems公司系統設計失當及千代田興產公司未設定伺服器存取權限所造成個人資料外洩事件,因為這兩家公司都是屬於財團法人日本情報處理開發協會(JIPDEC)的取得隱私標章企業,所以由JIPDEC依據隱私標章營運要領中的「有關賦予隱私標章規約」第14條規定,各處以由2011年1月起3個月的隱私標章停權處分。
法國國家資訊自由委員會將推出符合GDPR的人工智慧操作指引(AI how-to sheets)法國國家資訊自由委員會(CNIL)於2023年10月16日至11月16日進行「人工智慧操作指引」(AI how-to sheets)(下稱本指引)公眾諮詢,並宣布將於2024年初提出正式版本。本指引主要說明AI系統資料集建立與利用符合歐盟一般資料保護規則(GDPR)之作法,以期在支持人工智慧專業人士創新之外,同時能兼顧民眾權利。 人工智慧操作指引主要內容整理如下: 1.指引涵蓋範圍:本指引限於AI開發階段(development phase),不包含應用階段(deployment phase)。開發階段進一步可分為三階段,包括AI系統設計、資料蒐集與資料庫建立,以及AI系統學習與訓練。 2.法律適用:當資料處理過程中包含個人資料時,人工智慧系統的開發與設計都必須確定其適用的法律規範為何。 3.定義利用目的:CNIL強調蒐集及處理個資時應該遵守「明確」、「合法」、「易懂」之原則,由於資料應該是基於特定且合法的目的而蒐集的,因此不得以與最初目的不相符的方式進一步處理資料。故明確界定人工智慧系統之目的為何,方能決定GDPR與其他原則之適用。 4.系統提供者的身分:可能會是GDPR中的為資料控管者(data controller)、共同控管者(joint controller)以及資料處理者(data processor)。 5.確保資料處理之合法性:建立AI系統的組織使用的資料集若包含個人資料,必須確保資料分析與處理操作符合GDPR規定。 6.必要時進行資料保護影響評估(DIPA)。 7.在系統設計時將資料保護納入考慮:包含建立系統主要目標、技術架構、識別資料來源與嚴格篩選使用…等等。 8.資料蒐集與管理時皆須考慮資料保護:具體作法包含資料蒐集須符合GDPR、糾正錯誤、解決缺失值、整合個資保護措施、監控所蒐集之資料、蒐集之目的,以及設定明確的資料保留期限,實施適當的技術和組織措施以確保資料安全等。 對於AI相關產業從事人員來說,更新AI相關規範知識非常重要,CNIL的人工智慧操作指引將可協助增強AI產業對於個資處理複雜法律問題的理解。
紐西蘭將設置食品安全科學研究中心並提供食安相關科研補助紐西蘭科學與創新大臣Steven Joyce與食品安全大臣Nikki Kaye,於今年(2014)4月16日宣佈該國將設置食品安全科學研究中心以因應食品安全危機。該中心預計於本年底前建成並投入使用,該國政府和產業界每年將聯合資助至少紐西蘭幣500萬元。該中心是為了促進、協調和提供食品安全科學與研究,並將提供食安相關科研補助,主要聚焦於涉及公共利益的食品安全科學和研究活動,涵蓋食品的整個價值鏈。 包括: 1.生物、化學、物理和放射性的食品安全風險; 2.與食品添加物質相關的風險; 3.食品安全的風險評估、管理及與公眾的良好溝通; 4.與國際科學界和現有的國際研究平臺展開合作。 紐西蘭食品安全科學研究中心起因自去年紐西蘭發生濃縮乳清蛋白受汙染事件,嚴重影響該國畜牧業外銷,為防範類似事件再發生,去年底政府研究報告指出29項改善目標,其中即包括設立該中心。 該中心成立後首先將徵求合作對象。紐西蘭商業、創新與就業部,初級產業部兩部會於2014年4月16日聯合發布合作意向徵求通知,有意承辦或者加盟中心的研究機構可以參加競標。商業、創新與就業部之科學委員會將負責遴選合作對象,得參加5月末食品安全科學研究中心合作研討會。同時,將徵求食安相關科研補助專案。兩部會在7月初,將向前述入選者發佈提案募集通知,特別鼓勵聯合提出專案申報書,後續將由獨立專家組成的委員會對其進行評估,最後由科學委員會做出補助決定。
歐洲將限制對孩童販售暴力遊戲軟體歐洲各國司法部長於1月16日與歐盟司法與內政委員會委員Franco Frattini進行會商,包括德國、英國、希臘、芬蘭、西班牙以及法國之司法部長皆同意支持建立全歐一致之共同規範以限制對孩童販售暴力遊戲軟體,並將據此檢視各國電腦軟體相關法制。 Franco Frattini委員過去基於「兒童保護應不分國界」之理念,曾建議建構以歐盟為範圍的標識規範,並鼓勵以兒童為銷售對象之遊戲業者建立自律規約,惟歐盟最後決議應交由各國政府自行規範。而Franco Frattini委員此次提案受到本屆歐盟輪值主席國-德國-司法部長Brigitte Zypries的支持,並指示相關規範建構之第一步,即是出版遊戲軟體分級摘要供家長參考,此摘要將很快於歐盟網站上公布。Zypries認為關於暴力遊戲的限制,歐盟應與國際進行合作溝通,由其針對美國與日本;Frattini則期望在歐盟27個會員國建構專門針對此類遊戲的標識規範,至於其他種類之遊戲則仍由各國政府自行管理。 目前國際間針對暴力遊戲限制,多數國家仍採取提供遊戲分級或相關指導守則之方式,於歐洲,僅英國與德國特別訂定法律加以規範,尤其在英國,遊戲軟體內容若具有對人類或動物之寫實暴力場景,或包含人類的性愛行為者,必須送交英國電影分級委員會(British Board of Film Classification,簡稱BBFC)審查。而美國已有部分州議會通過限制對未成年人販售遊戲的法律,但幾乎皆被「違反美國憲法修正條文第1條-言論自由保障」之理由成功推翻。