新德國包裝法簡介
為有效降低包裝廢棄物對環境造成的汙染及不利影響,使製造商履行其B2C(business to customer)產品責任,德國以新的包裝法(Packaging Act, VerpackG)取代現行的規範(Packaging Ordinance,VerpackV),並已於2019年1月1日生效。
新包裝法VerpackG不同於VerpackV之處,在於除要求業者須加入原有的回收系統外,另授權Zentrale Stelle(Stiftung Zentrale Stelle Verpackungsregister,ZSVR)基金會作為新包裝法強制登記制度的執行單位,規範欲在德國銷售產品包裝之所有實體或網路製造商及零售商,有義務於ZSVR的數據資料庫”LUCID”註冊,才能在德國地區進行銷售,並且為全面提升透明度,乃規範於LUCID註冊之商家資訊皆屬可供大眾公開查詢。
依VerpackG規定,於2019年1月1日起未為註冊的商家,其包裝商品不能在德國上市,否則恐將臨100,000歐元之罰款;另未加入回收系統之商家,恐面臨200,000歐元之罰款。而除須註冊與回收系統的加入外,製造商及零售商尚須將以下之包裝相關資訊提供給ZSVR做比對:
(一)註冊號碼(商家於資料庫註冊時,由ZSVR所提供之註冊號碼)
(二)包裝材料及容積
(三)製造商履行生產者延伸責任(Extended Producer Responsibility)簽訂的包裝方案名稱
(四)與回收公司或回收系統間簽訂之契約期限
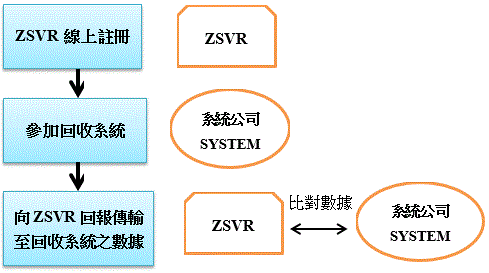
資料來源:自行繪製
圖 德國包裝法實施步驟
蔡宛君
法律研究員 編譯整理
How-To Guide to the Packaging Act for Manufacturers, Stiftung Zentrale Stelle Verpackungsregister(2018), https://www.verpackungsregister.org/fileadmin/user_upload/How-to-Guide_en_13072018_final.pdf (last visited Jun. 1, 2019)
The ten most important questions regarding the implementation of the Packaging Act ,Stiftung Zentrale Stelle Verpackungsregister(2018), https://www.verpackungsregister.org/fileadmin/user_upload/10-W-Fragen_en_13072018_final.pdf (last visited Jun. 1, 2019)
The new German Packaging Act is here – and it’s particularly important for online retailers,Der Grüne Punkt, https://www.gruener-punkt.de/en/services/packaging/german-packaging-act.html (last visited Jun. 4, 2019)


歐盟委員會與美國白宮於2022年3月25日發布聯合聲明,宣布雙方已就新的跨大西洋資料傳輸框架達成原則性協議。此舉旨在因應2020年7月歐盟法院(Court of Justice of the European Union)於Schrems II案的判決中宣告「歐盟—美國隱私盾協定」(EU-US Privacy Shield Framework)不符合歐盟一般資料保護規則(General Data Protection Regulation, GDPR)而無效。依照該聯合聲明,新的框架將在雙方間資料流動的可預測性、可監督性、可信賴性以及可救濟性等方面進行補強,以充分維護公民的隱私與自由權利。 目前,該框架仍處於原則性協議的階段,具體細節仍有待後續談判。聯合聲明指出,美國在下列三個方面做出了「重大承諾」: 加強控管美國的情報活動,以確保所追求國家安全目的適法,且所採取的手段係在必要範圍內,而未過度侵犯公民的隱私與自由。 建立具有約束力且獨立的多層次救濟機制,其中包含一個由非政府人員所組成的「個人資料保護審查法院」,並賦予該組織完全的審判權。 針對情報活動強化分層且嚴格的行政監督機制,以確保其合乎隱私與自由的新標準。 上述原則性協議的達成,表面上無疑是一項好消息,將有助於解決雙方跨境資料傳輸的法源爭議,並避免持續演變成嚴重的歐美貿易爭端。然而,美國政府能否順利將新框架轉化為具有約束力的國內行政命令,仍存在相當多的不確定因素。若結果為否,則最終亦難以達成取得歐盟根據GDPR所為「適足性認定」(adequacy decision)的政策目標。
執法部門無搜索令要求提供手機位置記錄並未違憲美國聯邦第六巡迴上訴法院於2016年4月13日就U.S. v. Timothy Ivory Carpenter & Timothy Michael Sanders案作出判決,裁定執法機關在未取得搜索令的情況下要求出示或取得手機位置記錄,並不違反憲法增修條文第4條。美國憲法增修條文第4條規定:「人人具有保障人身、住所、文件及財物的安全,不受無理之搜索和拘捕的權利;此項權利,不得侵犯;除非有可成立的理由,加上宣誓或誓願保證,並具體指明必須搜索的地點,必須拘捕的人,或必須扣押的物品,否則一概不得頒發搜索令。」 本案事實係聯邦調查局取得兩名涉及多起搶劫案之嫌疑人的手機位置,而根據手機位置之相關資料顯示,於相關搶案發生之時間前後,該二名嫌疑人均位於事發地半英哩至兩英哩的範圍內,故該二名嫌疑人隨後被控多項罪名。在肯認與個人通訊相關之隱私法益的重要性的同時,聯邦第六巡迴上訴法院認為,「縱使個人通訊之內容落於私領域,但是為了將該些通訊內容自A地至B地所必須之資訊,則非屬私領域之範疇。」聯邦第六巡迴上訴法院拒絕將憲法增修條文第4條的保護延伸至像是個人通訊或IP位址等之後設資料(metadata),其原因在於,蒐集此等資訊或記錄並不會揭露通訊的內容,因此本案之嫌疑人就聯邦調查局所取得之資訊並無隱私權之期待。法院認定,此等行為不同於自智慧型手機取得資訊,因為後者「通常而言儲存了大量有關於特定使用人之資訊。」 2015年11月9日,美國聯邦最高法院拒絕審理Davis v. United States案,該案係爭執搜索令於執法部門要求近用手機位置資料時之必要性。加州州長Jerry Brown於2015年10月亦簽署加州電子通訊法(California Electronic Communications Act, CECA),該法禁止任何州政府的執法機關或其他調查單位,在未出示搜索令的情況下,要求個人或公司提供具敏感性之後設資料。
英國通過《大英能源法》,設立國營大英能源公司推動淨零與能源安全面對能源轉型與全球淨零排放目標挑戰,英國於2025年5月15日通過《大英能源法》(Great British Energy Act 2025),法規授權內閣大臣(Secretary of State)指定一間由王室全資持有且依《2006年公司法》(Companies Act 2006)設立之股份有限公司為「大英能源公司」(Great British Energy, GBE)。 根據法規,GBE核心任務包括:推動潔淨能源發展、改善能源效率、降低碳排放、確保能源供應安全,並促進公平供應鏈(包含防止奴役與人口販運),GBE經營模式強調地方參與,須透過具社會效益之專案推動轉型工作。 為支持其營運,法規授權內閣大臣可對GBE提供各種形式的財務援助,包括補助、貸款、擔保、收購股份或資產等。此外,內閣大臣亦有權對GBE發布具拘束力之政策性指示(Directions),並需針對其營運擬定「策略優先事項」(strategic priorities),以成為GBE業務規劃之依據。惟上述優先事項不得涉蘇格蘭、威爾斯或北愛爾蘭議會專屬權限事項,除非經當地部門同意。 為確保公共資源使用之透明性,GBE必須每年向內閣大臣提交財報,內閣大臣再將財報提交國會。同時GBE須每五年接受一次獨立人士(independent person)的績效審查,獨立人士再將績效報告提交國會。法規亦要求GBE應持續檢討其業務對英國永續發展之影響,以確保符合國家長期發展方向。 本法適用於英格蘭、威爾斯、蘇格蘭及北愛爾蘭,並自2025年5月15日正式生效。
歐盟委員會就資料法草案提出修改報告於2023年2月28日,歐盟議會( European Parliament )工業、研究和能源委員會( Committee on Industry, Research and Energy )就2022年公開之資料法草案( Data Act )提出修正報告,該報告支持資料法草案賦予使用者訪問、使用並共享其資料的權利,以發揮出工業資料的經濟潛力,並就資料法草案內容提出修改之報告(以下簡稱修改草案)。 以下就修改草案對於資料持有者權利之影響摘要說明如下: 1、對資料持有者之營業秘密的保護,資料持有者就其有營業秘密之資料,能要求使用者保護該資料的秘密性,並要求使用者要採取一定之保密措施,若使用者未能執行該保密措施,資料持有者可暫停資料共享; 2、資料持有者提供資料之對象為公司時,可對其請求之合理補償,該合理補償包含產生/處理資料與提供資料等讓資料可用的成本,惟該資料成本若可與其他資料請求分攤,則不應由單一使用者支付全部費用,且對於小/微型企業,不得請求超過提供資料的直接成本; 歐盟為使工業資料可充分發揮其效益,資料法草案旨在推動資料共享並建立相對的遊戲規則,此次修改草案從營業秘密與成本補償的角度切入,以保障資料持有者權利,該修改草案預計於3月中全體會議上進行表決,其規範對象包含有在歐盟提供物聯網/雲端產品或服務之企業,國內企業亦會因網路跨境性質而受影響,可參考資策會科法所所發布之重要數位資料治理暨管理制度規範(EDGS)預做準備。 「本文同步刊登於TIPS網站(https://www.tips.org.tw )」