5G汽車協會發布《道路使用者保護白皮書》
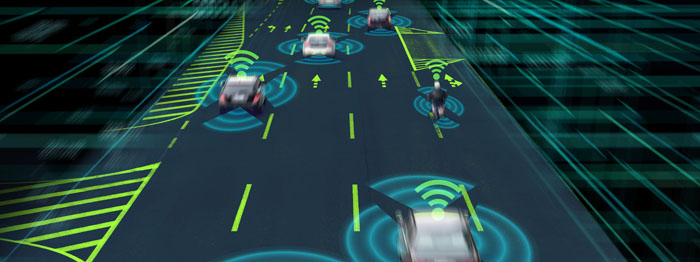
5G汽車協會(5G Automotive Association, 5GAA)於2020年8月24日發布「弱勢道路使用者保護白皮書」(Vulnerable Road User Protection),點出目前道路交通安全對相關道路使用者保護不足,同時揭示未來車聯網(V2X)可提供整體用路人更安全之道路交通環境。
白皮書指出,道路安全是交通政策關鍵,應透過科技技術與政策制定,共同實現道路安全目標。而根據目前統計數據,弱勢道路使用者(Vulnerable Road User,以下簡稱VRU),包含:「行人」、「騎自行車者」、「騎電動車者」、「道路施工者」、「輪椅使用者」及「滑板或是單輪車使用者」,其占交通事故之傷亡比例最高,幾乎超過半數之死亡人數均為VRU,未來更可能因環境或與健康因素,使道路交通使用者數量不斷提升,對VRU之保護將成為未來各國交通之關鍵。
技術層面,則是車輛感測器偵測VRU、路側設備(Roadside Unit, RSU)、行動邊緣計算技術(Mobile Edge Computing, MEC)等,並進一步應用於車聯網下之不同案例情況:(1)高度風險區域:例如車輛進入行人密度極高的地區,透過感測器發出警訊,以即時警惕人車彼此存在,降低視線死角之事故發生率。(2)VRU與車輛透過裝置溝通:如車輛與VRU之間透過手機等設備傳輸相關資料並通訊。(3)車輛透過安全演算系統與VRU及各項設施交換訊息:此項涉及車聯網通訊應用下,車與車(V2V)和車與交通基礎設施(V2I)通訊,透過C-V2X PC5通訊技術軟體,使車輛、基礎設施與VRU之隨身電子設備之間得以進行通訊,降低事故碰撞發生。
綜上,未來應建立國際通用的車聯網之弱勢道路使用者保護標準,而非因區域而不同之標準,如目前美國汽車工程師協會之個人安全訊息標準(Personal Safety Messages, SAE PSM)及歐盟電信標準協會之弱勢道路使用者分布(Vulnerable Analysis Mapping , ETSI VAM),兩者在保護上即有所差異。VRU之保護服務是未來車聯網應用之關鍵與道路交通安全核心目標之一,相關系統與感測技術亦在不斷提升,未來更能融合感測器技術,並預測行人可能路徑,將全面提升道路安全。
本文為「經濟部產業技術司科技專案成果」


英國衛報( The Guardian )指出,英國對種植基因改造作物之管制規範存在著漏洞。 1998 年歐盟曾經允許一批基因該造玉米在歐盟境內種植,將之列入歐盟的一般性種子目錄( the EU common catalogue of seeds ),該玉米由孟山都生技公司所研發,被稱為 MON 810 ;當時基因改造作物尚未受到大眾的注意,更未引起各國政府對基因改造作物的反省。對此,英國的環境食品農業事務部( Department for Environment, Food and Rural Affairs, Defra )指出對於這批歐盟所允許的基因改造作物,目前並沒有任何的規範可阻止其進口到英國境內,贊成或熱衷種植基因改造作物的人士,也可在不需通知主管機關或鄰近土地之所有人的情況下,合法種植自己希望的基因改造作物。農民只需在銷售或生產此種玉米時,遵守歐盟所頒佈之基因改造溯源與標示相關規則即可。對此,目前英國的環保團體與農民關心的焦點在於,英國目前並沒有區隔基因改造作物與非基因改造作物,及非基因改造作物受到污染時,計算賠償金範圍及數額等之規定,並呼籲英國政府重視此問題。
美國眾議院發布反壟斷五大法案,恢復數位市場競爭並防堵科技平台壟斷美國眾議院反壟斷委員會於2021年6月11日宣布五大反壟斷立法議案,目標是透過立法提升消費者、勞工和中小企業競爭空間,防止大型科技平台壟斷數位市場。2019年美國國會反壟斷委員會調查互聯網巨頭Amazon、Google、Facebook、Apple(GAFA)涉嫌濫用市場支配地位進行壟斷、抑制競爭、侵害用戶隱私、破壞新聞出版多元化。2020年10月發布《數位市場競爭調查》(Investigation of Competition In Digital Markets)強調恢復數位經濟市場競爭力重要性。2021年美國眾議院隨即提出五大反壟斷改革法案具體落實政策方向。 終止平台壟斷法案(Ending Platform Monopolies Act) 防止占主導地位的平台利用其對多個業務的控制能力,由董事或受託人持有公司25%以上的股票、盈利或資產,或以其他方式掌握實質控制權,要求用戶使用其平台購買產品或服務進而取得優勢地位。 美國選擇與創新線上法案(American Choice and Innovation Online Act) 禁止平台的歧視行為,包括使自家產品、服務及業務在平台上享有對手沒有的競爭優勢,禁止自我偏好或歧視其他同類業者之行為。 平台競爭與機會法案(Platform Competition and Opportunity Act) 禁止具獨占優勢平台藉由收購其他具競爭力對手,以擴大或鞏固線上平台市場力量。 透過啟動服務交換強化相容性和競爭力法案(Augmenting Compatibility and Competition by Enabling Service Switching Act) 透過啟動服務交換,滿足互操作性和資料可攜性,降低企業和消費者進入壁壘與轉換成本,使資料更容易移動到其他平台。 併購申報費現代化法案(Merger Filing Fee Modernization Act) 提高企業向政府申請併購案之審議費用,例如超過50億美金以上併購案審議費用從美金28萬提升至225萬,確保美國司法部和聯邦貿易委員會執行反壟斷資源。
IBM嘗試新方法支持開放原始碼IBM公司在2日拉斯維加斯舉行世界夥伴(PartnerWorld)會議時,宣布提倡開放原始碼創新的新措施,包括成立求職應徵者資料庫,以及一項電子學習計畫。這座資料庫預定今年第三季推出,屆時會把具有開放原始碼技術的大學生所投的履歷表一一編列成目錄。想被納入資料庫的資格,包括曾經參加IBM校園人才培訓計畫(Academic Initiative)中級程度以上,並通過IBM開放原始碼專業資格考試的人士。該資料庫提供IBM的企業客戶與商業夥伴檢索。起初,此資料庫只涵蓋北美洲地區,但IBM打算將來擴大推廣到世界其他地區。 該公司也將透過提供IBM校園人才培訓計畫,提供各校所需的中介軟體及硬體,而Hubs計畫本身不打算收費,或只酌收少許費用。第一座這種中心預定春季在德州A&M大學成立。 IBM另外在PartnerWorld宣布,計劃今年與商業夥伴共同成立100座新的「創新中心」( innovation centers)。藍色巨人先前已承諾投資1.5億美元開辦這類中心,讓系統整合業者、獨立軟體公司、附加價值流通業者以及解決方案服務提供者藉此取得IBM的技術與設備,以協助他們測試並最佳化自家產品。其構想是協助這些夥伴加速產品上市,並降低產品開發費用。自2004年推出以來,IBM已在北美和歐洲成立大約40座這種中心。
美國及其他CRI成員共同發布國際反勒索軟體倡議聯合聲明,說明其關鍵成果與未來展望美國及其他參與國際反勒索軟體倡議(International Counter Ransomware Initiative, CRI)之50個成員(含國家及國際組織),於2023年10月31日至11月1日召開第三次大會,並且發布聲明表示:應積極建立對抗勒索軟體之集體韌性(collective resilience)、共同合作降低勒索軟體之散布能力、追究相關行為人之法律責任、制裁非法資助勒索軟體之組織、與私部門合力防止勒索軟體攻擊。 CRI於2023年之關鍵成果主要可分以下三個面向: 一、加強資安管理能力 對CRI新成員提供指導及戰術培訓,例如由以色列督導約旦,以確保新成員之資通安全。此外,亦發起利用人工智慧打擊勒索軟體之計畫。 二、促進資訊共享 設立可即時更新之資訊共享平台,使CRI成員得以迅速分享資安威脅指標。如立陶宛之惡意軟體資訊共享計畫(Malware Information Sharing Project, MISP)、以色列及阿拉伯聯合大公國之水晶球平台(Crystal Ball platforms)。 三、反制勒索軟體使用人 CRI發布前所未有之共同政策聲明,闡明成員不應支付贖金,且創設成員間共享之加密貨幣錢包黑名單(blacklist of wallets),以便揭露勒索軟體使用人之非法帳戶,並公開與犯罪組織之金流紀錄。另,CRI於2024年起將持續致力發展前述聲明提及之目標,並優先向潛在成員進行宣導,透過提供量身訂做之資安應變能力培訓,滿足潛在成員之需求。