德國第二部開放資料法案簡介
德國第二部開放資料法案簡介
資訊工業策進會科技法律研究所
2023年03月25日
壹、前言
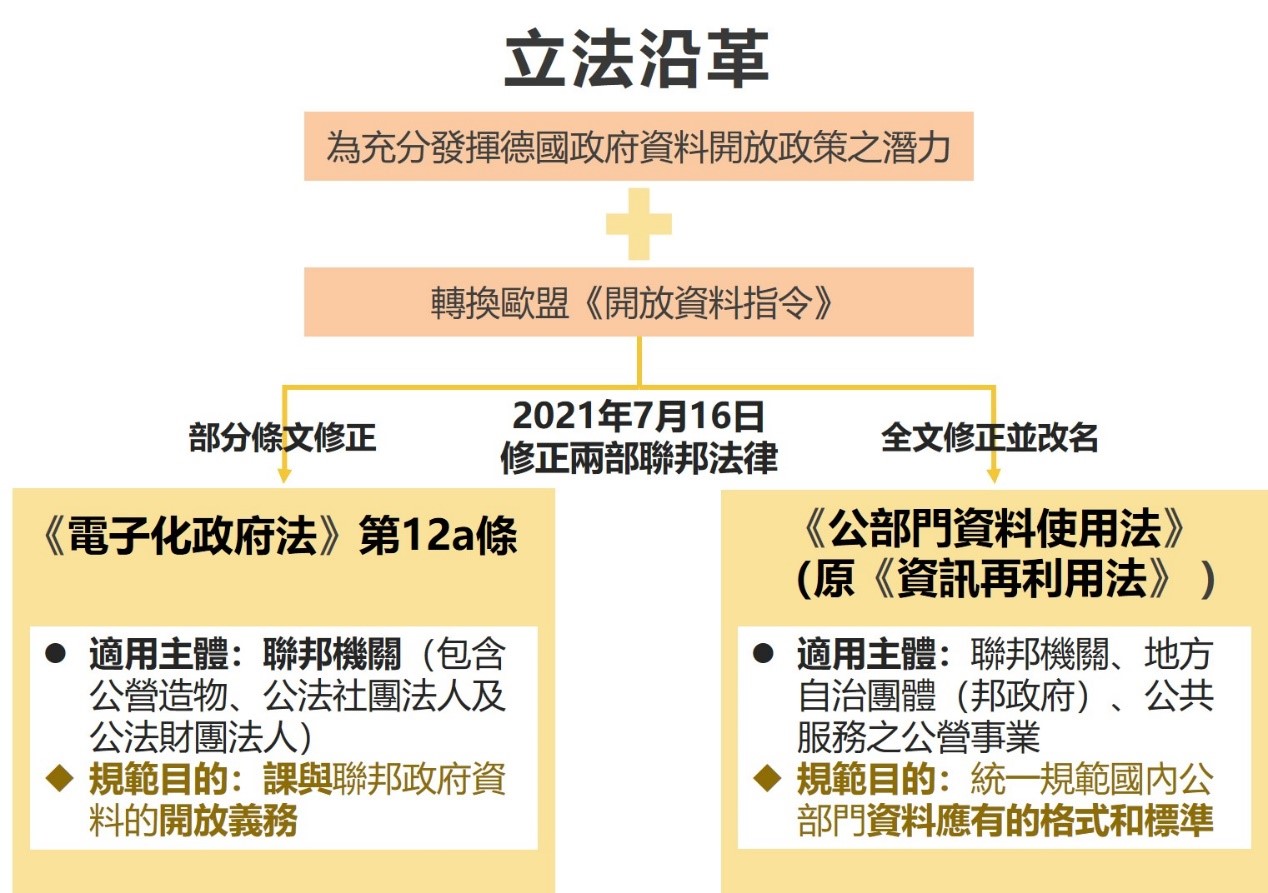
德國聯邦政府於2021年7月16日通過「第二部開放資料法案」(Zweiten Open-Data-Gesetz),包含修正《電子政務促進法(電子化政府法)》(E-Government-Gesetz,EGovG)第12a條,以及修正《資訊再利用法》(Informationsweiterverwendungsgesetz,IWG)並更名為《公部門資料使用法》(Datennutzungsgesetz - DNG),並於同年月23日生效。
修正目的係為充分發揮資料開放政策之潛力,建立一個初步的監管框架,改善資料提供、提高標準化及互通性的問題,以進一步提高資料之可用性。另外,也為轉換歐盟於2019年6月修正《開放資料與公部門資訊再利用指令》(DIRECTIVE (EU) 2019/1024,Open Data and the re-use of Public Sector Information Directive,下稱開放資料指令)[1]。
資料來源:作者自繪
圖一 「德國第二部開放資料法案」立法沿革
以下分別介紹電子化政府法第12a條及《公部門資料使用法》的修法內容:
貳、修法內容
一、電子化政府法第12a條
2017年7月13日,德國在《電子化政府法》新增第12a條「聯邦直接行政機關開放資料」(Offene Daten der Behörden der unmittelbaren Bundesverwaltung)規定,做為「聯邦政府」進行開放政府資料的法源[2]。本次修法法案,調整電子化政府法第12a條的部分條文,並改稱標題為「聯邦開放資料授權命令」,課予聯邦政府之政府資料開放義務(但仍未賦權民眾依據本法要求開放特定之政府資料)。以下簡介新舊規範比較:
(一)受規範主體範圍:所有聯邦機關
舊法限於「直接從屬於聯邦政府的行政機關」,不包含自治團體(如邦政府)、公立機構、公立法人、公立基金會、公立大學等[3]。
新法則擴大主體範圍,不限於「直接從屬於聯邦政府的行政機關」,而涵蓋所有「聯邦機關」(Die Behörden des Bundes)(第1條),包含公營造物、公法社團法人及公法財團法人等[4];這些新適用主體開放資料的緩衝期,為法規生效後12個月內應首次提供。不過,適用主體仍不包含自治團體(如邦政府)與公權力受託人[5]。
(二)受規範客體範圍
同舊法,本法所稱的資料,仍為「由聯邦機關為完成公共任務所蒐集,或由受委託之第三方代表聯邦機關所蒐集之資料」,且包含「研究資料」,並應符合以下5款條件:
1.以電子方式儲存、以集合形式結構化(尤其適用於列表和表格)。
2.存在於該機關之外的事實,但與該機關有關者
3.非由聯邦機關處理其他資料所產生的結果
4.調查後未經過處理者
但有以下情形時可以處理後再開放:(1)為糾正錯誤而處理;(2)基於法律或事實原因而處理,例如依個資法規定匿名)。
5.資料涉及個人時,匿名化且無法再識別個資者。
舊法中,以負面表述的方式,提及涉及個資保護事由時,不開放資料;新法則增加正面表述,資料雖涉及個人,但若已去識別化且無法再識別者,即可作為開放客體。
(三)開放原則及例外
與舊法相同,採取「預設開放原則」(Open by Default),即已經完成電子化,且不具例外理由時,聯邦機關即須開放這些資料。
例外則是符合以下情形者,聯邦機關不須提供資料:
1.資訊自由法規定不公開之政府資料
根據資訊自由法(Informationsfreiheitsgesetz,IFG)第3、4及6條(涉及特殊公共利益的資料、保護官方決策程序的資料、保護智慧財產權及營業秘密),不具取用權(Zugangsrecht,right of access)或僅具有限取用權的資料(與舊法相同)。
2.只有在第三方參與後,取用權才存在的資料(與舊法相同)
例如依據相關法規規定,須經過聽取第三方意見的程序(如聽證會),或須衡量第三人利益,才能提供資料的情形。[6]
3.資料由非受公權力委託之第三方建置,且非法律規定有傳輸義務者(與舊法相同)
4.已透過其他管道開放之研究資料(新法新增)
基於研究目的所蒐集之資料,且已透過開放取用(open access)的網路免費提供者,無須再提供;但仍可自願於國家詮釋資料入口網站(GovData)開放。
此為新法新增,不同於舊法,「基於研究目的所蒐集之資料」應開放提供,但法規特別規定如果已經基於其他原因已可開放取用者,即依照原先狀態繼續開放取用,機關無義務再透過其他管道提供[7]。
5.受銀行保密義務保護之資料(新法新增)
6.含有個人資料的資料集
特別從前款「資訊自由法規定不公開之政府資料」拉出,單獨成項(新增於電子化政府法第12a條第3a項)作為強調。
(四)資料提供方式
1.原則蒐集後立即提供,但研究資料可延後
新法新增為研究目的所蒐集之資料的提供時點彈性,研究資料若要提供,則應於研究計畫完成且研究目的完成後才能提供[8]。
2.以機器可讀格式提供
3.提供詮釋資料於「國家詮釋資料入口網站」(GovData)
4.免費、隨時、無須理由、不須註冊、透過公開使用網路提供資料檢索
5.可不受限制的再利用
(五)各部門設立協調員與中央辦公室聯繫
聯邦政府應設立中央辦公室,負責就聯邦機關提供資料作為開放資料時給予建議,並作為各邦負責開放資料辦公室的聯絡點。
聯邦各機關也應任命一名開放資料協調員,作為各部門與中央辦公室聯繫的聯絡人,並致力於識別、提供及再利用其所屬部門之開放資料。
(六)推行開放資料
與舊法相同,聯邦政府應每2年提出研究報告,向聯邦眾議院報告透過聯邦機關(不包含公營事業)開放資料的進展。
新法另增訂兩項事宜:
1.聯邦政府應評估開放資料法之適用主體擴展到自治團體、邦政府、受委託行使公權力的自然人與法人的可能性。
2.授權聯邦內政部與其他聯邦權責單位及聯邦政府專員達成協議,訂定法規命令規範開放資料之具體作法。
(七)公務員免責
聯邦機關沒有義務檢查所提供的資料的正確性、完整性、可信性。
(八)第12a條不能作為提供資料的請求權依據
電子化政府法於第12a條第1項後段明文該條不能作為提供資料的請求權依據,因此人民未被賦予得以請求政府開放資料之權利。[9]
二、公部門資料使用法
德國於2006年轉換2003年版的歐盟《公部門資訊再利用指令》(Directive 2003/98/EC,下稱PSI指令),制定《資訊再利用法》(Informationsweiterverwendungsgesetz,IWG),並隨著PSI指令於2013年的修正(Directive 2013/37/EU)而於2015年修正。本次再基於PSI指令於2019年修正為開放資料指令,《資訊再利用法》隨之全部修正,並更名為《公部門資料使用法》(Datennutzungsgesetz - DNG),以下簡介規範內容:
(一)立法目的
《公部門資料使用法》的立法目的為「政府資訊再利用」、「改善公部門資料在商業目的之使用」,而統一政府資料的格式、授權、開放原則、收費原則及非歧視原則等內容。公部門資料使用法第1條第2項明文強調,本法未課予提供資料之義務或賦予近用資料之權利。
另外,本法係用以統一國內各相關法規之規範標準,使聯邦及各邦的資料,都能順利被用於商業及非商業利用[10]。
(二)適用主體
1.公部門機構
包含聯邦機關、地方自治團體(如邦政府),及公營造物、公法社團法人及公法財團法人等。
2.提供公共服務之公營事業
本次修法,納入提供公共服務(例如能源及交通)之公營事業,這些公共服務公營事業包含獨佔事業及處於競爭市場者。
3.提供研究資料的大學、研究機構及研究資助機構
(三)適用客體
1.一般政府資料
公部門機構與公共服務依法有義務提供之資料、依法有近用權之人可近用之資料。
2.高價值資料集
公部門機構與公共服務,若要提供歐盟開放資料指令之6種主題類別高價值資料集時,須透過適當之API、機器可讀、可批量下載的方式提供。
3.研究資料
研究資料係指,由公共資助的科學研究活動中所蒐集,或作為證據使用,或用以驗證研究成果的數位形式紀錄。且已透過大學、研究機構、研究資助機構、所屬研究人員或計畫資料庫開放取用(open access)。
若研究資料與合法商業利益、知識轉移活動或第三方智慧財產權等原因相衝突,則不適用本法方式提供。
4.不適用客體
與個資保護相衝突的資料、與商業秘密相衝突的資料、國家安全及公共安全資料、關鍵基礎設施保密資訊、保密統計資料、涉及第三人智慧財產權資料、不屬公部門機關公務範圍之資料、標誌及徽章、公共節目及廣播、文化機構資料、中學以下教育機構資料、中學以上教育機構非研究資料。
(四)提供格式
1.提供既有之可利用格式資料
聯邦機關或公營事業,只須提供既有的、已電子化、機器可讀、FAIR資料原則(可近用、可搜尋、可再利用、可互通格式)、符合開放標準(確保可互通)的資料。
2.詮釋資料
機器可讀的詮釋資料,應透過國家詮釋資料入口網站(GovData)提供。
3.動態資料
如果資料具有波動性或時效性的特性,而須頻繁或即時更新時,則聯邦機關或公營事業應透過API及批量下載方式,在資料蒐集後立即提供。
(五)授權提供
原則上不一定要以授權方式提供資料,但一般公立圖書館、大學圖書館、博物館及檔案館中具有智慧財產權的資料,以及提供公共服務的公營事業的資料,皆應以授權方式提供。使用授權條款時,應盡可能使用開放授權,或不做非必要的使用限制。
(六)資料原則
1.「概念上與標準化之開放」原則
應盡可能依據「概念上與標準化之開放」原則(der Grundsatz „konzeptionell und standardmäßig offen“)建置本法規範範圍的資料。立法理由稱,依此原則,本法適用之資料應盡可能以「預設開放」方式提供[11]。
2.收費原則
一般聯邦機關,應免費提供資料,但允許因以下原因收取邊際成本補償費用,且收費標準應透明公開:a.資料複製、提供及傳輸;b.個資匿名化措施;c.營業秘密保護措施。
例外可收取費用的機關則有以下3類,且收費標準亦應透明公開:a.須自籌財源履行公務委託之機關;b.一般公立圖書館、大學圖書館、博物館及檔案館;c.提供公共服務的公營事業。
所有聯邦機關及提供公共服務的公營事業,提供高價值資料與研究資料時,應免費且不得收取邊際成本補償費。但一般公立圖書館、大學圖書館、博物館及檔案館提供高價值資料與研究資料時,可收取費用。
3.非歧視原則及禁止排他原則(不得與他人訂定專屬授權)
參、法律適用關係
(一)電子化政府法之法律適用通則規定
電子化政府法第12a條與其他相關法規涉及「資料」規定之間的關係,須依據電子化政府法第1條第4項法律適用通則規定處理,該條項規定「當有相同內容的規定或相衝突的規定存在時,不適用本法」,因此在電子化政府法第12a條與其他相關法規的適用優先順序上,僅在沒有聯邦法律對於「資料提供」有相同或相矛盾的規定情況下,才能適用電子化政府法第12a條,反之,當有任何其他法規涉及「資料提供」時,電子化政府法第12a條就退居於次位,以使其他法規的立法目的仍可實現,也能避免與國際標準或歐盟法規的要求重複、矛盾或衝突[12]。
(二)電子化政府法第12a條與公部門資料使用法之適用關係
雖然公部門資料使用法未課予提供資料之義務或賦予近用資料之權利,但由於仍規範資料之標準及格式,使政府資料能再利用,所以仍被認為涉及「資料提供」,而有法律適用優先順序問題。
因此,電子化政府法第12a條開放資料法的適用主體及客體,基本上適用公部門資料使用法的相關規定,包含政府資料的格式、授權、開放原則、收費原則及非歧視原則等內容。例如:圖書館所藏資料,若涉及高價值資料的提供時,圖書館可收取費用。
肆、評析
德國聯邦政府透過於電子化政府法制定開放資料法相關規範,除了促使聯邦政府機關將政府資料全部改以電子化、機器可讀方式建置以外,也促使政府資料以「預設開放」為原則建置,使政府資料能更被加值活化再利用。
而2021年的修正,更將「基於執行政府出資研究計畫目的所蒐集之資料」,以及「公營造物、公法社團法人及公法財團法人等主體所建置的政府資料」納入開放客體,擴大開放政府資料的範圍。
保護機敏資料部分,除了原先規範得不開放具第三方智慧財產權之資料,以及具國家安全、特殊公共利益等資料以外,新修正法案也加強規定個資保護(含有個人資料之資料集不開放,僅開放已匿名化資料),以及增列「受銀行保密義務保護之資料」為不須開放資料。
另外新修正的法案,也加上許多推行開放資料的措施,包含「聯邦各部門應任命一名開放資料協調員」、「開始評估政府開放資料義務要求,擴展到邦政府及受委託行使公權力的可能性」,以及「授權政府開放資料主管機關聯邦內政部,訂定法規命令規範開放資料之具體作法」等。
綜上,德國透過開放政府資料專法及公部門資料使用法,建立開放資料的格式標準及開放原則,帶頭推動國內的資料開放環境,以促進資料的進一步活化再利用。
[1]Council Directive 2019/1024, art. 17, 2019 O.J. (L 172) 56, 77.
[2]立法理由A、IV、第1段:「聯邦行政對提供資料開放之監管,就其性質而言,屬於聯邦之獨立事務,因此僅能由聯邦政府本身監管。」Deutscher Bundestag, BT-Drucksache 19/27442 (Gesetzentwurf der Bundesregierung), S. 19, https://dserver.bundestag.de/btd/19/274/1927442.pdf (last visited Mar. 21, 2023).
[3]Wiss. Mit. Heiko Richter, „Open Government Data“ für Daten des Bundes - Die Open-Data-Regelung der §§ 12 a, 19 E-Government-Gesetz, NVwZ, 2017(19), 1408, 1409 (2017).
[4]立法理由A、II、第1段。Deutscher Bundestag (Fn. 2), S. 17. https://dserver.bundestag.de/btd/19/274/1927442.pdf (last visited Mar. 21, 2023).
[5]Deutscher Bundestag (Fn. 2), S. 2.
[6]Von Dr. Ralf Schnieders, Die neue Open-(Government)-Data-Gesetzgebung in Frankreich und in Deutschland, Die Öffentliche Verwaltung, 2018(5), 175, 183 (2018); Deutscher Bundestag, Drucksache 18/11614 (Gesetzentwurf der Bundesregierung), S. 20, http://dipbt.bundestag.de/dip21/btd/18/116/1811614.pdf (last visited Mar. 21, 2023)
[7]Deutscher Bundestag (Fn. 2), S. 30.
[8]Deutscher Bundestag (Fn. 2), S. 30-31.
[9]Wiss. Mit. Heiko Richter (Fn.3), S. 1412.
[10]Deutscher Bundestag (Fn. 2), S. 18.
[11]Deutscher Bundestag (Fn. 2), S. 33.
[12]Deutscher Bundestag, Drucksache 18/11614 (Gesetzentwurf der Bundesregierung), S. 17, http://dipbt.bundestag.de/dip21/btd/18/116/1811614.pdf (last visited Mar. 21, 2023); Wiss. Mit. Heiko Richter (Fn.3), S. 1412.


德國聯邦議會於2015年通過資訊科技安全法(IT-Sicherheitsgesetz),主管機關為聯邦資訊安全局(Bundesamt für Sicherheit in der Informationstechnik, BSI),隸屬於德國聯邦內政部(Bundesministerium des Innern)。目的是為保障德國公民與企業使用的資訊系統安全,特別是在全國數位化進程中,攸關國家發展的關鍵基礎設施,讓德國成為全球資訊科技系統及數位基礎設施安全的先驅與各國的模範,同時藉此強化德國資訊科技安全企業的競爭力,提升外銷實力。 該法案主題包括,在關鍵基礎設施上改進企業資訊科技安全、保護公民的網路安全、確保德國聯邦資訊科技、加強聯邦資訊技術安全局的能力與資源、擴展聯邦刑事網路犯罪的調查權力。 該法主要係針對關鍵基礎設施營運者(Kritische Infrastrukturbetreiber) 進行安全要求,例如在能源、資訊科技、電信、運輸和交通、醫療、水利、食品、金融與保險等領域的企業。德國聯邦政府要求關鍵基礎設施的營運商,要滿足資訊科技安全的最低標準,且須向聯邦資訊安全局通報資訊安全事件。聯邦資訊安全局要對關鍵基礎設施營運商的資訊進行評估分析,並提供給關鍵基礎設施營運商彙整改善,以提高其基礎設施的保護。
美國參議院於2022年4月提出《演算法問責法案》對演算法治理再次進行立法嘗試《演算法問責法案》(Algorithmic Accountability Act)於2022年4月由美國參議院提出,此法案係以2019年版本為基礎,對演算法(algorithm)之專業性與細節性事項建立更完善之規範。法案以提升自動化決策系統(automated decision systems, ADS)之透明度與公平性為目的,授權聯邦貿易委員會(Federal Trade Commission, FTC)制定法規,並要求其管轄範圍內之公司,須就對消費者生活產生重大影響之自動化決策系統進行影響評估,公司亦須將評估結果做成摘要報告。 《演算法問責法案》之規範主體包括:(1)公司連續三年平均營業額達5000萬美元,或股權價值超過2.5億美元者,並處理或控制之個人資料超過100萬人次;以及(2)公司過去三年內,財務規模至少為前者之十分之一,且部署演算法開發以供前者實施或使用者。ADS影響評估應檢視之內容包括: 1.對決策過程進行描述,比較分析其利益、需求與預期用途; 2.識別並描述與利害關係人之協商及其建議; 3.對隱私風險和加強措施,進行持續性測試與評估; 4.記錄方法、指標、合適資料集以及成功執行之條件; 5.對執行測試和部署條件,進行持續性測試與評估(含不同群體); 6.對代理商提供風險和實踐方式之支援與培訓; 7.評估限制使用自動化決策系統之必要性,並納入產品或其使用條款; 8.維護用於開發、測試、維護自動化決策系統之資料集和其他資訊之紀錄; 9.自透明度的角度評估消費者之權利; 10.以結構化方式識別可能的不利影響,並評估緩解策略; 11.描述開發、測試和部署過程之紀錄; 12.確定得以改進自動化決策系統之能力、工具、標準、資料集,或其他必要或有益的資源; 13.無法遵守上述任一項要求者,應附理由說明之; 14.執行並記錄其他FTC 認為合適的研究和評估。 當公司違反《演算法問責法案》及其相關法規有不正當或欺騙性行為或做法時,將被視為違反《聯邦貿易委員會法》(Federal Trade Commission Act)規定之不公平或欺騙性行為,FTC應依《聯邦貿易委員會法》之規定予以處罰。此法案就使用ADS之企業應進行之影響評估訂有基礎框架,或可作為我國演算法治理與人工智慧應用相關法制或政策措施之參酌對象,值得持續追蹤。
韓國2013年智財施行計畫檢討評估作法介紹韓國2013年智財施行計畫檢討評估作法介紹 科技法律研究所 法律研究員 陳聖薇 2014年12月23日 壹、事件摘要 依據韓國智慧財產基本法第10條,韓國針對國家智慧財產施行計畫之執行成果,應定期進行整體檢討評估,以作為往後計畫之參考指標。為此,韓國於2014年8月11日公布「2013年度國家智財施行計畫之檢討評估結果」[1](以下簡稱2013檢討評估結果)。本文以下將簡要說明之。 如同「2012年度國家智財施行計畫之檢討評估結果」(以下簡稱:2012檢討評估結果),2013檢討評估結果針對2013年度國家智財施行計畫(以下簡稱2013年施行計畫)之5大政策面向:創造、保護、運用、基礎環境、新智慧財產,以及地方自治團體等六個面向挑選出重點推動之35課題,由民間專家組成「政策評估團」,以確保評估之專業性及客觀性。而具體評估方式與指標以下分別說明之。 貳、評估方式與指標 一、評估方式 韓國考量到智財施行計畫之特殊性,再者,評估國家層級智財政策之成效,不僅需要評估政策成果,同時也要對政策形成、執行等政策基礎環境之確保等相關要素進行評估,以作為下一年度計畫政策之參考。 為確保評估之專業性及客觀性,由韓國智財委員會之民間委員、及下設之創造、保護、運用、基礎環境、新智慧財產等專門委員會之專門委員,以及地方自治團體代表等30位成員組成政策評估團。每位評估委員就各機關提出之實績報告書內容為判斷依據,再依照不同指標之特性,進行定量和定性評估。政策評估團第1次評估完畢後,就會召開調整會議,決定各推動課題之評估等級(分成優秀、普通、需要改善3個等級)為何。最後,本智財施行計畫之最終評估結果會告知相關機關,供其制定、執行政策之參考,並且運用於智慧財產財政分配方向及下年度施行計畫之制定上。 二、評估指標 在評估指標設計上,韓國一大特色在於其不以行政機關別為政策評估,而是以創造、保護、運用、基礎環境、新智慧財產等五大政策領域以及加上地方自治團體面向作為評估框架[2]。進一步之細部評估指標則運用國務總理室之政府業務評估(特定評估[3])基本架構,針對「政策形成–執行–成果」整個過程,分階段進行評估。此外,2013檢討評估結果是以2012檢討評估結果為基礎,將既有之指標統合、刪減後,再依據地方政策特殊性,增加地方自治團體之評估指標。指標變更事項有:依據各地方特殊性需要有針對地方量身訂作之「地方自治團體政策差別性」指標;針對識別性較弱之「推動日程之適當性」與「監督與情況變化之對應性」之指標整合。配分變更事項有:因應政策是否實際有感於民的比重日亦加重,「政策效果」之指標也加重配分;就新的指標針對中央與地方分別進行評估。詳細指標內容如下表所示 : 表1:2013年智財施行計畫之中央(地方)機關政策評估指標 區分 評估項目 評估基準 政策形成(30%/35%) 1.計畫確立之適切性(15%) 1-1.事前分析、意見蒐集之充實性(5%) 1-2.成果指標及目標值之適當性(10%) 2.政策基礎環境之確保水準(15%/20%) 2-1.推動體系之充實性(5%/10%) 2-2.資源分配之適當性(10%) 政策執行(30%) 3.推動過程之效率性(20%) 3-1. 與有關機關、政策之連結性(10%) 3-2.監督與情況變化之對應性(10%) 4.政策擴散之努力水準(10%) 4-1.政策溝通、宣傳、教育之充實性(10%) 政策成果(40%/35%) 5.政策成果及效果(40%/35%) 5-1.成果目標達成度(20%/15%) 5-2.政策效果(20%) 資料來源:韓國國家智財委員會,http://www.ipkorea.go.kr/index.do。 參、代結論 在前述評估機制運作下,2013檢討評估結果共列出8個優秀課題與4個待改善之課題。後續針對待改進課題,該主管機關在接受評估委員之改善意見後,會提出補充之改善計畫,表示其要如何解決政策推動之障礙因素,而國家智財委員會則會隨時檢視其執行狀況,並且適時給予政策支援。至於優秀課題部分,韓國將會提供細節資訊與相關機關共享,讓機關之間互相學習,樹立一個學習標準(benchmarking)。 從施行計畫、檢討評估到提供量身訂做之改善建議,顯示韓國對於建構智慧財產強國的企圖。而2012、2013檢討評估結果之經驗,也將持續提供為2014年檢討評估之參考,使智慧財產施行計畫之檢討評估能更具效率。 [1]韓國國家智慧財產委員會,2014年8月11日公布之第11回國家智財委員會決議〈13년 시행계획 점검평가결과〉。 [2]依據政策領域評估的課題計有 :創造(2)、保護(4)、活用(5)、基礎(3)、新智慧財產(4)以及地方自治課題(17)。 [3]韓國政府業務評估基本法第2條第4款,所謂特定評估,指國務總理以中央行政機關為對象,為統合管理國政,對必要之政策進行評估。
中國大陸國家互聯網信息辦公室、國家市場監督管理總局聯合發布《個人信息出境認證辦法》中國大陸國家互聯網信息辦公室、國家市場監督管理總局於2025年10月17日聯合發布《個人信息出境認證辦法(下稱認證辦法)》,並將於2026年1月1日施行。中國大陸所稱之認證即為臺灣所稱之驗證,屬兩岸詞語使用之差異,容易產生混淆誤認先予敘明,下將以臺灣慣用之驗證一詞說明。 依照《中華人民共和國個人信息保護法》第38條須向境外提供個人資料方法有四種:分別為1.透過國家網信部門組織的安全評估、2.經專業機構進行個人資料保護驗證、3.依照國家網信部門制定的標準化契約與境外接受者訂定契約,以約定雙方之權利義務、4.法律、行政法規、國家網信部門所規定之其他條件。而認證辦法係依據第二種方法所訂,主要規範:1.處理者資格限制、2.傳輸資料數量、3.影響評估內容、4.驗證機構申請資料與報告義務、5.對驗證機構之監督。 處理者資格限制與傳輸資料數量方面,認證辦法規定向境外提供個人資料:1.不可為關鍵信息基礎設施營運者、2.向境外提供的個人資料須為10萬人以上未滿100萬人之個人資料或未滿1萬人之敏感個人資料(須注意,中國大陸之敏感個人資料包含:生物識別、宗教信仰、特定身分、醫療健康、金融帳戶、行蹤軌跡等資料,以及不滿14週歲未成年人的個人資料,故與臺灣個資法第6條之特種個資並不一致)。且認證辦法規定不得對個人資料的數量為拆分,意即如將資料數量拆成數筆10萬人以下,藉以規避認證辦法資料數量10萬人以上的境外傳輸申請限制並不合法。 除依法應履行的告知外,向境外傳輸前應取得當事人的單獨同意,並採取個資影響評估,影響評估之內容須包含:1.處理者與境外接收者處理個資的特定目的、範圍、方式、2.個資出境的風險、3.境外接收者的個資保護能力與義務、4. 提供事故通報管道、5.境外國家或地區的政策、法規影響。 最後,認證辦法應較注意的是驗證機構的報告義務與受檢義務的明確立法,使得除藉由驗證機構對個人資料處理者的審查確保個人資料國際傳輸的安全外,再透過政府機關對於驗證機構的檢查,以確保監管個人資料跨境傳輸,亦屬於我國政府機關可以參考之個人資料國際傳輸監管面向。