從Mart-Stam-Chair案談德國國際商展智財侵權案之司法見解趨勢與因應

從Mart-Stam-Chair案談德國國際商展智財侵權案之司法見解趨勢與因應
資訊工業策進會科技法律研究所
李莉娟 副法律研究員
2020年7月8日
許多企業為了爭取產品曝光度與品牌知名度,會以參與國際相關產業商展作為其一方式,而全球多場專業商展中,絕對少不了德國各大城市定期舉行之國際商展[1],我國企業亦為常客。惟德國司法人員針對展覽品侵害智財權之鐵腕做法有別於他國,尤其以2008年「德國漢諾威電子展(CeBIT 2008)」,史上最大的專利權侵權搜索案最為知名,當時檢警直接闖進會場對51家參展的廠商進行搜索,並扣押了涉及專利侵權的產品,又因德國法院以往對於如此取締方式多採取支持的態度,在侵權要件判斷上常見對被控侵權人有所不利,但這樣的情景,在近年的民事侵權紛爭開始出現些微轉變,而本文將從最近期、且首次涉及著作權侵權的Mart-Stam-Chair案談起。
壹、事件摘要
2014年10月21日到25日期間,在僅開放專業人員與會的科隆國際展覽會(ORGATEC)上,波蘭某家企業(下稱被告)展出一鋼管椅,卻被一名聲稱鋼管椅著作權被授權人之合法繼承人Mart Stam(下稱原告)主張被告展出的鋼管椅,類似其鋼管椅外型,認為被告侵害其著作散布權,而在2014年10月21日提交警告信函給被告,就此開啟了本案的訴訟程序[2],但歷經三年爭訟、上訴程序,德國聯邦最高法院認為被告行為並無侵害原告著作散布權而判處原告敗訴。
一、本案事實
本案被告於2014年10月21到25日期間參與了僅開放給專業人士參展的科隆國際展覽會(ORGATEC),其展出外型相似於原告擁有著作權保護的鋼管椅(型號「Zoo」),並在攤位上放置印有型號「Zoo」鋼管椅圖片之產品目錄與行銷廣宣品,同時以文字說明該椅子為設計「原形」,目前僅為設計階段,迄至2015年才開放訂購[3]。原告得知後,便於同年10月21日當天發警告信函予被告,並聲明要求被告限期答覆,後續原告逕向杜塞爾多夫地方法院提出告訴[4],主張被告展出型號「Zoo」椅子與其所擁有著作權之椅子外型相似,且被告無正當權利複製多張椅子圖片,置於其產品型錄與行銷廣告宣上並公開於展場,種種行為均已侵害其著作散布權。
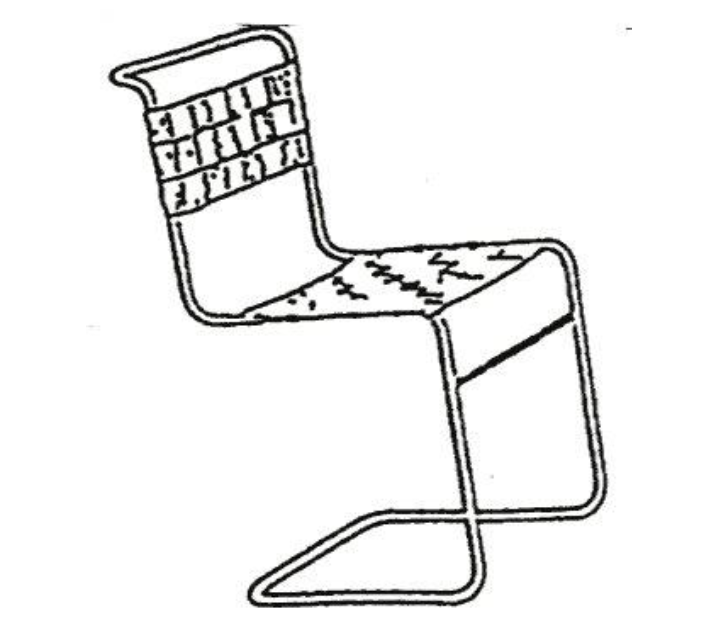
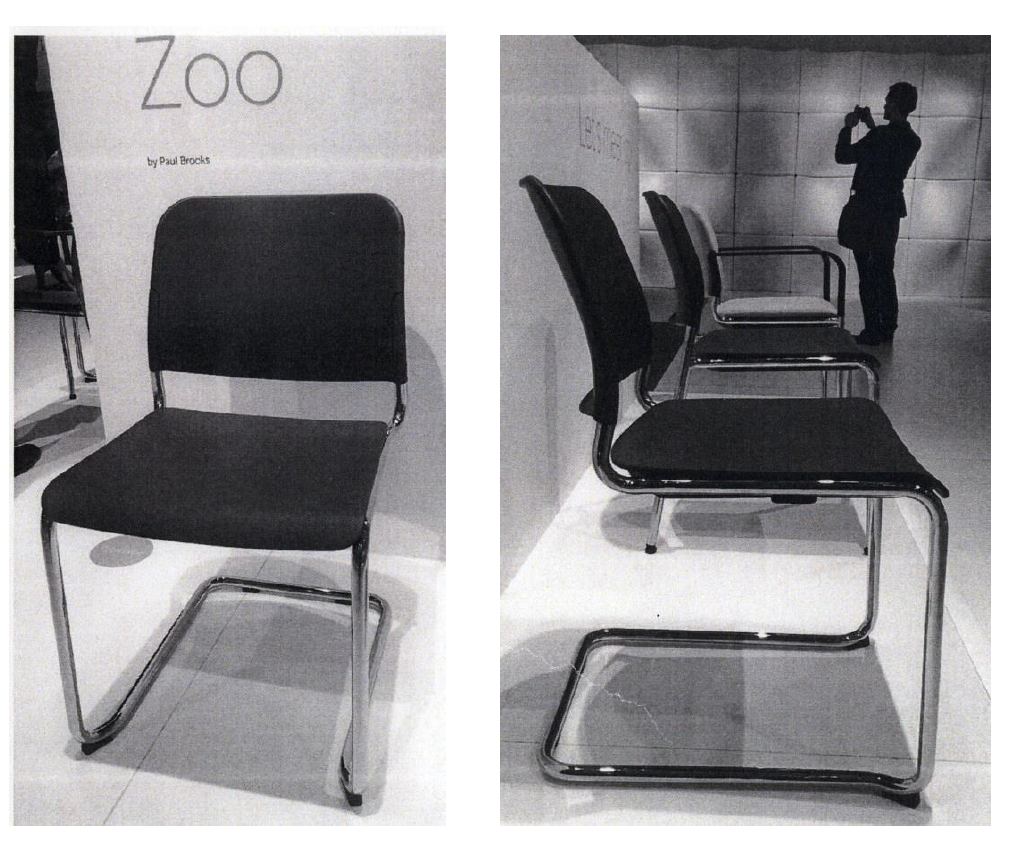
(左圖為本案原告所有之椅子外型;右圖為本案被告於展場展出之椅子外型及型號。左右兩圖擷取自本案終審判決BGH vom 23.2.2017 - I ZR 92/16內文)
二、本案爭點
本案主要爭點在於:「國際商展上展出作品,是否代表已經將作品投入德國市場之行銷或交易行為,而構成侵害著作權人的散布權?」原告於第一審主張,被告展出椅子實體、複製椅子圖片放於廣告目錄與行銷廣宣之行為,均已侵害其身為著作權人的散布權[5],要求被告提出損害賠償。而根據德國著作權法第17條第一項明文[6],主要在於保護著作權人向公眾公開其作品原本、副本,以及使其作品於市場流通、散布、交易之權利[7],故如未取得著作權人之授權或非著作物之著作權者,無權以任何公開行銷之方式於德國境內進行市場交易行為。被告則認為,其於展場上有明確表示展出的椅子只是「原形」樣式,尚未銷售,甚至在行銷廣告表示最終成品的設計可能會在公開銷售前改變,因此主張其並無於展場上銷售此鋼管椅之意[8]。
三、本案歷審法院見解
首先,第一審杜塞爾多夫地方法院對於原告之聲明予以部分駁回,第一審法院認為原告主張被告已侵害其著作散布權為有理由,但原告主張之損害賠償內容中,關於被告印製椅子圖片置於其廣告目錄及行銷文宣上之行為,因印刷地點非於德國,並無法主張損害賠償[9],原告不服就全案再向杜塞爾多夫高等法院提出上訴,並要求更高額的賠償金,卻遭上訴法院全數駁回。
上訴法院認為,本案被告展出之型號「Zoo」椅子確實與原告所有之椅子造型元素十分接近,依據德國著作權法第15條規範,著作權人自享有法律上以任何形式利用其著作物之專有權利,如重製權、散布權、向公眾公開播送權等法定權益[10],惟所有著作權人專有權利均有其法定要件,判斷是否侵害他人著作權利,尚需就法定要件逐一檢視,而本案原告認為被告侵害其著作散布權[11],但被告行為並不該當於德國著作權法第17條「散布」之法定要件,依照其公告之方式與內容並無使公眾購買之意願,更不會因此而構成交易上的要約行為,故駁回原告聲明[12]。案件進入到了德國聯邦最高法院,其肯定上訴法院之見解,並再次聲明國際展場上展出產品,並不代表將提供公眾購買、進行交易,故駁回原告聲明[13]。
貳、德國司法近年針對商展智財侵權案件見解之變遷
以往德國司法實務對於權利人於展場查緝仿冒品之聲明一向抱持「積極」態度,除配合展覽時間加速處理聲請案件,甚至有法官坐鎮展覽現場以利能盡速處理假處分聲請案,或是逕將參展廠商攤位視為廠商於德國的營業處所,認為在德國商展展示的產品,有使用到他人之德國專利,即屬在德國行銷或提供該產品的行為,該當於侵害他人專利權的行為,且德國法院對此侵權行為有管轄權。但實際上許多廠商是抱持著使產品曝光增加知名度而前來參展,並無意拓展德國市場,但德國法院往往不會深究外國廠商是否有意在德國拓點、有無銷售侵權產品之意圖,即直接認定「參展等於德國販賣侵權產品」[14],導致各國廠商前往參加德國商展時,對產品可能誤觸專利侵權之事感到惴惴不安,如此鐵腕做法亦使我國部分廠商表示不願再至德國參展[15]。
上述「一面倒」的態度,到了2010年時的Pralinenform II 商標侵權案開始出現了轉變。當時該案原告的圓型巧克力Pralinenform II的立體外型已取得註冊商標,隨後其於科隆舉行的國際糖果餅乾暨休閒食品展中,看到外型類似於自家立體圓型巧克力的產品廣告,便依據德國商標法第14條第三項第五款規範,主張該行為應屬於「未經商標權人同意,使用與商標權人相同或相似之標誌於其商業文件或廣告文宣上」的侵權行為[16],進而請求損害賠償,但由於原告難以舉證證明被告於商展上之行為,構成就廣告上之產品為交易、販賣之行為態樣,德國聯邦最高法院因此認為在國際商展展示產品不見得代表即將於德國境內上市產品,對此類情形應採取限縮解釋,故判決原告敗訴[17]。
而本文分析之鋼管椅侵權案件,是首次將爭議標的擴展至著作權,可見到德國法院對於商展上智財侵權案件的判斷有逐漸嚴格化的趨勢—限於德國境內行銷、交易的行為。因參與商展的非德國廠商如其發展市場僅著眼於其他國家,其於德國商展展示產品並不一定對德國境內市場有所影響,且如日後確實進入德國市場進行銷售,合法權利人固有著作權法、商標法或專利法等智慧財產法可資主張,自無須於商展上逕行保全處分。
參、結論及建議
德國司法對展場智財侵權案件之解釋已趨於限縮,近年案件多針對是否構成視同在德國境內行銷、交易行為進行判斷,但仍須提醒企業,商展上的展出行為對法院而言是否一律都可能被認定為「非交易」或「非販售」行為而不至影響德國市場,尚需依照個案而定。因此我國企業日後如有亦前往德國參與國際商展,參展前可考量以下三點建議:
一、智財權檢索:建議先做好檢索功夫,如發現有專利侵權疑慮或是有商標相同、近似情形時,可預先採取因應措施,如取得授權或者迴避設計等。因除著作權無須註冊即可取得權利外,無論是我國或是德國之專利權及商標權均採取屬地主義,故即使於我國取得註冊權利,該效力亦不及於德國,如於展出時遇有德國司法人員搜索狀況或於訴訟程序時,我國註冊證書亦無法作為證明權利之用[18],因此應事先檢索盡查證義務可避免侵害他人權利,也可藉此考量是否將智財布局範圍拓展至德國,如有意願即可著手規劃申請註冊德國專利或商標[19]。
二、釐清參展目的並對外聲明:即是否藉此次參展行銷或販售產品,或僅單純展出以增加企業與產品知名度。如本文案例,被告並無意於商展參展之時販賣產品,即使於攤位放上產品目錄與行銷廣宣,亦特別告知產品僅為設計原型。因此建議企業於展示時可特別標示並無意於德國販售此展品之說明、或是說明展品現行尚屬設計階段,以杜絕可能引發的侵權爭議。
三、備妥相關權利釐清或證明文件:建議企業可將檢索結果證明不侵權資料、德國註冊商標證書、德國註冊專利證書、權利移轉證書等證明文件備妥;如檢索資料非德文文件可先翻譯為德文,以備不時之需,而翻譯機構可尋找德國境內法院核可之翻譯機構進行[20];而企業亦可逕將智財檢索委由德國律師或經德國官方核可的機構處理,即可免去翻譯手續。再者,如為著作權權利釐清或證明文件,由於德國同於我國,著作權利取得無須經由官方註冊登記,當創作完成時即取得著作人法律保障之權益,因此建議可將作品實體紙本或電腦上創作歷程(如刪減草稿圖、階段筆記)、會議記錄、工作日誌保留,如為電子檔案,可將不同修改階段分別存檔。而該等證明著作權利相關文件翻譯,亦建議可經由專業翻譯人員進行。
對於有意前往德國參展的企業,釜底抽薪之計實在於參展前的檢索義務,並備妥智財權利相關證明文件,提前備好訴訟程序常需之舉證文件,即可盡量避免後續不必要的冗長司法程序。
[1]德國著名國際商展,如漢諾威工業展、法蘭克福國際春季消費品展覽會、杜塞爾多夫國際醫療Medica展等。
[2]BGH vom 23.2.2017,I ZR 92/16.
[3]Sascha Abrar (Löffel Abrar),Take a seat and wonder: IP protection at trade fairs in Germany,http://trademarkblog.kluweriplaw.com/2017/07/26/take-seat-wonder-ip-protection-trade-fairs-germany/?doing_wp_cron=1592292179.2917780876159667968750,(last visisted June.18,2020).
[4]BOEHMERT&BOEHMERT,No infringement of copyright protected product at (international) trade fair in Germany,https://www.boehmert.de/en/activities/bb-bulletin/no-infringement-of-copyright-protected-product-at-international-trade-fair-in-germany/,(last visisted June.18,2020).
[5]LG Düsseldorf vom 18.6.2015, 14 c O 184/14.
[6]§17.Abs.1 UrhG(Urheberrechtsgesetz).
[7]德國著作權法第17條第一項著作權人之散布權,意同於我國著作權法第3條第一項第12款散布權:「散布:指不問有償或無償,將著作之原件或重製物提供公眾交易或流通。」
[8]Sascha Abrar (Löffel Abrar),Take a seat and wonder: IP protection at trade fairs in Germany,http://trademarkblog.kluweriplaw.com/2017/07/26/take-seat-wonder-ip-protection-trade-fairs-germany/?doing_wp_cron=1592292179.2917780876159667968750,(last visisted June.18,2020).
[9]LG Düsseldorf vom 18.6.2015, 14 c O 184/14.
[10]§15.Abs.1 UrhG(Urheberrechtsgesetz)
[11]如本案原告主張被告侵害其著作重製權,即可能被法院認定為訴之聲明有理由,因依據德國著作權法第16條第一項規範,無論是臨時或永久,無論採用什麼方式、程序重製作品,亦不論重製數量多寡,該重製權僅屬於著作權人所有,故被告之行為即可能該當於侵害原告重製權;但同法第17條第一項之散布權,尚須侵權者散布此作品之原件或是副本乃出自於向公眾散布、供交易之用。因此,本案原告聲明基礎顯有疑義。
[12]OLG Düsseldorf vom 19.4.2016,I-20 U 99/15.
[13]BGH vom 23.2.2017,I ZR 92/16.
[14]李怡姍,從2008年CeBIT會場之檢警搜索扣押事件,談德國專利侵權之刑事責任及實務運作,智慧財產權月刊第117期,5-6頁(2008)。
[15]如,2008年時「德國漢諾威電子展(CeBIT 2008)」案,當時負責搜索與查扣的警方身著便服,產品疑有侵權疑慮之展出廠商難以分辨究竟為司法人員或是權利人;再者,警方事實上難以依照法院提供搜索票而查扣產品,導致搜索票形同一般紙張,只得任由權利人主導查扣程序,廠商又因不懂德文而難以反駁;已有委任律師處理相關爭議之廠商,即使警方知悉廠商律師即將到達,警方仍拒絕等待律師到場而逕行為查扣行為,至於後續司法程序,該案檢察官多朝向簡易判決處刑之方向處理,也有部分被告同意放棄被查扣產品、或在繳納訴訟費用擔保金後受不起訴處分。李怡姍,從2008年CeBIT會場之檢警搜索扣押事件,談德國專利侵權之刑事責任及實務運作,智慧財產權月刊第117期,7-10頁(2008)。
[16]§14,Abs.3 Nr.5 MarkenG (Markengesetz).
[17]BGH vom 22.4.2010,I ZR 17/05.
[18]雖以往曾有實務專家建議,可於參展前完成檢索後,請德國律師提出權利證明文件並向德國法院(商展所在地法院)申請「保護聲明」預防可能發生的民事假扣押處分,但實際上該保護聲明完全無法阻止檢索的搜索及查扣行為。故本文認為,釜底抽薪方式仍建議先預先釐清參展目的並盡檢索義務,視情況是否改變參展策略或註冊德國智財權。實務專家建議轉引自:參加德國商展遇專利爭端之因應措施,自行車市場快訊,第126期,頁131(2009)。
[19]德國現代商標法(Markenrechtsmodernisierungsgesetz,MaMoG)於2019年1月14日生效,其為滿足歐盟商標法規範,新增更多商標請樣式供選擇,如:全像圖、聲音商標;亦可申請證明標章,開放商標可為授權登記,企業可因需求申請。Bettina Clefsen, Germany: Modernized Trademark Law,http://trademarkblog.kluweriplaw.com/2019/02/04/germany-modernized-trademark-law/?doing_wp_cron=1592451592.7486619949340820312500 (last visisted June.20,2020).
[20]我國不同於德國,翻譯業務並無所謂的法院認證資格,為保險起見,建議企業可請我國獲德國法院認可的翻譯人員進行文件翻譯。
李莉娟
副法律研究員 編譯整理


澳洲及紐西蘭公路監理機關聯合會(Austroads)於2020年3月18日發布「輔助駕駛及自動駕駛車輛之駕駛人教育及訓練報告(Education and Training for Drivers of Assisted and Automated Vehicles)」,該報告目的在於研究有哪些技巧、知識與行為,為目前與未來人們使用具有輔助或自駕功能車輛所需具備的;並檢視註冊與發照之相關機關應擔任何種角色,以確保駕照申請人具有足夠能力以使用相關科技。報告中所關注之輔助與自駕車輛,為具有SAE自動駕駛層級第0至第3級之輕型或重型自駕車輛;目前澳洲道路規範並未禁止第3級之自駕車使用,但駕駛人仍應保持對車輛之控制且不得同時進行其他行為。 報告認為目前之駕駛執照發照架構尚不需改變,但註冊與發照機構仍可於輔助與自動駕駛車輛的學習與評估中扮演一些角色,包含: 鼓勵經銷商、製造商與相關利益團體進行有關如何安全運用相關系統,同時避免過度依賴之教育與訓練。 支持將自駕車技術相關之特定重要資訊整合進所有層級之教育與訓練中,但不使用強制性之評估程序進行能力評估。 應關注如何於澳洲設計規範(Australian Design Rules, ADRs)或澳洲新車評估計畫(Australasian New Car Assessment Program, ANCAP)中規範特定車輛之安全公眾教育、整合重要資訊於既有的知識與技術訓練,以及建立強制之學習計畫。 未來澳洲及紐西蘭公路監理機關聯合會將繼續發展相關計畫以實施本報告中之相關建議,以使教育訓練系統更加完善。
歐盟執委會提出ESG評鑑機構監管草案,以健全歐盟永續金融市場歐盟執委會(European Commission, EC)於2023年6月13日發佈「環境、社會與治理(ESG)評鑑透明度與誠信的規則草案(Proposal for a REGULATION OF THE EUROPEAN PARLIAMENT AND OF THE COUNCIL on the transparency and integrity of Environmental, Social and Governance (ESG) rating activities,下稱本草案)」,以健全歐盟永續金融市場。 ESG評鑑係指評鑑機構向投資者和金融機構提供有關ESG的投資策略和風險管理等關鍵資訊,在歐盟永續金融市場扮演重要角色。因此本草案提出評鑑機構治理與利益衝突防免的規範,確保ESG評鑑機構誠信營運、提升評鑑的可靠性和透明度、並協助投資者作出更明智的永續投資決策。本草案要點如下: (1)授權許可:ESG評鑑機構原則上須取得歐洲證券與市場管理局(European Securities and Markets Authority, ESMA)的授權許可,始得於歐盟境內經營ESG評鑑業務。如為第三國ESG評鑑機構,則須申請取得同等認定(equivalence decision)後始得在歐盟經營ESG評鑑業務 (2)評鑑機構內部治理:要求ESG評鑑機構確保其獨立性、建立申訴處理機制、限制評鑑機構兼營金融與稽核業務等 (3)提升評鑑透明度:要求ESG評鑑機構公開揭露方法論、模型、主要假設與技術標準等 (4)授予ESMA監管權力:ESMA得要求評鑑機構與相關人士提供資料、詢問評鑑機構代表或職員、甚至實地查核等措施;就違反規定的評鑑機構,ESMA亦有要求暫停營運、課予罰鍰以及撤銷經營許可的權力
日本2018年7月27日發布最新3年期網路安全戰略(サイバーセキュリティ戦略)日本網路安全戰略本部(サイバーセキュリティ戦略本部)於2018年7月27日發布最新3年期網路安全戰略(サイバーセキュリティ戦略),其主要目的係持續實現「提昇經濟社會活力與永續發展」、「實現國民安全且安心生活之社會」、「維持國際社會和平、安定與保障日本安全」三大目標,並透過7月25日同樣由網路安全戰略本部(サイバーセキュリティ戦略本部)發布之網路安全年度計畫2018(サイバーセキュリティ2018),執行下述資安對策的細部計畫與做法。 以下簡述依據日本三大資安目標所提出之重要資安對策: 提昇經濟社會活力與永續發展 (1) 推動可以支援創造新價值之網路安全措施。 (2) 實現可以創造價值之網路安全供應鏈。 (3) 架構安全物聯網(Internet of Things, IoT)系統。 實現國民安全且安心生活之社會 (1) 制定網路犯罪之因應對策。 (2) 官民一體共同防護關鍵基礎設施。 (3) 強化與充實政府機關之網路安全。 (4) 確保大學能建構安全與安心之教育與研究環境。 (5) 展望2020年東京奧運與未來之措施。 (6) 強化情資共享與合作體制。 (7) 強化應變大規模網路攻撃事態之能力。 維持國際社會和平、安定及保障日本安全 (1) 堅持自由、公平且安全之網路空間。 (2) 建立支配網路空間之法律秩序。 (3) 強化日本網路防禦力、抑制網路攻擊能力與掌握狀況之能力。 (4) 強化掌握網路空間狀況之能力。 (5) 國際合作。
馬來西亞通過修正《個人資料保護法》馬來西亞個人資料保護委員會(Personal Data Protection commissioner,下稱個資保護委員會)於2023年度收受與個人資料(下稱個資)濫用、外洩相關申訴案件數量達779件,成長數量令人憂心。為確保對於個資保護規範能與國際標準發展同步,並加強個資遭洩漏時即時採取應變措施等相關政策,以解決前述憂心狀況,數位部(Ministry of Digital)於2024年7月10日提出《個人資料保護法》(Personal Data Protection Act 2010, PDPA)修正案,並於同年7月16日經下議院(Dewan Rakyat,馬來語直譯)表決通過。 本次PDPA修正重點包含: 1.設立個資保護官(data protection officer, DPO)制度:強制要求蒐集、處理、利用個資之資料控管者(data controller),及受資料控管者委託而實質處理個資之資料處理者(data processor),均需指派個資保護官。 2.擴張對於敏感性個資(sensitive personal data)定義:與個人身體、生理或行為特徵相關之技術處理所生個資(即生物辨識資料),皆屬之。 3.制訂個資外洩通報制度:強制要求發生個資外洩時須通報個資保護委員會,以及可能受到任何重大損害之個資當事人,惟對於「重大損害」尚未有明確定義。 4.導入資料可攜性:在遵守技術可行性(technical feasibility)與資料格式相容性(data format compatibility)之情境下,允許資料控管者之間在當事人要求下進行資料傳輸。 5.資料處理者的合規遵循義務:舊法僅要求資料控管者須遵守PDPA所規定的安全原則(security principle);新法則擴及要求資料處理者亦有安全原則之合規遵循義務。 6.提高罰則:舊法對於違反個資保護原則者,最高僅得處300,000馬幣和/或2年監禁;新法提高罰則最高得處1,000,000馬幣和/或最高3年監禁。 7.跨境傳輸規範修正:原則允許資料控管者將個資傳輸至馬來西亞以外,惟應採取適當措施確認及確保資料接收方保護個資之水準與馬來西亞個資法程度相當;並將跨境白名單制度調整為黑名單制度,不得傳輸至政府公布黑名單所列地區。 馬來西亞數位部本次修正PDPA,彰顯該國政府對個資保護之重視,惟關於任命個資保護官資格要求、個資外洩通報重大程度標準等細部規範,則仍須待修正案通過後,經個資保護委員會發布相關指引再行釐清。