歐洲央行發表「虛擬貨幣架構」報告,法國比特幣交易平台取得PSP資格。
歐洲央行(European Central Bank,簡稱ECB)於2012年10月29日提出「虛擬貨幣架構(Virtual Currency Schemes)」報告(全文可至歐洲央行網站下載,下載網址: http://www.ecb.int/pub/pdf/other/virtualcurrencyschemes201210en.pdf),Bitcoin(中譯「比特幣」)為該報告的研究重點。該報告將虛擬貨幣架構分為三類:1. 封閉性虛擬貨幣架構,與實體經濟幾乎無連結,通常用於遊戲中,例如暴雪娛樂(Blizzard Entertainment)的魔獸金幣(World of Warcraft Gold, WoW Gold);2.單向貨幣流(通常是流入) 的虛擬貨幣架構,可以現金依照匯率兌為虛擬貨幣後用於購買虛擬商品或服務,少數例外可使用於購買實體商品或服務,這類型代表如臉書的FB幣;3. 雙向貨幣流的虛擬貨幣架構,類如其他一般貨幣,具有買進賣出匯率,可支應虛擬以及實體商品、服務的買賣,如比特幣。基於本身特性,比特幣並非歐盟電子貨幣指令(Electronic Money Directive, 2009/110/EC)以及歐盟支付服務指令(Payment Service Directive,簡稱PSD,Directive 2007/64/EC)的適用範圍。目前虛擬貨幣欠缺與實體經濟的聯結,交易量小且欠缺廣泛的使用接受度,因此對於金融以及物價的穩定影響有限;另外,虛擬貨幣欠缺妥適的法規管制,可能被用於不法活動,如犯罪、洗錢、詐欺等等;綜上,若任由虛擬貨幣持續發展而不管制,將被視為是中央銀行的失職而影響其聲譽。然而,報告指出,基於下述原因,虛擬貨幣將有可能繼續蓬勃發展:1. 網路以及虛擬社群使用人的持續增加;2. 電子商務以及特定數位產品的發展,提供虛擬貨幣架構良好的發展平台;3. 相較於其它電子支付產品,虛擬貨幣具備較佳匿名性;4. 相較於傳統支付工具,虛擬貨幣具備較低交易成本;5. 提供虛擬社群所需要的較直接以及快速的交易清算特性。
比特幣出現於2009年,透過數理運算的「挖礦(mining)」技術產生,無發行人,屬於點對點(peer to peer)虛擬貨幣,可匿名持有交易。目前一枚比特幣約當13塊美金,大約新台幣390元,可用於國際部落格平台Word Press,美國紐約、舊金山的部份實體商店也接受比特幣付費。基於比特幣本身的設計,比特幣的流通數量有限,市面上目前流通的比特幣約有1050萬個,預估至2014年將可全數開鑿完畢。全世界最大的比特幣交易所為東京的Mt.Gox,市占率超過80%,支援美金、英鎊、歐元、加幣、澳幣、日圓以及波蘭幣。2011年時,法國法院在Macaraja v. CIC Bank一案指出,點對點比特幣交換為支付服務,在法國應取得PSP執照。
由法國軟體公司Paymium所建置的比特幣交易平台Bitcoin-Central,於2012年12月與取得PSD支付服務提供者(Payment Service Provider,簡稱PSP)執照的法國業者Aqoba結盟,因而取得PSP資格。依照PSD附件說明,所謂的支付服務,包含存款、提款、轉帳、匯款以及第三方支付服務。透過PSP,Bitcoin-Central在歐盟法制架構下取得與Paypal相同的地位,與銀行業者的重大差別只在於Bitcoin-Central無法提供貸款服務。
Bitcoin-Central提供簡易的比特幣交易界面服務,甚至還有手機錢包(mobile wallet),消費者只消在Bitcoin-Central註冊就可以儲值、購買、交易比特幣並將比特幣轉換為現金,也可以當成薪資帳戶直接存入薪資,未來Bitcoin-Central可發行Debit-Card提供刷卡消費的功能。目前Bitcoin-Central只支援比特幣與歐元的轉換服務,而不提供其他幣別的轉換服務。Bitcoin-Central透過PSP業者Aqoba持有服務使用人儲值之歐元款項,款項存放於法國銀行Credit Mutuel,與Paymium的自有款項切割管理。上述歐元款項受有與一般銀行存款相同的法國中央存款保險"Garantine des dépôts”保障,但是比特幣款項由於並不存放於銀行,因此並不受存款保險保障。
比特幣最常被詬病之處在於其常被用於洗錢以及毒品買賣等等犯罪活動,但是支持者指出,現金不也是有相同問題嗎? 現金的洗錢防制透過金融監理的銀行監管進行,虛擬貨幣之交易平台未來也將是法規管制重點。縱使有部分比特幣支持者反對將比特幣納入法制管理,認為比特幣應該依照其原始設計理念運行,Bitcon-Central與PSP業者Aqoba合作可視為對於ECB之正面回應,為虛擬貨幣法制管理之重要進展。
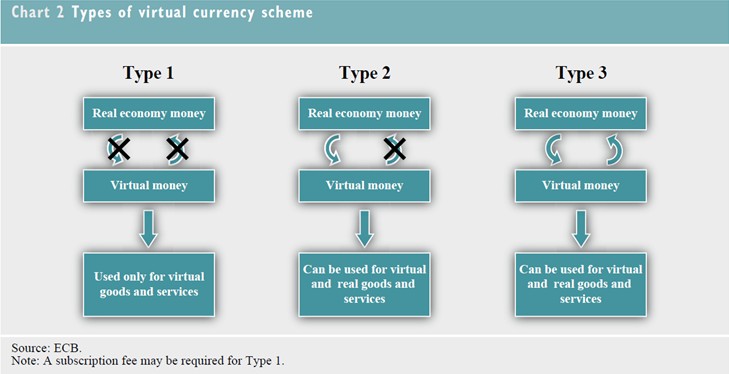
資料來源:European Central Bank, Virtual Currency Schemes, 15 (2012)
- Rosemary Westwood, Why Bitcoin is the banking industry’s newest, biggest threat_
- Bitcoin-Central backtracks on PSP claims,FINEXTRA, Dec. 7, 2012
- Bitcoin digital currency site to operate like bank in France, CBC NEWS, Dec.7, 2012
- Jemima Kiss, Virtual currency Bitcoin registers with European regulators, THE GUARDIAN,Dec.7, 2012
- davout, Bitcoin-Central, first exchange licensed to operate with a bank, This is Huge, BITCOIN FORUM, Dec.6, 2012
- Jon Matonis, ECB: "Roots Of Bitcoin Can Be Found In The Austrian School Of Economics",FORBES, Nov.03, 2012

謝孟珊
資深法律研究員 編譯整理
davout, Bitcoin-Central, first exchange licensed to operate with a bank, This is Huge, BITCOIN FORUM, Dec.6, 2012, https://bitcointalk.org/index.php?topic=129461.0 (last visited Jan. 2, 2013)
Jemima Kiss, Virtual currency Bitcoin registers with European regulators, THE GUARDIAN,Dec.7, 2012, http://www.guardian.co.uk/technology/2012/dec/07/virtual-currency-bitcoin-registers (last visited Jan. 2, 2013)
Bitcoin digital currency site to operate like bank in France, CBC NEWS, Dec.7, 2012, http://www.cbc.ca/news/technology/story/2012/12/07/bitcoins-banking-euro.html (last visited Jan. 2, 2013)
Bitcoin-Central backtracks on PSP claims,FINEXTRA, Dec. 7, 2012, http://www.finextra.com/News/FullStory.aspx?newsitemid=24361 (last visited Jan. 2, 2013)
Rosemary Westwood, Why Bitcoin is the banking industry’s newest, biggest threat_
The cold, hard cash of the Internet has seen dramatic growth recently, and shows no signs of slowing down,MACLEANS.CA, Jan.2,2012, http://www2.macleans.ca/2013/01/02/why-bitcoin-is-the-banking-industrys-newest-biggest-threat/#more-332780 (last visited Jan. 7, 2013)
ECB issues “knee-jerk reaction” analysis of virtual currency risk, E-FINANCE & PAYMENTS LAW & POLICY, Vol.06(11),1,1 (2012).
Bitcoin exchange parterners with PSP for license compliance, E-FINANCE & PAYMENTS LAW & POLICY, Vol.06(12),1,1 (2013).
Jon Matonis, ECB: "Roots Of Bitcoin Can Be Found In The Austrian School Of Economics",FORBES, Nov.03, 2012, http://www.forbes.com/sites/jonmatonis/2012/11/03/ecb-roots-of-bitcoin-can-be-found-in-the-austrian-school-of-economics/ (last visited Jan. 2, 2013)


雖然美國蘋果公司傳聞中之智慧型手錶-iWatch,由於產品設計上仍有許多問題待解決,故迄今仍只聞樓梯響。但為使「iWatch」受到妥善的保護,蘋果公司已積極在日本、墨西哥、俄羅斯、臺灣、土耳其等地申請「iWatch」商標,且可預期蘋果公司未來仍將持續在全球各地進行申請。 然而,為取得「iWatch」之商標,蘋果公司在各國均可能遭遇困難;如美國加州的OMG Electronics公司即主張其擁有「iWatch」商標,且其商品或服務同樣與智慧型手錶裝置有關;在英國及歐盟則有一間網路服務公司Probendi係從2008年即擁有「iWatch」商標,惟其係註冊用於一款可將智慧型手機內的音樂、影片及地點資訊傳送至該公司管理用軟體的app軟體上;此外,在中國則至少有九間公司主張其擁有iWatch之商標,雖則其中僅有三間公司所有商標係註冊用於「電子產品、手錶週邊」,且現均已屬無效。但近似的商標「iWatching」仍可能阻撓「iWatch」在陸申請註冊商標。 蘋果公司曾在中國以6000萬美元天價與唯冠科技就「iPad」商標使用權達成和解,如果申請「iWatch」商標受阻,或業有其他公司搶註「iWatch」,可能類於「iPad」之戲碼將再度上演。 智慧型手錶裝置可能成為智慧型手機之後,下一波市場競爭的焦點,除了蘋果公司即將推出的iWatch外,Microsoft、Google、Samsung、Dell都將發展智慧型手錶裝置,以追趕Sony之腳步。
澳洲數位轉型局12月發布《政府負責任使用人工智慧政策2.0》,以強化公部門之AI風險管理2025年12月初,澳洲數位轉型局(Digital Transformation Agency,下稱DTA)發布《政府負責任使用AI政策2.0》(Policy for the responsible use of AI in Government 2.0),旨在進一步強化公部門在AI的透明度、問責性與風險管理能力,於2025年12月15日生效,取代 2024年9月實施的過渡版本。 一、適用範圍 政策適用於所有非企業型聯邦實體(Non-corporate Commonwealth entities),即不具獨立法人地位、直接隸屬於政府的機關或單位。企業型聯邦實體則被鼓勵自願遵循。政策定位為「補充與強化既有法制」,非另訂獨立規範,因此在實務中須與公務員行為準則、資安規範及資料治理制度併行適用。 二、政策重點 在政策施行的12個月內,適用機關須完成以下要求,以確保落實AI治理架構: (一)制度建置 1. AI 透明度聲明:機關須在政策生效後 6 個月內發布「AI 透明度聲明」,公開 AI 使用方法與現況。聲明中須說明機關風險管理流程、AI 事件通報機制及內外部申訴管道,確保使用過程透明、可追蹤。 2. 人員指定與培訓: 機關須指定制度問責人員(Accountable officials)以及AI使用案例承辦人(Accountable use case owners)。 所有員工皆須進行關於負責任使用AI的培訓,機關並依員工職務權責提供個別員工進階訓練。 3. 建立內部AI使用案例註冊清單(Internal AI use case register),以供後續追蹤 該清單至少包含: (1)使用案例負責人(Accountable use case owners):記錄並持續更新範疇內 AI 使用案例的指定負責人。 (2)風險等級(Risk rating):AI使用案例的風險等級資訊。 (3)異動紀錄:當使用案例的風險評級或負責人變更時,須即時更新清單。 (4)自定義欄位:各機關可根據其需求,自行增加欄位。 (二)AI 使用案例範疇判斷 機關須在評估所有新案例,依以下特徵判斷AI應用是否屬於「範疇內(In-scope)」的應用: 1.對個人、社群、組織或環境造成重大損害。 2.實質影響行政處分或行政決策。 3.在無人工審查的情況下,大眾將直接與AI互動或受其影響。 4.涉及個人、敏感資料等資訊。 (三)進階風險評估 依AI影響評估工具(Impact Assessment Tool)針對公眾近用權;不公平歧視;加重刻板印象;損害人、組織或環境;隱私顧慮;資料敏感之安全顧慮;系統建置之安全顧慮;公眾信任等8類別,加以判斷範疇內AI應用,若有任一類別被評為「高風險」,即判定為「高風險」;若所有類別中最高的分數為「中風險」,則整體判定為中風險。 判定為中、高風險之AI應用,均需進行全面審核。中風險須列出所有中風險項目及其控管措施,主要為內部控管;而高風險則要求向DTA報告,且每年至少進行一次全面審核與風險再評估。 澳洲欲透過發布AI透明度聲明、更新AI使用案例註冊清單、強制執行AI應用之風險評估及人員培訓,確保公部門對AI的負責任使用與問責。而我國企業可參考資策會科法所創意智財中心發布之《重要數位資料治理暨管理制度規範(EDGS)》,落實AI資料管理與追蹤。 本文為資策會科法所創智中心完成之著作,非經同意或授權,不得為轉載、公開播送、公開傳輸、改作或重製等利用行為。 本文同步刊登於TIPS網站(https://www.tips.org.tw)
日本全球首度針對物聯網技術創立新的專利分類近年來,物聯網(Internet of Things, IOT)技術快速發展,隨著大勢所趨掀起一波專利申請熱潮。申請量增加的同時,亦代表相關技術的智財權使用者對於該領域的專利資訊需求大幅增加。然而,目前全球還沒有與此領域相關的專利分類系統協助大眾搜尋這些技術資訊。 有鑑於此,日本特許廳(Japan Patent Office,簡稱JPO)在今(2016)年11月14日針對物聯網技術領域全球首創新的專利分類ZIT。自2017年起,將可透過JPO的J-PlatPat系統利用此專利分類,檢索及分析物聯網相關的專利資訊。此專利分類能夠協助專利申請者更有效地檢索相關先前技術,亦能同時讓相關業者及專業人士了解當前物聯網技術的發展趨勢。 JPO不僅針對日本當地,亦努力與其他專利局合作。在世界五大專利局(簡稱IP5):包含歐洲專利局(European Patent Office,簡稱EPO)、韓國智慧財產局(Korean Intellectual Property Office,簡稱KIPO)、中國大陸知識產權局(the State Intellectual Property Office of the People’s Republic of China,簡稱SIPO)、美國專利商標局(The United States Patent and Trademark Office,簡稱USPTO)及JPO的專利局首長會議,以及世界智慧財產權組織(World Intellectual Property Organization,簡稱WIPO)的國際會議上,JPO積極鼓勵各國多加使用ZIT專利分類。 因應日本政府今年提出第四次産業革命戰略,瞄準三大核心技術其中亦包含了物聯網技術,JPO現在首創新的專利分類ZIT,更能提升物聯網的相關技術研發,為物聯網產業劃下重要里程碑。
美國聯邦上訴法院針對加州禁止販售暴力電玩予未成年人法令進行審議美國聯邦第9巡迴上訴法院日前針對一項於2005年制定之加州法律進行罕見的聽審程序,以便決定此一州法是否因違反聯邦憲法第一修正案而無效。 此一法律之內容係禁止販售或出租暴力電玩予任何未滿十八歲之人,且要求此種電玩均須加以明確標誌。而電玩廠商則宣稱此一法律已侵犯了未成年人受憲法第一修正案所保護之言論自由。而值得注意者為,除去年下級法院已對此一案件做出電玩廠商勝訴之判決外,其他的州法院也紛紛做出具有類似限制內容之法律為違憲無效之判決。 然而,儘管如此,加州檢察總長Zackery Morazzini依然表示:州政府本即有權協助家長使未成年人遠離暴力電玩的不良影響。且美國聯邦最高法院亦已肯認禁止未成年人接觸明顯「性資訊」之法律為合憲。與此相同,暴力電玩可說亦同樣具有「猥褻」之特性。 而電玩廠商於訴訟中則表示:倘若此一法律得以合憲,則勢必會產生滑坡效應,即州政府勢必將會以保護兒童為藉口,而對於其它資訊,諸如同性戀、性教育、生育控制等等之提供作出更多的限制。而此種滑坡效應,顯然亦是第9巡迴上訴法院所關切的重點之一:如Alex Kozinski及Sidney Thomas兩位法官,均在聽審程序中特別表達對於此一效應的關注。 無論如何,上訴法院亦將於未來幾個月內對於此案做出判決。然而,顯而易見的是,無論上訴法院會如何裁判,本案最終仍須經聯邦最高法院裁決後方能有最終決定。