運動品牌Puma成功撤銷波蘭Sinda Poland鞋廠的歐洲共同體近似商標申請

歐盟普通法院(The General Court of the European Union)於今年(2016)2月25日針對運動品牌Puma SE(以下簡稱Puma)提出之商標異議做出了判決。本判決認為,Puma所擁有的美洲獅商標(詳參圖1、圖2),與其異議之波蘭鞋廠Sinda Poland Corporation sp.(以下簡稱Sinda Poland)(詳參圖3)申請中的商標確有相似。此判決翻轉了歐盟內部市場協調局(Office for Harmonization in the Internal Market,以下簡稱OHIM) 所作出兩商標不近似之決議。本判決中,歐盟普通法院判決認為,OHIM應撤銷Sinda Poland之商標申請,並命令Sinda Poland及OHIM支付Puma相關訴訟費用。
本爭議起始於2012年,波蘭鞋廠Sinda Poland申請一歐洲共同體商標(Community Trade Mark,簡稱CTM),該商標為一跳躍的貓科動物形狀(詳參圖3),並指定使用於鞋類及運動鞋類產品。OHIM於2012年9月公告Sinda Poland申請的商標,同年11月Puma向OHIM提起異議,表示Sinda Poland之商標(詳參圖3)與Puma之美洲獅商標(詳參圖1、圖2)過於近似,有令消費者混淆商品或服務來源之虞。然而,OHIM於2014年決議認為,Sinda Poland之商標係兩種跳躍動物之結合,形成獨特的動物圖案設計,與Puma之美洲獅商標不相似,應不具有混淆消費者的疑慮。
Puma向歐盟普通法院上訴,認為法院應撤銷Sinda Poland之商標申請,並要求Sinda Poland支付相關訴訟費用。歐盟普通法院於今年2月25日做出決議,認為Sinda Poland侵害了Puma之商標權,並指出OHIM未將系爭兩商標在視覺上及概念上之整體相似度列入考量。該法院認為「Puma與Sinda Poland之商標皆為黑色的動物剪影,兩商標之動物背部及腹部弧度雖有所不同,但兩商標無法否認地有相似之處。」
經過為期將近四年的爭訟,Puma成功撤銷了Sinda Poland近似商標之申請。對國際知名運動品牌如Puma而言,近似商標的存在將會造成品牌知名度及商譽的打擊。如何藉由排除近似商標之申請以鞏固品牌形象及消費者認同,對品牌企業而言是必須面對的重要課題。本案中,Sinda Poland之近似商標仍在申請階段時Puma即提起異議。Puma積極的維權行動,是品牌廠商能夠藉以參照的模範。

圖1 Puma跳躍美洲獅商標(註冊於尼斯分類第1-42類)(圖片來源:歐盟普通法院判決)
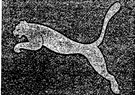
圖2 Puma跳躍美洲獅商標(註冊於尼斯分類第18、25、28類)(圖片來源:歐盟普通法院判決)
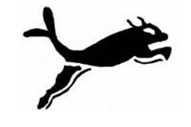
圖3 Sinda Poland欲申請之商標(註冊於尼斯分類第25類) (圖片來源:歐盟普通法院判決)
「本文同步刊登於TIPS網站(https://www.tips.org.tw)」
陶思妤
法律研究員 編譯整理
General Court ends Puma cat fight,Feb.25,2016 http://www.worldipreview.com/news/cjeu-ends-puma-cat-fight-9619?success_subscription=1(last visited :Mar.7,2016)
Puma SE v Office for Harmonisation in the Internal Market (Trade Marks and Designs) (OHIM),Mar.7,2016 http://curia.europa.eu/juris/document/document.jsf?text=&docid=174582&pageIndex=0&doclang=FR&mode=req&dir=&occ=first&part=1&cid=860012(last visited :Mar.7,2016)


近年專利蟑螂(Paten Troll)、非專利實施實體(Non-Practicing Entity, NPE)的興起,使得國際上智慧財產權的運用出現巨幅變化。美國政府、企業及學界皆認為專利蟑螂濫訴現象為亟待解決之課題,而相繼投入研究,並於近日陸續發表重要之研究報告。 繼今年(2012)8月,美國國會研究處 (Congressional Research Service)提出對抗專利蟑螂之研究報告後(“An Overview of the "Patent Trolls" Debate”)。隸屬國會的政府課責署(Government Accountability Office, GAO, 另譯審計總署)所資助的研究團隊,亦於杜克大學科技與法律評論(Duke Law & Technology Review)發表相關研究。研究團隊採取實證的研究方法,於2007年~2011年間,每年度隨機抽樣100家涉及專利訴訟的公司,總計抽樣500家公司。依據該項研究結果,去年(2011)由NPE所提起的專利訴訟,佔研究樣本的40%,相較於5年前的數據,成長幅度高達2倍。本項研究可歸納以下兩項要點: 1.專利訴訟主體的變化 由NPE為原告所提起的專利訴訟數量呈現極速成長;由企業為原告者則逐年下降;同為非專利實施實體之大學,其作為原告所提起之訴訟則未達1%。 2.訴訟並未進行實質審理 由NPE提起之訴訟,其目的在於獲取和解金或授權金,故絕大多數係申請作成即時判決(summary judgement),即當事人一致認為對重要事實不存在爭議,而向法官申請不為事實審理,僅就法律問題進行裁決。 就此,該研究團隊認為,NPE已成為專利制度,甚至係整體經濟之一環,故提出應以「patent monetization entities」取代過往NPE的稱呼,強調此類公司以專利授權或專利訴訟作為公司營利之來源,如此將更為貼切。
歐盟擬大幅調降文字簡訊傳輸費用歐盟執委會電信委員Viviane Reding提出一項擴大手機漫遊簡訊計畫(cross-border text messages plans),主要內容系將目前平均一通49美分的漫遊文字簡訊傳輸調降70%以下。在確定這項政策可以獲得歐盟民意的支持後,新的正式立法計畫將在2008年秋天完成,經過歐盟政府與歐盟議會同意後,預計於2009年的夏天實施這項新政策。 雖然丹麥建議以4.2美分作為零售文字漫遊簡訊的價格上限,但是在徵詢各方意見後,電信委員會最後仍然決定以12美分做為文字漫遊簡訊的價格上限。除此之外,依據電信委員會的消息指出,文字漫遊簡訊的批發價上限也將可能調降在4到8美分之間。 有業者表示,歐盟電信委員會增加對於電信費率的價格管制,將會降低業者研發新服務的意願。但是,歐盟電信委員會認為業者的主張,並不能構成文字簡訊費率上限政策施行的阻礙。 由於文字簡訊的市場已經成熟,業者在此項服務的獲利上已相當穩定,因此透過合理的價格上限,可以讓消費者有更符成本的漫遊文字簡訊服務,同時業者也能持續在此項服務上獲利。但是反觀資料傳輸尚處於萌芽階段,因此電信管制者與系統業者皆認為目前就漫遊的資料傳輸進行價格上限管制尚不適宜。 另外,Reding於2007年曾提議對於歐洲漫遊語音通話的價格進行上限管制,此項電信費率政策受到習慣於暑假進行跨國旅遊的歐盟居民的歡迎,Reding表示此項於2009年到期的政策極可能再延長三年至2012年。
中國要求互聯網企業隨著消費者擔憂程度提高應加強數據隱私在越來越多消費者擔心部分企業以進行大數據研究名義竊取、交易或透露個人資料之行為,侵犯消費者隱私情況下,中國政府已要求互聯網企業加強對個人資料之保護;這並非中國當局第一次要求互聯網企業加強數據隱私保護,中國消費者協會(China Consumers Association, CCA)亦曾示警,中國大量智慧型手機應用程式正在蒐集過多個人資料,包括但不限於用戶位置、聯絡人清單及手機號碼。 中國互聯網金融協會(National Internet Finance Association of China, NIFA)於 11月初發表聲明提及:「未經消費者同意,會員組織不得蒐集、利用或向第三方提供消費者個人資料。」、「所有會員機構都應承擔保護個人資料之個人責任。如發生問題,應立即予以改善並報告給協會……消費者風險警示亦應加強。」,該協會亦向所有會員機構提出警告,對數據隱私之改善措施應承擔個人責任。 中國互聯網企業讚揚AI工具可使用海量數據以增強消費者體驗之優點,然它們不得不靈活應對消費者對如何蒐集與利用個人資料日益增長之焦慮,而中國政府目前正起草制定有關個人數據隱私保護法律,以解決日常生活伴隨著多方數位體驗而生之敏感問題。
歐盟人工智慧辦公室發布「通用人工智慧實踐守則」草案,更進一步闡釋《人工智慧法》之監管規範.Pindent{text-indent: 2em;} .Noindent{margin-left: 2em;} .NoPindent{text-indent: 2em; margin-left: 2em;} .No2indent{margin-left: 3em;} .No2Pindent{text-indent: 2em; margin-left: 3em} .No3indent{margin-left: 4em;} .No3Pindent{text-indent: 2em; margin-left: 4em} 歐盟人工智慧辦公室(European AI Office)於2024 年 11 月 14 日發布「通用人工智慧實踐守則」(General-Purpose AI Code of Practice)草案,針對《人工智慧法》(Artificial Intelligence Act, AIA)當中有關通用人工智慧(General Purpose Artificial Intelligence, GPAI)之部分,更進一步闡釋相關規範。 本實踐守則草案主要分為4大部分,分別簡介如下: (1)緒論:描述本守則之4個基本目標,包含協助GPAI模型提供者履行義務、促進理解人工智慧價值鏈(value chain)、妥適保障智慧財產權、有效評估且緩解系統性風險(systemic risks)。 (2)GPAI模型提供者:有鑒於GPAI模型對於下游系統而言相當重要,此部分針對模型提供者訂定具體責任。不僅要求其提供訓練資料、模型架構、測試程序等說明文件,亦要求制定政策以規範模型用途防止濫用。另於智慧財產權方面,則要求GPAI模型提供者遵守「歐盟數位單一市場著作權指令」(Directive 2019/790/EC)之規定。 (3)系統性風險分類法(taxonomy):此部分定義GPAI模型之多種風險類別,諸如可能造成攻擊之資訊安全風險、影響民主之虛假資訊、特定族群之歧視、超出預期應用範圍之失控情形。 (4)高風險GPAI模型提供者:為防範系統性風險之危害,針對高風險GPAI模型提供者,本守則對其設立更高標準之義務。例如要求其於GPAI模型完整生命週期內持續評估風險並設計緩解措施。 本守則發布之次週,近千名利害關係人、歐盟成員國代表、國際觀察員即展開討論,透過參考此等回饋意見,預計將於2025年5月確定最終版本。