5G汽車協會發布《道路使用者保護白皮書》
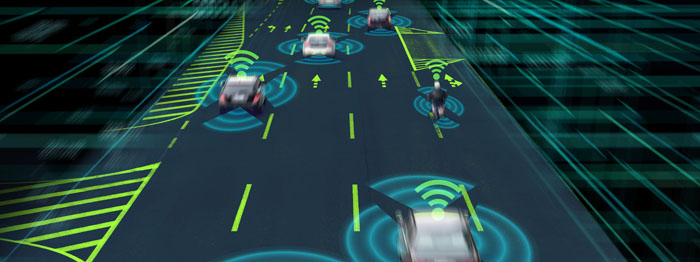
5G汽車協會(5G Automotive Association, 5GAA)於2020年8月24日發布「弱勢道路使用者保護白皮書」(Vulnerable Road User Protection),點出目前道路交通安全對相關道路使用者保護不足,同時揭示未來車聯網(V2X)可提供整體用路人更安全之道路交通環境。
白皮書指出,道路安全是交通政策關鍵,應透過科技技術與政策制定,共同實現道路安全目標。而根據目前統計數據,弱勢道路使用者(Vulnerable Road User,以下簡稱VRU),包含:「行人」、「騎自行車者」、「騎電動車者」、「道路施工者」、「輪椅使用者」及「滑板或是單輪車使用者」,其占交通事故之傷亡比例最高,幾乎超過半數之死亡人數均為VRU,未來更可能因環境或與健康因素,使道路交通使用者數量不斷提升,對VRU之保護將成為未來各國交通之關鍵。
技術層面,則是車輛感測器偵測VRU、路側設備(Roadside Unit, RSU)、行動邊緣計算技術(Mobile Edge Computing, MEC)等,並進一步應用於車聯網下之不同案例情況:(1)高度風險區域:例如車輛進入行人密度極高的地區,透過感測器發出警訊,以即時警惕人車彼此存在,降低視線死角之事故發生率。(2)VRU與車輛透過裝置溝通:如車輛與VRU之間透過手機等設備傳輸相關資料並通訊。(3)車輛透過安全演算系統與VRU及各項設施交換訊息:此項涉及車聯網通訊應用下,車與車(V2V)和車與交通基礎設施(V2I)通訊,透過C-V2X PC5通訊技術軟體,使車輛、基礎設施與VRU之隨身電子設備之間得以進行通訊,降低事故碰撞發生。
綜上,未來應建立國際通用的車聯網之弱勢道路使用者保護標準,而非因區域而不同之標準,如目前美國汽車工程師協會之個人安全訊息標準(Personal Safety Messages, SAE PSM)及歐盟電信標準協會之弱勢道路使用者分布(Vulnerable Analysis Mapping , ETSI VAM),兩者在保護上即有所差異。VRU之保護服務是未來車聯網應用之關鍵與道路交通安全核心目標之一,相關系統與感測技術亦在不斷提升,未來更能融合感測器技術,並預測行人可能路徑,將全面提升道路安全。
本文為「經濟部產業技術司科技專案成果」


Google在2006年2月11日推出最新版的桌面搜尋工具Google Desktop 3,它的最新功能可以讓用戶同時搜尋多台電腦的資料。當啟用這項功能後,它會將電腦裡的文件和文字檔案(如Word、Excel)內容予以複製上傳到Google的伺服器上。當用戶在一台電腦搜尋資料時,也會在其他台安裝此工具的電腦自動開始搜尋。Google 表示,目前已經有很多人同時使用數台電腦,這個新功能可以讓使用者的生活更為便利。 但是倡導網路隱私權的團體Electronic Frontier基金會卻表示憂慮。由於新功能可能會讓駭客更容易盜取用戶個人資料,用戶的個人隱私將面臨更大的威脅。該基金會律師Fred von Lohmann認為,使用者應重視個人資料被放在Google伺服器上可能產生的問題,這比便利性更為重要。因為使用時若未花時間處理功能選項和設定問題,它將可能導致個人資料諸如納稅、醫藥和財物紀錄,以及其他文字檔案等資料外洩。
歐盟執委會公布「行動健康醫療(mHealth)綠皮書徵詢意見書」為強化推動歐盟行動健康醫療之發展,歐盟執委會於2014年4月10日以綠皮書之形式,向大眾(包括產業、國家與地方機關、專業醫療機構、研究機構、非政府組織、病患協會等)提出mHealth行動健康醫療徵詢意見,在2015年1月12日時公布「行動健康醫療(mHealth)綠皮書徵詢意見書」(摘要版)(Summary report on the public consultation on the green paper on mobile health)。 此份徵詢意見書有十個主題,包含:資料保護、法制架構、病人安全與資訊透明、行動健康在醫療體系中之定位及平等接取、互操作性(interoperability)、給付模式(reimbursement models)責任、研發與創新 、國際合作和網路業者參與市場。從報告顯示,大多數的人認為資料保護是最重要的,特別是建立用戶信任的保護隱私與安全之工具(例如資料加密(data encryption)與認證機制(authentication mechanisms)),並且認為強化資料保護法制。 再者,有將近一半的被徵詢人要求透過認證方案或資格標籤等方法做更進一步的病人保護與資料透明。第三,行動醫療主要是透過網路進行,然而有網路業者表示,因為目前仍缺少明確的管制架構、互操作性以及共通品質標準,所以對業者而言是難以進入市場的。第四,也有許多被徵詢人認為行動醫療的性能和安全要求,應透過立法、指導原則或自我管制(self-regulation)管理。另外也有提出應確保行動醫療與電子健康病歷(Electronic Health Records , EHRs)之互操作性,以便於照護延續性與用於研究目的上。 經過此次徵詢,歐盟執委會對於推動行動健康醫療發展,規劃將在2015年間將會與相關業者討論政策措施,包括立法、自我或共同管制(self- or co-regulation)、政策指導原則等。
美國FTC認為政府擴大拜杜法權介入權適用範圍將引發專利叢林危機美國聯邦貿易委員會(Federal Trade Commission, FTC)於2024年2月6日針對「介入權指引草案」(Draft Interagency Guidance Framework for Considering the Exercise of March-In Rights)提交意見書。介入權指引草案由美國國家標準技術研究院(National Institute of Standards and Technology, NIST)2023年12月8日公布於聯邦公報(Federal Register),旨在訂立政府機關發動《拜杜法》(Bayh-Dole Act)第203條「介入權」(March-in rights)之判斷流程與標準,以確保介入權發動具一致性。根據草案內容,當受政府補助之研發成果若經商業運用後被以「不合理價格」販售,而未滿足民眾健康與安全需求時,提供補助之政府機關應適時介入。 然而,介入權指引草案將「價格合理性」納入介入權發動要件,被美國各界質疑係為達成拜登政府打擊藥價之政策目的,亦即透過擴大、強化介入權之方式,將「受政府補助之專利藥」強制再授權專利,以降低藥品價格。 FTC於意見書中亦對此爭議提出看法,認為美國人民就處方藥須支付不斷上漲之昂貴價格,雖然賦予各機關審查「價格合理性」,將使得介入權發動更為廣泛且靈活,並得以監督藥品價格。惟擴大、強化介入權仍有隱患,尤其製藥公司恐為了保護其藥品專利,因此擴大申請專利權範圍導致專利叢林(patent thicket)現象產生,例如除將活性成分申請專利外,另將製程、劑型亦申請專利,此為未來各政府機關應該共同解決之問題。
微軟對歐盟要求其分享開放原始碼的指令提起上訴微軟對歐盟指令提起第二次上訴,該指令是命令微軟分享其原始碼給開放原始碼軟體公司。 在歐盟第二最高法院判決前,微軟公司發言人 Tom Brookes 說新上訴,是基於 6 月份( 2005 年)與歐盟總部的協議,要透過法庭決定原始碼的爭議問題。 他說「微軟提起申請要求法院撤銷原訴訟決定,特別是關於將通訊協定的原始碼廣泛的授權,因為這都是微軟的智慧財產權」。 「我們採取這步驟,讓法庭能可以檢視現下的爭議,並就全世界智慧產權的保護提供一個長遠的意義」。 歐盟發言人 Jonathan Todd 說微軟公司軟體的互用性( interoperability )協議,無法用智慧財產加以保護,並且應該能在開放原始碼公司中,根據以往的營業執照加以流通使用。 不過,歐盟的執行者-歐洲委員會認為,相信此事件將獲得解決,如果盧森堡的原審法院維持 2004 年 3 月對微軟公司的規範。在 2005 年 8 月微軟公司最近的訴訟中,顯示出第二種情況。 Todd 說歐盟意識到微軟公司並沒有在與開放原始碼公司的分享協議中,分享微軟的觀點。 另外微軟第一次上訴判決的日期益尚未決定,微軟起訴乃針對歐盟命微軟必須支付 4 億 9 千 7 百萬歐元( 6 億 2 千萬多萬美元)的反拖拉斯罰金,這也是歐洲有史以來最大的反拖拉斯罰金。 歐盟聲稱軟體巨人已過度行使其 Windows 軟體統治,而把競爭者封鎖在市場外。它命令微軟公司出售不含媒體播放器的軟體,並強迫它與其他伺服器軟體競爭者分享技術,使那些競爭者的產品可以與 Windows 為作業軟體的電腦進行更好的訊息交流。