5G汽車協會發布《道路使用者保護白皮書》
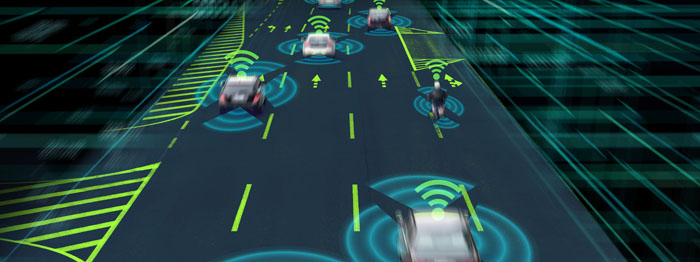
5G汽車協會(5G Automotive Association, 5GAA)於2020年8月24日發布「弱勢道路使用者保護白皮書」(Vulnerable Road User Protection),點出目前道路交通安全對相關道路使用者保護不足,同時揭示未來車聯網(V2X)可提供整體用路人更安全之道路交通環境。
白皮書指出,道路安全是交通政策關鍵,應透過科技技術與政策制定,共同實現道路安全目標。而根據目前統計數據,弱勢道路使用者(Vulnerable Road User,以下簡稱VRU),包含:「行人」、「騎自行車者」、「騎電動車者」、「道路施工者」、「輪椅使用者」及「滑板或是單輪車使用者」,其占交通事故之傷亡比例最高,幾乎超過半數之死亡人數均為VRU,未來更可能因環境或與健康因素,使道路交通使用者數量不斷提升,對VRU之保護將成為未來各國交通之關鍵。
技術層面,則是車輛感測器偵測VRU、路側設備(Roadside Unit, RSU)、行動邊緣計算技術(Mobile Edge Computing, MEC)等,並進一步應用於車聯網下之不同案例情況:(1)高度風險區域:例如車輛進入行人密度極高的地區,透過感測器發出警訊,以即時警惕人車彼此存在,降低視線死角之事故發生率。(2)VRU與車輛透過裝置溝通:如車輛與VRU之間透過手機等設備傳輸相關資料並通訊。(3)車輛透過安全演算系統與VRU及各項設施交換訊息:此項涉及車聯網通訊應用下,車與車(V2V)和車與交通基礎設施(V2I)通訊,透過C-V2X PC5通訊技術軟體,使車輛、基礎設施與VRU之隨身電子設備之間得以進行通訊,降低事故碰撞發生。
綜上,未來應建立國際通用的車聯網之弱勢道路使用者保護標準,而非因區域而不同之標準,如目前美國汽車工程師協會之個人安全訊息標準(Personal Safety Messages, SAE PSM)及歐盟電信標準協會之弱勢道路使用者分布(Vulnerable Analysis Mapping , ETSI VAM),兩者在保護上即有所差異。VRU之保護服務是未來車聯網應用之關鍵與道路交通安全核心目標之一,相關系統與感測技術亦在不斷提升,未來更能融合感測器技術,並預測行人可能路徑,將全面提升道路安全。
本文為「經濟部產業技術司科技專案成果」


美國能源部(Department of Energy, DOE)所屬之電力傳輸與能源可靠度辦公室(Office of Electricity Delivery and Energy Reliability, OE)與聯邦智慧電網工作小組(Federal Smart Grid Task Force)對於由智慧電網技術所生之資料相關隱私保護問題,經過一系列包括相關業者在內的公眾意見徵集與專家學者討論後,於2015年1月12日所發布之「自願行為守則」(Voluntary Code of Conduct, VCC),係屬美國總統歐巴馬同日宣示政策,公布對於強化消費者安全、處理身分盜用(identity theft)、並促進線上隱私保護之總體策略方向中的重要部份。 「自願行為守則」的適用對象是供電業者與第三方,目的在於保護包括能源使用資訊(energy usage information)在內的電業消費者資料,並提高消費者的隱私意識與相關資料在提供與近用上所須行使的同意與控制。「自願行為守則」揭示其三大目標,包括:(一)於鼓勵創新的同時,適切地保護消費者資料的隱私與機密性,並提供可靠與不致於無法負擔之電業與能源相關服務;(二)提供消費者對其自身資料的適當近用(appropriate access);以及(三)不生違反或取代任何聯邦、州、或地方主管機關之法令或管制措施之效果。 而為求取前揭目標之達成與實現,「自願行為守則」訂有五大步驟。此五大步驟包括:(一)「消費者之注意與意識」:透過相關規定向消費者解釋資料蒐集的相關政策與程序,並聚焦於消費者的選擇與責任,藉以讓消費者了解其所必須行使之同意;(二)「消費者之選擇與同意」:透過相關規定讓消費者能為非原始目的(Secondary Purposes)——例如向數個第三方為差別化之近用授權、限制近用之期間、留存資料釋出之記錄、取消授權、以及於授權終止或不再需要相關資料時之資料處置或去識別化等——對其資料之近用進行相關管控、確認有哪些類型的資料與揭露無須消費者同意、以及要求特定資料應直接由消費者處取得;(三)「消費者資料近用」:透過相關規定允許消費者近用其資料、確認可能的錯誤、以及要求更正的相關程序,其中包括在特定情況下就非常態性要求收取費用的可能性;(四)「資料的完整性與安全性」:透過相關規定規範網路安全管理計畫,以及聚合性資料(Aggregated Data)或匿名性資料的建立方式;(五)「自發性執行、管理、與矯正」:透過相關規定對自願採納本「自願行為守則」之服務提供者的行動作出規範,以確保其遵守行為守則。「自願行為守則」雖屬自律規範,但其制定過程有包括電力業者在內之利害關係人的充分參與,並經充分之專家與公民意見徵集,被預期在公布之後將有相當程度之約束力量,並能令因智慧電網與能源資通訊技術所生之相關隱私權保護問題得到更進一步的解決。
歐盟執委會通過「歐洲創新議程」,加速深度技術創新並資助新創事業歐盟執委會(European Commission, EC)於2022年7月5日通過「新歐洲創新議程」(New European Innovation Agenda,下稱創新議程),藉由引領創新,特別是在「深度技術」(Deep Tech),例如AI、量子科學、光子技術等領域之創新,強化歐洲在綠色轉型和數位轉型的中心角色,並為氣候變遷及網路威脅等迫切的社會問題,提供創新的解決方案,以減少能源依賴、改善民眾健康,並繁榮歐洲經濟。創新議程包括以下5項旗艦項目: (1)資助新創公司(start-ups):使歐洲私人機構及其他私人投資者更願意投資於「深度技術」之新創公司。除此之外,簡化上市規則,使公司上市成本減少,以增加公司上市意願,更易於向公眾募集資金。 (2)重視實驗場域及創新採購:讓創新的企業可藉由「監理沙盒」(Regulatory Sandbox)等實驗場域(experimentation spaces)驗證其概念,政府則加強對創新產品和服務的公共採購(public procurement),促進創新研發。 (3)打造歐洲創新生態系(European Innovation Ecosystems):支持包括低度開發地區在內的區域,建立多個「區域創新谷」(regional innovation valleys),以強化歐洲創新者間的連結,並促進會員國投入至少100億歐元於各區域創新谷包含「深度技術」在內的創新專案。 (4)育才、攬才及留才:確保「深度技術」的人才能來到歐盟國家,並在歐盟國家間流動及發展,當中包括針對新創公司的創新實習生計畫、幫助新創公司尋找非歐盟人才的歐盟人才資料庫(talent pool)計畫、女性創業和領導計畫、新創公司員工有認股權(stock option)等。 (5)優化政策制定之流程及架構,促進歐盟內部協調一致:藉由開發可供各國比對的資料集(data set),以及對於新創公司設立階段(start-up)及成長階段(scale-up)之共通定義,提升並強化政策的傳播及落實,並確保在歐洲創新理事會論壇(European Innovation Council)有更好的政策協調。
何謂「氣味商標」?商標權之意義本在於增進商品及服務的識別程度,促進消費者對特定品牌商品或服務的購買慾望,而商標權之立法目的在於維護市場公平競爭,促進工商企業正常發展;是以在社會快速變遷發展之下,各國亦逐漸開放商標之型態,從傳統之文字、圖型,乃至於聲音商標,發展至動態圖、全像圖,以及氣味商標等等。 以氣味申請商標之案例始於1990年美國的櫻桃香味機油(CHERRY SCENT, Registration)案;歐盟則是在1993年通過歐盟商標規則(European Community Trademark Regulation, CMTR)之後,方開放以氣味聲請為歐盟商標;歐盟成員國以英國為例,則是於1994年修正商標法(Trade-marks Act),接軌CMTR之規範後,於1996年首次通過玫瑰花香輪胎與啤酒味飛鏢遊戲之商標申請。 我國則是於2011年6月修正通過之商標法中,開放任何足以識別商品、服務來源之標示,皆可註冊商標,其中即包括氣味在內。至今(2016年8月)已有4項氣味商標取得商標權。 此外,於美國主導之國際經貿協定:環太平洋夥伴協定 (Trans-Pacific Partnership, TPP)中,亦要求其各締約方應盡最大努力接受氣味商標之註冊。是以可知,開放氣味型態之商標註冊已為國際趨勢,可以預期未來將會有更多國家開放氣味商標之註冊申請。
歐盟認可紐西蘭已提供相當於歐盟保護層級之個人資料保護在2012年12月19日,歐盟執委會宣布一項決議,該決議認可紐西蘭為已提供相當於歐盟保護層級之個人資料保護的國家;根據1995年歐盟個人資料保護指令(EU Data Protection Directive of 1995),此決議將使位於歐盟會員國(目前為27國)的事業,可以不必採取額外的防護措施,即可將個人資料自歐盟會員國傳輸到紐西蘭。 根據歐盟個人資料保護指令,個人資料不許被傳輸至歐盟會員國以外的國家,除非這些國家被歐盟執委會認可為,已提供相當於歐盟保護層級的個人資料保護;或此些國家對上述傳輸已採取額外的防護措施,例如已取得當事人之同意,或已於相關契約內附有經歐盟認可之個人資料保護相關契約條款。歐洲經濟區(EuropeanEconomic Area;簡稱EEA)內的另三個國家,亦即挪威、冰島、列支敦士登,亦因EEA條約(Agreement on the European Economic Area)之約束,而須遵行個人資料保護指令。 由於上述認可的過程相當嚴格而繁複,目前已取得歐盟執委會上述認可的非歐洲國家,除了紐西蘭之外,僅有例如,加拿大、阿根廷、以色列、澳洲等少數國家;至於歐洲國家亦僅有例如瑞士、安道爾等數國。