美國聯邦通信委員會通過新「5年軌道碎片規則」,以應對日益增加之軌道碎片風險
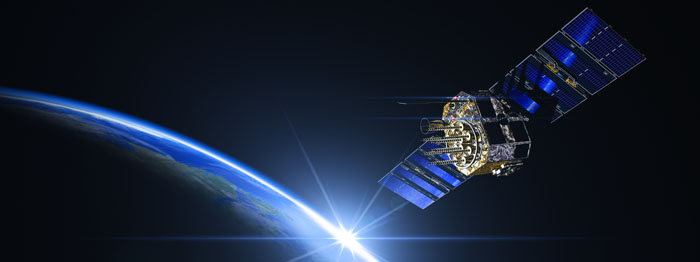
美國聯邦通信委員會(Federal Communications Commission,FCC)於2022年9月29日以4票對0票通過新的軌道碎片(太空垃圾)規則,以求解決軌道碎片碰撞的成本風險,促進低地球軌道區域經濟利用。
新軌道碎片規則將大幅縮短原本長達 25 年的衛星任務後處置指南,要求運行於低地球軌道區域(高度低於2,000公里)之太空載具,營運商應於其任務結束5年內進行「脫軌」處置,例如將衛星脫離軌道,使其落入地球大氣層並燃燒殆盡,或開發新的太空垃圾清理技術進行衛星回收,以降低衛星碰撞風險。且新軌道碎片規則除以美國許可發射的衛星為其適用對象外,同樣適用於欲進入美國市場之衛星系統營運商,因其向FCC之申請流程中,包含衛星任務長度及衛星脫軌時間表,故受系爭新規則拘束。
FCC主席Jessica Rosenworcel表示,目前太空中有數千噸的軌道碎片,為了開創新的太空時代,解決軌道碎片問題是必要的,尤其是低地球軌道區域,新的5年軌道碎片規則即是旨在透由縮短任務結束後太空載具的處置時間;FCC專員Athan Simington亦表示,美國約代表50%的國際太空經濟,新軌道碎片規則將擴展到所有尋求進入美國市場的營運商,預期可成為全球營運商默示且無法抗拒之規則。
考量系爭新規則將增加營運商之負擔及成本,FCC定有2年過渡期間,即2024年9月29日後發射的太空載具,方適用新的5年軌道碎片規則。
賴國任
副法律研究員 編譯整理
David Shepardson, U.S. agency adopts new space junk rules to reduce exploration risks , REUTERS, 2022,https://www.reuters.com/lifestyle/science/us-agency-adopts-new-space-junk-rules-reduce-exploration-risks-2022-09-29/ (last visited October. 12, 2022).
FCC Adopts New '5-Year Rule' for Deorbiting Satellites, Federal Communications Commission , September. 30, https://www.fcc.gov/document/fcc-adopts-new-5-year-rule-deorbiting-satellites-0(last visited October. 12, 2022).


聯合國人權理事會(Human Rights Council)於2016年3月8日依據28/16號「數位時代下之隱私權」(Right to Privacy in the Digital Age)決議,設立隱私特別報告員(Special Rapporteur on Privacy, SRP),專責調查各國隱私保護情形並每年定期向人權理事會和聯合國大會提交隱私報告(Report of the Sepcial Rapporteur on the right to privacy)。 2017年年度隱私報告(A/HRC/34/60)於2月24日提出,報告除延續第一年報告中所列出的五大隱私優先課題 (跨國界隱私認知、安全與監督、巨量資料與開放資料、健康資料、企業擔任資料管理者議題等),主題聚焦於「情報蒐集」行為的監督,將政府監督行為歸類為十項: 基於使用國際化、標準化的術語和語言而有監督必要; 基於了解國家體系、體系比較之監督必要,以秘密(secretive)或公開形式進行; 促進、保護基本人權之相關措施; 保障與救濟措施(隱私特別報告員建議採國際性層次); 責任與透明度; 為蒐集、討論實務實踐狀況; 對政府監督行為之進一步討論; 尋求與公民溝通管道; 基於放寬安全部門、執法機關秘密性監督之必要; 基於對政府監督議題之公共論壇需求。 期中報告對現階段政府監督行為以隱私友善(privacy-friendly)立場出發,總結後續推動方向如下: 為何民粹主義(polulism)、隱私兩議題與安全議題會產生衝突; 國家如何透過監督情報增進隱私保護; 誰有權主張隱私權,隱私權的普世性(universality)於政府監督行為具特別意義; 隱私權如何透過內國法、國際法的推動而更加落實; 透過更廣泛討論,關於監督的法律文件及相關國際法規範可期待成熟發展。
美國司法部宣布德國SAP公司承認違法將美國軟體產品出口至伊朗,雙方達成不起訴協議美國司法部於2021年4月29日宣布,德國SAP全球軟體公司承認從2010年1月至2017年9月,因未能識別用戶下載軟體的地理位置,導致美國原產技術和軟體在未經許可下,透過雲端伺服器和入口網站提供給伊朗用戶,已違反美國《出口管制規則》(Export Administration Regulations, EAR)和《伊朗交易和制裁條例》(Iranian Transaction and Sanction Regulation, ITSR)。SAP向美國司法部、商務部和財政部支付800萬美元罰款並配合調查與補救,雙方達成不起訴協議。 美國司法部指出,SAP違規行為主要為以下兩種。首先,SAP及其海外合作夥伴向伊朗用戶輸出超過20,000次的美國軟體產品,其方式包括軟體的更新、升級和修補程式。SAP及總部位於美國的供應商,均未使用地理位置過濾器來識別並阻止伊朗用戶下載,且多年來SAP並未採取任何措施解決此問題,導致伊朗用戶下載後,絕大多數美國軟體再流向土耳其、阿聯酋及多家伊朗跨國公司。其次,SAP旗下的雲端企業Cloud Business Group companies(簡稱CBGs)允許約2,360名用戶在伊朗使用美國的雲端運算服務。從2011年開始SAP陸續收購多家雲端服務供應商成為其CBGs,透過收購前的盡職調查及收購後的出口管制特種審計,清楚了解到這些CBGs缺乏足夠的出口管制與制裁合規程序,但SAP仍允許CBGs被收購後繼續作為獨立實體營運,且未能將CBGs完全整合至SAP自身的出口管制規劃中。 美國司法部指出,為確保軟體等美國敏感技術產品,不會非法出口至伊朗等禁運地,公司除必須識別用戶來源外,也有責任確保供應鏈下游與之為產品交易的外國子公司能識別產品輸出地,並且同樣遵守美國經濟制裁政策與出口管制法規,維護美國外交政策與國家安全,防止美國敏感技術落入競爭對手手中。
新加坡網路安全局發布人工智慧系統安全指南,以降低AI系統潛在風險新加坡網路安全局(Cyber Security Agency of Singapore, CSA)於2024年10月15日發布人工智慧系統安全指南(Guidelines on Securing AI Systems),旨在強化AI系統安全,協助組織以安全之方式運用AI,降低潛在風險。 該指南將AI系統生命週期分成五個關鍵階段,分別針對各階段的安全風險,提出相關防範措施: (1)規劃與設計:提高AI安全風險認知能力,進行安全風險評估。 (2)開發:提升訓練資料、模型、應用程式介面與軟體庫之供應安全,確保供應商遵守安全政策與國際標準或進行風險管理;並辨識、追蹤及保護AI相關資產(例如模型、資料、輸入指令),以確保AI開發環境安全。 (3)部署:適用標準安全措施(例如存取控制、日誌記錄),並建立事件管理程序。 (4)運作與維護:持續監控AI系統的輸入和輸出,偵測異常與潛在攻擊,並建立漏洞揭露流程。 (5)壽命終期:應根據相關行業標準或法規,對資料與模型進行適當之處理、銷毀,防止未經授權之存取。 CSA期待該指南發布後,將有助於預防供應鏈攻擊(supply chain attacks)、對抗式機器學習攻擊(Adversarial Machine Learning attacks)等安全風險,確保AI系統的整體安全與穩定運行。