歐盟發布綠色政綱產業計畫,提供綠色轉型、國家補助、供應鏈韌性政策
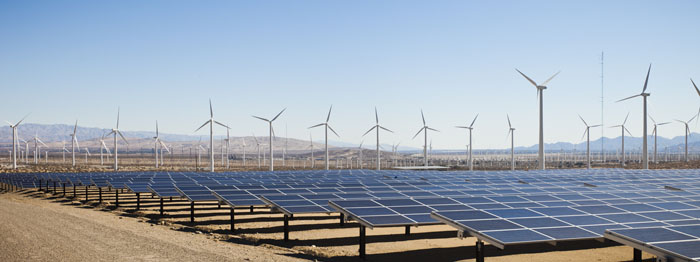
歐盟執委會於2023年2月1日公布「綠色政綱產業計畫(Green Deal Industrial Plan)」,該計畫主要包含淨零產品產業建立、國家補助、強化供應鏈、資金等綠色轉型重要政策。「綠色政綱產業計畫」將透過以下四大支柱協助歐盟進行綠色轉型。
(1)建立可預測、簡化且一致的管制環境
歐盟將提出《淨零產業法(Net-Zero Industry Act)》草案簡化管制框架來支持電池、風車、熱汞、太陽能板、電解、碳捕捉等技術;本法案將分析各產業部門後,建立各部門2030年能力目標,確保產業供應鏈不會遭遇瓶頸,並縮短淨零產品工廠選址和中小企業補助核准流程時間,以及增強核准流程的可預測性。另外歐盟並將提出《關鍵原物料法(Critical Raw Material Act)》草案,以管制生產淨零產品的關鍵物資,並透過回收、來源多樣化等方式來降低歐盟對第三方國家的依賴。
(2)更快的提供充足資金
歐盟將放寬各會員國的補助程序,並提高補助金額上限。另外因應中國和美國對淨零產業的補助,本計畫將提高歐盟與歐盟會員國的淨零產業補助額度,讓補助效果能和其他非會員國的補助達同樣程度。
(3)人才訓練與技術強化
歐盟將透過人才訓練、認證和補助來增加綠色及數位轉型技術之勞動力。
(4)為建立韌性供應鏈開放貿易
歐盟將加強與非會員國的自由貿易協定,增加關鍵原物料來源。歐盟也將透過《外國補助規則(Regulation on Foreign Subsidies)》保護歐盟市場的公平性、調查非會員國的傾銷行為、扭曲市場的補助。
本文為「經濟部產業技術司科技專案成果」


韓國法務部於2009年9月21日宣布將於2009年10月向韓國國會提交入出境管理法修正案,要求任何超過17歲之外國人於入境韓國時,必須提供食指指紋及個人臉部照片;如不提供,則不許其入境。而如該外國人欲滯留韓國境內超過3個月時,則必須登錄其所有手指的指紋。通過該方式所取得之指紋及照片,將依韓國個人資料保護法統一存放於「外國人生理資訊資料庫」(database of physical information on foreigners)。 據韓國法務部官員表示,之所以提出此法律修正案,是因為近來韓國已面臨嚴重的非法入境、移民犯罪、外國人犯罪以及恐怖主義之威脅,因此重新實施指紋及生理資訊登錄制度顯然刻不容緩。 不過,值得注意的是:原先韓國入出境管理法要求滯留韓國境內超過1年之外國人需提供所有指紋的規定,已於2004因被認為有侵害個人隱私之嫌疑而遭韓國國會廢止。然而此次不僅捲土重來,而且還擴大到短期滯留旅客亦須提供指紋及照片。相關立法措施是否真能順利通過,似乎仍有待進一步觀察。
社群網站平台的商標爭議-Twitter v. TwitpicTwitpic公司為提供圖像分享服務軟體服務的公司,於2008年成立,2009年起,提供Twitter(微博)社群網站平台使用者,透過運用Twitpic的即時圖像分享功能,將照片及影像同時上傳至微博的服務;截至2014年6月已提供使用者此項微博平台的分享服務至少6年。Twitpic於2013年10月3日,以公司名稱「TWITPIC」為名稱,向USPTO(美國專利商標局)提出國際分類第42類之電腦服務之商標註冊案,並於2014年6月24日核准公告。 微博公司於知悉Twitpic商標申請資訊後,除了以Twitpic商標近似於先前註冊商標Twitter而提出商標異議外,並威脅Twitpic公司放棄商標申請,否則將切割Twitpic可直接連結照片至Twitter平台的服務。 同時,微博公司發言人表示,為了確保公司品牌及商譽不被侵害及淡化,故除了對於Twitpic公司提出商標異議外,並為了確保使用者能持續使用將照片及影像即時上傳至微博的服務,將由微博平台自行提供相關功能,以減少使用者無法運用Twitpic服務之不便。 因此,Twitpic公司負責人 Noah Everett於2014年9月初宣布,在無足夠的資源對抗大公司如微博的脅迫下,被迫於9月底關閉Twitpic服務。 依據Twitpic於微博上發布之最新消息顯示,Twitpic已被其他買家收購,將持續經營,但有關商標爭議案之後續發展,將持續觀察。
加拿大安大略省通過修正健康資訊保護法加拿大安大略省議會於2016年5月三讀通過修正健康資訊保護法(Health Information Protection Act, HIPA)。該法案藉由一連串措施,包括增加隱私保護、問責制與提升透明度,以提高病人地位。 1.在符合指令定義內,將違反隱私之行為強制性地通報與資訊與隱私專員; 2.強化違反個人健康資訊保護法之起訴流程,刪除必須於犯罪發生之六個月內起訴之規定; 3.個人犯罪最高額罰款提升到50,000元至100,000元,組織則為250,000元至500,000元。 而健康資訊保護法也將更新照護品質資訊保護法(Quality of Care Information Protection Act, QCIPA),有助於提升透明度,以保持醫療系統的品質,更新內容包括: 1.確認病患有權得知其醫療相關資料; 2.釐清不得對關於受影響的病患與家屬保留重要事項之資訊與事實; 3.要求健康與長照部(Minister of Health and Long-Term Care)每五年定期審查照護品質資訊保護法。 安大略省亦正著手研究由專家委員會提出,所有關於提升照護品質資訊保護法所稱重大事故透明度之建議。 藉著透過該目標,將可提供病患更快的醫療,更好的家庭與社區照顧,安大略政府希望可以透過上開手段以保護病患隱私以及加強其資訊透明度。
日本經產省發布《促進資安攻擊受害資訊共享檢討會最終報告書》,以加速資安情資共享日本經濟產業省(下稱經產省)於2023年11月22日發布《促進資安攻擊受害資訊共享檢討會最終報告書》(サイバー攻撃による被害に関する情報共有の促進に向けた検討会の最終報告書),主張共享資安攻擊受害資訊,掌握資安攻擊全貌,防止損害範圍擴大。經產省提出具體建議如下: 1.促進各專門組織間之資訊共享:藉由專門組織間的資訊共享,及早採取適當因應措施,避免損害持續擴大,並降低受害成本。所謂專門組織包含資安廠商、資安監控中心(Security Operation Center, SOC)營運商、防毒廠商,與依法令成立從事資安事件諮詢與分析之非營利組織,例如:一般社團法人日本電腦網路危機處理暨協調中心(一般社団法人JPCERTコーディネーションセンター),以及一般財團法人日本網路犯罪對策中心(一般財団法人日本サイバー犯罪対策センター)等。 2.共享無從識別受害組織之資訊:為加快資訊共享,經產省建議將資料去識別化至無從識別受害組織之程度,即可不經受害組織同意而共享資訊。 3.提出《攻擊技術資訊處理與活用指引草案》(攻撃技術情報の取扱い・活用手引き(案)):為提升專門組織共享資訊成效,經產省於指引中彙整受害組織資料去識別化作法,以及各專門組織間共享攻擊技術資訊之具體策略。 4.於保密協議中加入免責條款:經產省建議於受害組織與專門組織簽訂之保密協議中,加入專門組織免責條款,使專門組織具有利用或揭露攻擊技術資訊裁量權,對於利用或揭露資訊,致生受害組織被識別等損害時,非因故意或重大過失不須負擔法律責任,以利推動資訊共享。