歐洲央行發表「虛擬貨幣架構」報告,法國比特幣交易平台取得PSP資格。
歐洲央行(European Central Bank,簡稱ECB)於2012年10月29日提出「虛擬貨幣架構(Virtual Currency Schemes)」報告(全文可至歐洲央行網站下載,下載網址: http://www.ecb.int/pub/pdf/other/virtualcurrencyschemes201210en.pdf),Bitcoin(中譯「比特幣」)為該報告的研究重點。該報告將虛擬貨幣架構分為三類:1. 封閉性虛擬貨幣架構,與實體經濟幾乎無連結,通常用於遊戲中,例如暴雪娛樂(Blizzard Entertainment)的魔獸金幣(World of Warcraft Gold, WoW Gold);2.單向貨幣流(通常是流入) 的虛擬貨幣架構,可以現金依照匯率兌為虛擬貨幣後用於購買虛擬商品或服務,少數例外可使用於購買實體商品或服務,這類型代表如臉書的FB幣;3. 雙向貨幣流的虛擬貨幣架構,類如其他一般貨幣,具有買進賣出匯率,可支應虛擬以及實體商品、服務的買賣,如比特幣。基於本身特性,比特幣並非歐盟電子貨幣指令(Electronic Money Directive, 2009/110/EC)以及歐盟支付服務指令(Payment Service Directive,簡稱PSD,Directive 2007/64/EC)的適用範圍。目前虛擬貨幣欠缺與實體經濟的聯結,交易量小且欠缺廣泛的使用接受度,因此對於金融以及物價的穩定影響有限;另外,虛擬貨幣欠缺妥適的法規管制,可能被用於不法活動,如犯罪、洗錢、詐欺等等;綜上,若任由虛擬貨幣持續發展而不管制,將被視為是中央銀行的失職而影響其聲譽。然而,報告指出,基於下述原因,虛擬貨幣將有可能繼續蓬勃發展:1. 網路以及虛擬社群使用人的持續增加;2. 電子商務以及特定數位產品的發展,提供虛擬貨幣架構良好的發展平台;3. 相較於其它電子支付產品,虛擬貨幣具備較佳匿名性;4. 相較於傳統支付工具,虛擬貨幣具備較低交易成本;5. 提供虛擬社群所需要的較直接以及快速的交易清算特性。
比特幣出現於2009年,透過數理運算的「挖礦(mining)」技術產生,無發行人,屬於點對點(peer to peer)虛擬貨幣,可匿名持有交易。目前一枚比特幣約當13塊美金,大約新台幣390元,可用於國際部落格平台Word Press,美國紐約、舊金山的部份實體商店也接受比特幣付費。基於比特幣本身的設計,比特幣的流通數量有限,市面上目前流通的比特幣約有1050萬個,預估至2014年將可全數開鑿完畢。全世界最大的比特幣交易所為東京的Mt.Gox,市占率超過80%,支援美金、英鎊、歐元、加幣、澳幣、日圓以及波蘭幣。2011年時,法國法院在Macaraja v. CIC Bank一案指出,點對點比特幣交換為支付服務,在法國應取得PSP執照。
由法國軟體公司Paymium所建置的比特幣交易平台Bitcoin-Central,於2012年12月與取得PSD支付服務提供者(Payment Service Provider,簡稱PSP)執照的法國業者Aqoba結盟,因而取得PSP資格。依照PSD附件說明,所謂的支付服務,包含存款、提款、轉帳、匯款以及第三方支付服務。透過PSP,Bitcoin-Central在歐盟法制架構下取得與Paypal相同的地位,與銀行業者的重大差別只在於Bitcoin-Central無法提供貸款服務。
Bitcoin-Central提供簡易的比特幣交易界面服務,甚至還有手機錢包(mobile wallet),消費者只消在Bitcoin-Central註冊就可以儲值、購買、交易比特幣並將比特幣轉換為現金,也可以當成薪資帳戶直接存入薪資,未來Bitcoin-Central可發行Debit-Card提供刷卡消費的功能。目前Bitcoin-Central只支援比特幣與歐元的轉換服務,而不提供其他幣別的轉換服務。Bitcoin-Central透過PSP業者Aqoba持有服務使用人儲值之歐元款項,款項存放於法國銀行Credit Mutuel,與Paymium的自有款項切割管理。上述歐元款項受有與一般銀行存款相同的法國中央存款保險"Garantine des dépôts”保障,但是比特幣款項由於並不存放於銀行,因此並不受存款保險保障。
比特幣最常被詬病之處在於其常被用於洗錢以及毒品買賣等等犯罪活動,但是支持者指出,現金不也是有相同問題嗎? 現金的洗錢防制透過金融監理的銀行監管進行,虛擬貨幣之交易平台未來也將是法規管制重點。縱使有部分比特幣支持者反對將比特幣納入法制管理,認為比特幣應該依照其原始設計理念運行,Bitcon-Central與PSP業者Aqoba合作可視為對於ECB之正面回應,為虛擬貨幣法制管理之重要進展。
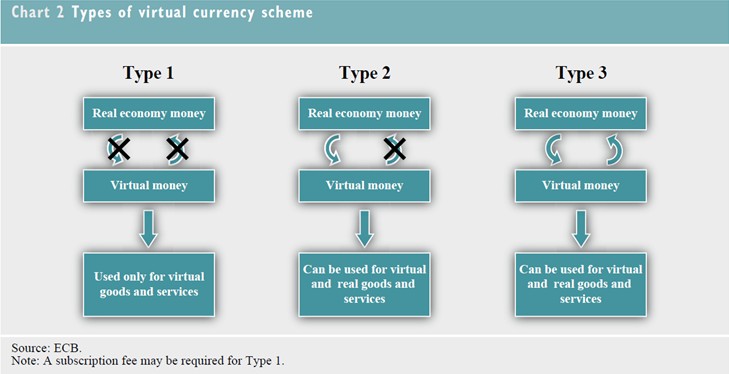
資料來源:European Central Bank, Virtual Currency Schemes, 15 (2012)
- Rosemary Westwood, Why Bitcoin is the banking industry’s newest, biggest threat_
- Bitcoin-Central backtracks on PSP claims,FINEXTRA, Dec. 7, 2012
- Bitcoin digital currency site to operate like bank in France, CBC NEWS, Dec.7, 2012
- Jemima Kiss, Virtual currency Bitcoin registers with European regulators, THE GUARDIAN,Dec.7, 2012
- davout, Bitcoin-Central, first exchange licensed to operate with a bank, This is Huge, BITCOIN FORUM, Dec.6, 2012
- Jon Matonis, ECB: "Roots Of Bitcoin Can Be Found In The Austrian School Of Economics",FORBES, Nov.03, 2012

謝孟珊
資深法律研究員 編譯整理
davout, Bitcoin-Central, first exchange licensed to operate with a bank, This is Huge, BITCOIN FORUM, Dec.6, 2012, https://bitcointalk.org/index.php?topic=129461.0 (last visited Jan. 2, 2013)
Jemima Kiss, Virtual currency Bitcoin registers with European regulators, THE GUARDIAN,Dec.7, 2012, http://www.guardian.co.uk/technology/2012/dec/07/virtual-currency-bitcoin-registers (last visited Jan. 2, 2013)
Bitcoin digital currency site to operate like bank in France, CBC NEWS, Dec.7, 2012, http://www.cbc.ca/news/technology/story/2012/12/07/bitcoins-banking-euro.html (last visited Jan. 2, 2013)
Bitcoin-Central backtracks on PSP claims,FINEXTRA, Dec. 7, 2012, http://www.finextra.com/News/FullStory.aspx?newsitemid=24361 (last visited Jan. 2, 2013)
Rosemary Westwood, Why Bitcoin is the banking industry’s newest, biggest threat_
The cold, hard cash of the Internet has seen dramatic growth recently, and shows no signs of slowing down,MACLEANS.CA, Jan.2,2012, http://www2.macleans.ca/2013/01/02/why-bitcoin-is-the-banking-industrys-newest-biggest-threat/#more-332780 (last visited Jan. 7, 2013)
ECB issues “knee-jerk reaction” analysis of virtual currency risk, E-FINANCE & PAYMENTS LAW & POLICY, Vol.06(11),1,1 (2012).
Bitcoin exchange parterners with PSP for license compliance, E-FINANCE & PAYMENTS LAW & POLICY, Vol.06(12),1,1 (2013).
Jon Matonis, ECB: "Roots Of Bitcoin Can Be Found In The Austrian School Of Economics",FORBES, Nov.03, 2012, http://www.forbes.com/sites/jonmatonis/2012/11/03/ecb-roots-of-bitcoin-can-be-found-in-the-austrian-school-of-economics/ (last visited Jan. 2, 2013)


新加坡政府在2016年05月05日發表了數位平台「MyInfo」。 新加坡政府推出此一平台的目標是「以數位方式來整合目前的工作,去除現行的不便與散亂,讓民眾與政府打交道時更輕鬆 」。因此,「MyInfo」將每個新加坡公民散在各政府機關間的個人資料整合成單一檔案,使用者也可以自行決定加入額外的資訊,像是年收入、教育程度、就業情況以及家人資料。當民眾需要填寫不同的政府表單時,不需要再一直填寫重複的內容。 新加坡政府表示,每個公民可以自由決定他們要不要註冊MyInfo。當使用者選擇使用這項服務時,相關機關會針對可能被運用的資料先徵詢使用者的同意。 MyInfo計畫是由新加坡財政部與資訊通信發展管理局共同發起。新加坡政府的數位服務團隊在一年前左右開始設計這項服務,目前平台上仍持續在測試並改善使用者經驗。 MyInfo從2016年01月到04月試營運,已經有超過32,000人使用這項服務(佔新加坡總人口0.6%)。在2016年06月之前,MyInfo會提供15項服務,包括註冊公用住宅、更新報稅資料以及求職資訊等。到2018年,所有需要雙認證的數位服務都會整合在MyInfo平台,估計會有200項服務項目。 這個計畫是新加坡「數位政府」(Digital Government)政策的重要拼圖之一。新加坡政府將持續擴大MyInfo的服務項目,希望藉由此服務來蒐整更多資料,並增加可供政府機關間分享的個人資料數目。伴隨愈加豐富的數據資料,各政府部門更能事先了解民眾的需求並提出民眾真正需要的服務。
歐洲自律聯盟成立以塑造對兒童更好的網路環境如何確保兒童上網安全,為歐盟數位議程(Digital Agenda)的七大目標之一。而近年來網路內容蓬勃與快速發展,更大幅加速了兒童上網的趨勢。據歐盟執委會於2011年12月的公開資料顯示(IP/11/1485),歐洲兒童平均7歲即開始接觸網路。目前有超過38%的9-12歲兒童在社交網站上有個人資訊,有30%以上的兒童是藉由行動裝置上網。如此高的上網比率,讓各業者有共識以提供兒童更好的上網環境。由蘋果、微軟、Google等跨國企業為首的二十餘家業者組成了自律組織,以提供歐盟地區的兒童更好網路內容環境而努力。 該自律聯盟於2011年12月正式成立,並以五個面向採取相關行動:簡單且強大的工具-能夠搜尋於任何裝置上可能對孩童有害的內容;分齡隱私設定-使用者可限定公布資訊予特定族群;更廣泛的內容分級:提供家長易於理解的年齡內容分級;更廣泛的家長控制工具-積極推動使用者有善的工具;兒童色情內容有效移除-與執法單位與保護熱線等積極合作,將兒童色情內容快速下架。 各業者承諾就其營業項目、產品、服務內容等皆須符合此自律規範,並成立工作小組以協助歐盟執委會處理相關議題。
微軟與中興通訊(ZTE)簽定Android和Chrome專利授權微軟(Microsoft)與大陸地區的中興通訊(ZTE)簽定Android和Chrome裝置的專利授權協議,雙方財務明細未揭露。 該協議,給予中興通訊授權範圍涵蓋微軟專利組合中可供用於執行Google的Android 和 Chrome 作業系統的廣泛內容,包括智慧型手機、平板裝置、電腦及其他裝置設備等。 除中興通訊加入外,其他包含三星(Samsung)、宏達電(HTC)及宏碁(Acer),都已經與微軟簽定專利授權協議,上周以代工製造為主的鴻海科技集團亦簽定類似的協議,並支付權利金,取得微軟專利組合。 微軟智慧財產權事業群全球副總裁暨副法務長 Horacio Gutierrez在微軟部落格公開表示,微軟的Android和 Chrome授權協議,主要是要幫助裝置供應商避免未來遭受到與微軟訴訟事件。到目前為止,幾乎已經與所有全球最大供應Android智慧型手機的供應商及製造商達成授權協議。Horacio Gutierrez另補充“ 事實上,在微軟協議下已涵蓋了80%以上在美國銷售的Android智慧型手機及大多數在全球銷售的Android手機“。 目前尚有兩家企業仍未達成協議,分別為全球第三大智慧型手機供應商大陸公司華為(Huawei),及Google旗下的Motorola Mobility。
日本公布設立AI安全研究所與著手訂定AI安全性評鑑標準日本於2023年12月1日舉辦G7數位技術委員會(G7デジタル・技術大臣会合),由日本數位廳、總務省、經濟產業省共同會晤G7會員國代表,基於人工智慧(Artificial Intelligence,下稱AI)可能帶給全球創造性、革命性的轉變,同時也可能伴隨侵害著作權與擴散假訊息的風險,尤其是生成式AI可能對經濟、社會影響甚鉅,因此針對如何妥善使用AI技術,G7全體會員國共同訂定《廣島AI進程》(広島AIプロセス)文件,其聲明內容簡述如下: 1.訂定涵蓋《廣島AI進程》之政策框架(Framework) 2.訂定涵蓋AI設計、系統開發、規劃、提供與使用等所有與AI有關人員,(All AI actors, when and as applicable, and appropriate, to cover the design, development, deployment, provision and use of advanced AI systems)適用之《廣島AI進程》國際標準(Principle) 3.針對開發高階AI系統之組織,訂定可適用之國際行為準則(Code of Conduct) 為此,日本內閣府於2024年2月14日公布,於經濟產業省政策執行機關—獨立行政法人資訊處理推動機構(独立行政法人情報処理推進機構,下稱IPA)轄下設立日本AI安全研究所(Japan AI Safety Institute,下稱AISI),作為今後研擬AI安全性評鑑標準(據以特定或減少AI整體風險)與推動方式之專責機構,以實現安心、安全以及可信賴之AI為目標。AISI所職掌的業務範圍如下: 1.進行AI安全性評鑑之相關調查 2.研擬AI相關標準 3.研擬安全性評鑑標準與實施方式 4.研擬與各國AI專責機關進行國際合作,例如:美國AI安全研究所(U.S. Artificial Intelligence Safety Institute, USAISI) 另一方面,IPA將以內部人才招聘作為AISI成員之任用方式,預計組成約數十人規模的團隊。日本以與G7會員國共識為基礎,採專責機關—AISI進行研究與規劃,並推動日後擬定AI相關使用規範與安全性評鑑標準,據以實現AI應用安全之目標。我國對於AI技術之應用領域,未來應如何訂定使用安全規範,將涉及專業性與技術性事項之整體性規劃,日本因應AI課題而採行的做法值得我國未來持續關注。