WTO判澳洲素面菸品包裝一案勝訴
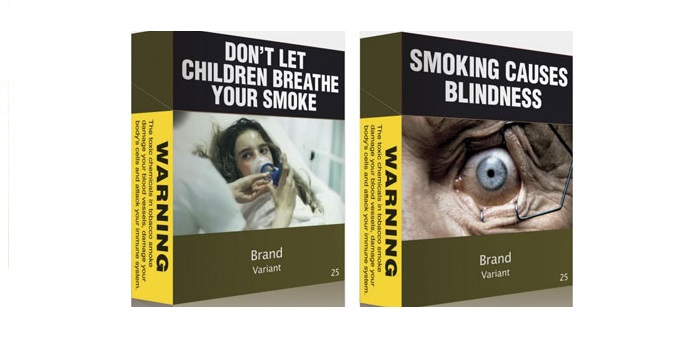
WTO爭端小組於2018年6月28日裁決澳洲「素面菸品包裝案」(Australia—Tobacco Plain Packaging)由澳洲勝訴,本案歷時長達5年,係由古巴、宏都拉斯、多明尼加共和國及印尼4個WTO成員針對澳洲2011年實施「素面菸品包裝法案」(Plain Packaging Act)向WTO爭端解決機構提出控訴。
澳洲系爭法案要求菸盒外觀應採統一規格之外觀,禁止使用具識別性鮮明的顏色,不得出現任何具有宣傳效果之商標或印記,僅能以單調的橄欖色為主色,品牌名稱需以小型標準字體印刷,健康警示圖片需占菸盒面積正面75%,背面90%,以達降低國內吸菸人口、保護國民健康之目的。
原告方認為法案侵害菸商使用商標權利,能否有效達到減緩菸害之目的仍有疑義,主張該法制造成不必要之貿易障礙。爭端小組檢視原被告主張與證據,認定澳洲法律係透過減少菸品使用、改善公眾健康目的,手段與目的之間具合理關聯性,駁回原告主張其他替代措施具同等效果的訴求、侵犯商標違反智慧財產權的論點。
此案被視為全球公共健康衛生政策與貿易衝突之指標性案件,目前法國、匈牙利、愛爾蘭、紐西蘭、挪威、斯洛維尼亞、英國均已通過此類包裝規定,而比利時、加拿大、哥倫比亞、印度、巴拿馬、土耳其、新加坡與馬來西亞等國亦有意比照辦理。惟國際菸草產業質疑此項裁定,將使其他欲實施嚴格管制菸品、酒類與垃圾食品的國家開先例,不利於商標權保護與發展。
楊牧軒
專案經理 編譯整理
Panel Report, Australia — Certain Measures Concerning Trademarks, Geographical Indications and Other Plain Packaging Requirements Applicable to Tobacco Products and Packaging, WT/DS435/R WT/DS441/R WT/DS458/R WT/DS467/R.
WTO backs Australia over plain cigarette packets, https://www.bbc.com/news/world-australia-44652049 (last visited July. 24, 2018).
Australia wins landmark WTO ruling on plain tobacco packaging, https://www.reuters.com/article/us-wto-tobacco-ruling/australia-wins-landmark-wto-ruling-on-plain-tobacco-packaging-idUSKBN1JO2BF (last visited July. 24, 2018).


美國國會於2013年4月提出「節能暨產業競爭力法」(Energy Savings and Industrial Competitiveness Act of 2013)草案,並進行審議。該草案由參議員Shaheen女士及Portman先生共同提出,於二讀後交付予參議院「能源暨自然資源委員會」(the Committee on Energy and Natural Resources)進行討論表決。委員會於2013年5月13日以多數決批准該草案並修正若干條款,全案排入美國國會第113會期等待表決。 本草案屬於包裹式立法,旨在提昇住宅及商用建築並產業等多面向之能源節約,共分成四個章節: 首先對於提昇產業生產競爭力領域(Industrial Efficiency and Competitiveness),加強產業轉型,草案中修正「能源獨立及安全法」(Energy Independence and Security Act of 2007)、「能源政策及管理法」(Energy Policy and Conservation Act,並刪修「2005年能源政策法」及「1992年能源政策法」若干條款。計劃在能源部下,成立「供應鏈之星」(Supply Star Program) 計畫,推動整體產業供應鏈之能源效率,達節能、節水或其他自然資源目的。 其次,在建築(Buildings)領域,草案乃修正「能源管理及生產法」(Energy Conservation and Production Act),更新「模範建築能源規範」(model building energy codes);就住宅建築及商用建築,分別以「2009國際能源管理規範」 (International Energy Conservation Code, IECC)及「ASHRAE標準90.1-2010」作為基準,並將經濟成本效益納入考量。 以及在私用商業建築效率提升融資機制(Private Commercial Building Efficiency Financing)上,能源部將啟動「商業建築能源融資倡議」(Commercial Building Energy Financing Initiative),在州的層級,擴大私部門及商業建築進行能源效率翻新工程之補助範疇。 第四,關於聯邦公部門機關之能源效率(Federal Agency Energy Efficiency),草案乃修正「國家能源管理政策法」(National Energy Conservation Act),討論將在聯邦公部門建築導入資通訊科技(ICT),推動能源效率及節約。 本草案就公部門及私部門能源效率之提升皆有著墨,觀察該草案目前已獲得美國商會等數百位企業團體支持。若本會期能順利通過,勢必對於既有能源法制產生一定之變革,相關趨勢當值留意之。
歐盟網路與資訊安全局發布「行動支付與電子錢包安全防護」報告為因應探討並強化網路安全環境,歐盟網路與資訊安全局(European Union Agency for Network and Information Security , ENISA)2016年12月發布「行動支付與電子錢包安全防護」研究報告(Security of Mobile Payments and Digital Wallets)。歐盟網路與資訊安全局ENISA主要係因,近來行動支付興起,利用行動支付方式買賣貨品,係象徵著朝向數位化轉換趨勢,消費者希望透過更便捷的方式購物避免帶著實體錢包和一堆卡片,增加購物的不便。但是使用電子錢包和行動支付並非全然沒有安全疑慮,根據2015年的一項調查,有百分之20的美國消費者對於行動支付的過程中可能遭到有心人士擷取個人資料,這就表示此乃使用行動支付的主要擔心重點,有13%使用者擔心自己的電話遭到駭客入侵。此外根據另一項調查,針對九百名資安專家所做的調查顯示,僅有23%的的人員認為目前現有的安全機制足以防範個資外洩,但有47%的人員認為現有的機制缺乏安全性,但當中也有百分之30的回覆認為現在的安全機制是否安全不能確定。因此,目前而言,安全防護可謂是消費者最關心的重點,且對於安全的疑慮亦使得行動支付沒有辦法大量推行採用。 因此歐盟網路與資訊安全局ENISA於此報告提出了目前經確認的主要威脅有: 行動用戶的安全威脅:任意裝設惡意軟體、釣魚軟體、社交工程軟體。 行動設備威脅:行動設備遭竊或遺失與不當近用。 行動支付與電子錢包威脅:逆向工程、竄改支付軟體、使用在滲透到系統之後,會隱藏登錄項目、檔案或處理序等資源的一種軟體。 消費者威脅:POS惡意軟體、MiTM、重放攻擊。 付款服務提供者威脅:付款系統與資料連結崩潰的疑慮。 支付網路提供者威脅:代碼服務崩潰、拒絕服務。 發行商威脅:付款授權流程崩潰與代碼資料崩潰。 行動支付軟體提供者威脅:機敏個資外洩、雲端客戶資訊管理遭到入侵、代碼服務拒絕。 因此有鑑於行動支付產業目前仍在新興階段,欠缺明確標準,業者間的自主管理顯得相當重要,所以網路與資訊安全局ENISA提出了一些得以遵循的建議與標準: 消費者在使用行動支付的服務軟體時,必須採取多項最低安全防護措施。 行動主機提供業者應該確保軟體定時更新,並且修補安全上的漏洞,針對安全性與近用用戶資料的可能性部分加強。 行動支付的應用程式提供者,應該再提供服務給消費者時,同時提供消費者資訊,本應用軟體做了何種安全防護,供消費者知悉。 行動支付業者應當建立詐騙監控機制。 網路與資訊安全局ENISA提出上述建議與標準,主要係希望業者採用這樣的標準或好習慣的建議後,可以對於消費者、零售商、銀行等業者產生益處。
歐盟為清潔能源轉型提出再生能源指令修正提案2016年11月30日,歐盟執委會正式推出了清潔能源轉型(Clean Energy Transition)包裹立法提案。這項又名為「全歐洲人的清潔能源」(Clean Energy for All Europeans)包裹立法提案有三個主要目標,分別為「能源效率優先」(putting energy efficiency first)、「讓歐盟於再生能源取得全球領導地位」,以及「提供消費者公平合理的方案」(providing a fair deal for consumers)。而整個包裹措施的內容,除了再生能源指令(2009/28/EC)的修正案的提出外,並包含能源效率指令(2012/27/EU)以及建築物能源績效指令(2010/31/EU)的修正規劃。 在再生能源指令的修正草案方面,根據執委會的說明文件 ,此次的修正大致延續2015年所提出公眾諮詢的架構,分為六個面向,分別為:(1)於電力部門創造可以促成再生能源進一步佈署之架構(2)供冷供熱部門再生能源的主流化(3)運輸部門的減碳與多元化(4)對於消費者之賦權與資訊之提供(5)強化歐盟對於生質能源的永續性門檻(6)確保歐盟層級的具拘束力目標(binding target)能及時並以符合成本效率之方式達成。 在「於電力部門創造可以促成再生能源進一步佈署之架構」方面,執委會指出,依照目前規劃,2030年時歐洲將有一半的電力來自再生能源。而因應上述規劃願景,此次的修正草案融入會員國在設計支持再生能源機制時所應遵循的一般原則,亦即除了確保相關支持機制對於投資人具透明性與安定性,系爭機制亦須符合成本效益且為市場導向。 在「供冷供熱部門再生能源的主流化」部分,執委會首先說明,供冷供熱佔歐洲能源需求的50%,但此部分再生能源的使用仍然發展遲緩。此次修正規劃的主要重點則首先在於讓會員國有機會以供冷供熱部門為選項來增加其再生能源佔比,以2030年為目標,預計每年增加1%。並在特定條件下,開放再生能源發電業者對於區域型供冷供熱系統的近用權利。 我國政府近來為推動能源轉型政策,亦致力提高再生能源配比,並由行政院核定諸如「太陽光電2年推動計畫」等配套方案,近來並將修正再生能源發展條例;歐盟所提出相關規劃內容,或亦有值得我國參酌之處。
德國提出反競爭-數位化法草案(GWB-Digitalisierungsgesetz)擬進一步擴大競爭監管機關之職權德國聯邦經濟事務暨能源部(Federal Ministry for Economic Affairs and Energy)於2020年1月24日提出反競爭-數位化法草案(GWB-Digitalisierungsgesetz),主要係針對競爭法相關規範進行修正、調適,意在解決數位經濟中濫用市場地位、權力不平衡之問題。因大型數位公司和營運平台往往擁有大量的用戶資料而居於市場優勢支配地位,將阻礙、影響到其他新進公司的整體競爭和創新發展。 從而,數位經濟時代的競爭政策需要有適當的競爭規則和監管手段,以便強化有效的市場競爭,本草案進一步擴大德國競爭監管機關(Bundeskartellamt)的職權,目的在嚴格監管濫用市場力量之大型數位公司和平台營運商(如FACEBOOK、GOOGLE等),同時增加競爭對手的市場創新和共享資料存取的機會,確保相關規定與執法達到適當平衡。 茲將該草案擬修正之主要內容,重點整理如下: 禁止大型數位公司刻意阻礙用戶將其個人資料移轉至其他數位服務提供者的限制競爭行為-促使用戶更易選擇轉換到其他平台,使德國競爭監管機關在判斷數位公司是否涉及限制競爭行為時,有更明確的介入依據。 提出有關濫用(abuse)的新概念,係針對「在跨市場競爭上具顯著影響」之公司(paramount significance for competition across markets),並賦予德國競爭監管機關新的干預權限-在評估時,德國競爭監管機關不僅會考慮單一市場,也會透過規定的要件檢視整體市場(例如:該公司在一個或數個市場上的主導地位、財力、對資料或其他資源的存取、垂直整合)。若競爭監管機關發現該公司雖尚未在市場上取得主導地位,但依其判斷已經對於跨市場競爭具顯著影響性,除有正當理由外,原則上可以提出命令,並禁止該公司繼續進行特定行為。 提出「中介力量(Intermediation power)」的概念—對於依賴中介者(Intermediaries)(例如多樣化數位平台)提供產品或服務的企業而言,中介者對於控制市場的進入具有一定程度之影響力。由於這種影響力可能遭濫用,因此草案中引入「中介力量」的概念,擴大數位服務提供者市場力量的評估標準,需考量中介者對於市場進入的影響性。 重新定義和擴大關鍵設施原則(Essential Facility Doctrine)之規定—關於是否應強制公司授予對資料的同意存取權及如何規範這種存取權限,存在爭議,為了強化競爭法的存取權,草案擬重新定義和擴大關鍵設施原則的規定,使其他公司可向居於市場優勢地位的企業要求開放資料、網路或其他基礎設施的存取權限以開展業務,否則將阻礙競爭。 濫用相對市場力量(relative market power)原則之擴大適用—現行法雖規範具有相對市場力量之公司不得濫用此地位,但此原則僅適用於對中小型企業的保護。因此,草案希望擴大保護大型公司,避免其受到傳統或數位平台的濫用行為所影響。因為資料的使用對於在數位經濟中提供相關服務、創新和競爭而言相當重要。 賦予競爭監管機關充份權限以避免市場獨占(monopoly)發生—現行法下若已經有一定規模但尚未具主導地位的公司試圖以反競爭行為(anti-competitive manner)引發市場傾銷(tipping of the markets)時,競爭監管機關並無權干預。草案則擬賦予競爭監管機關在公司居於主導優勢地位前介入的權利。又,為因應數位市場變化,並使競爭監管機關可即時介入,草案在程序上擬放寬競爭監管機關為暫時性措施(Interim measures)的要件。 針對企業併購之新規範—擬規範小型公司之連續併購(Successive acquisition)以及「殺手併購」(killer acquisitions)行為,係因現行法對於前者之交易情形並未規範需要通知主管機關,而有致市場壟斷之虞,因此於草案中擬為規範;後者則是考量此惡意的手段係透過阻礙新創公司對其創新產品的研發,以達到避免與收購方自身產品競爭之目的,因此草案擬增訂規範予以限制。 該草案目前預計將於2020年下半年通過,使德國競爭監管機關在數位經濟領域針對數位公司和平台營運商的執法上有所變化,後續值得留意。