WTO判澳洲素面菸品包裝一案勝訴
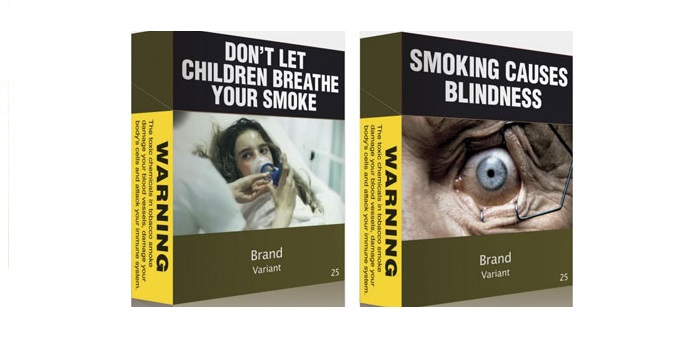
WTO爭端小組於2018年6月28日裁決澳洲「素面菸品包裝案」(Australia—Tobacco Plain Packaging)由澳洲勝訴,本案歷時長達5年,係由古巴、宏都拉斯、多明尼加共和國及印尼4個WTO成員針對澳洲2011年實施「素面菸品包裝法案」(Plain Packaging Act)向WTO爭端解決機構提出控訴。
澳洲系爭法案要求菸盒外觀應採統一規格之外觀,禁止使用具識別性鮮明的顏色,不得出現任何具有宣傳效果之商標或印記,僅能以單調的橄欖色為主色,品牌名稱需以小型標準字體印刷,健康警示圖片需占菸盒面積正面75%,背面90%,以達降低國內吸菸人口、保護國民健康之目的。
原告方認為法案侵害菸商使用商標權利,能否有效達到減緩菸害之目的仍有疑義,主張該法制造成不必要之貿易障礙。爭端小組檢視原被告主張與證據,認定澳洲法律係透過減少菸品使用、改善公眾健康目的,手段與目的之間具合理關聯性,駁回原告主張其他替代措施具同等效果的訴求、侵犯商標違反智慧財產權的論點。
此案被視為全球公共健康衛生政策與貿易衝突之指標性案件,目前法國、匈牙利、愛爾蘭、紐西蘭、挪威、斯洛維尼亞、英國均已通過此類包裝規定,而比利時、加拿大、哥倫比亞、印度、巴拿馬、土耳其、新加坡與馬來西亞等國亦有意比照辦理。惟國際菸草產業質疑此項裁定,將使其他欲實施嚴格管制菸品、酒類與垃圾食品的國家開先例,不利於商標權保護與發展。
楊牧軒
專案經理 編譯整理
Panel Report, Australia — Certain Measures Concerning Trademarks, Geographical Indications and Other Plain Packaging Requirements Applicable to Tobacco Products and Packaging, WT/DS435/R WT/DS441/R WT/DS458/R WT/DS467/R.
WTO backs Australia over plain cigarette packets, https://www.bbc.com/news/world-australia-44652049 (last visited July. 24, 2018).
Australia wins landmark WTO ruling on plain tobacco packaging, https://www.reuters.com/article/us-wto-tobacco-ruling/australia-wins-landmark-wto-ruling-on-plain-tobacco-packaging-idUSKBN1JO2BF (last visited July. 24, 2018).


英國國會於2023年7月上旬通過《電子貿易文件法》(Electronic Trade Documents Act 2023, ETDA),經國王於7月20日正式批准,該法於2023年9月20日正式生效,未來英國的電子貿易文件將與紙本貿易文件具有相同效力。 一直以來,英國僅承認紙本貿易文件的法律上效力,因此英國企業在進行國際貿易的各環節上,必須處理上百頁的紙本文件,造成英國企業及其交易對象必須花費相當高的時間和金錢成本,不僅效率低且造成環境破壞,同時紙本文件也較難驗證其真實性。在數位轉型趨勢下,此類陳舊的法律早已不合時宜,因此美國、新加坡、德國等國家也正在進行類似立法,而英國是七大工業國組織(Group of Seven, G7)中第一個完成立法的國家。 該法正式施行後,可大幅降低英國企業的成本,提升國貿及融資的效率;根據英國政府估計,未來十年,該法將可為英國經濟創造11.4億英鎊的淨效益(net benefit),同時每年可減少10%以上的碳排放量,有助於落實ESG。更重要的是,相對於紙本,貿易文件的數位化,可提升安全性和透明性。 根據該法第2條第2項規定,電子貿易文件必須是由「可信賴系統」(reliable system)所產生,所謂「可信賴系統」必須具備以下特徵: 1.能清楚識別文件,與其他副本加以區分; 2.能防止文件遭到未經授權的修改; 3.確保任何時點僅有一人能對該文件行使控制權; 4.允許能夠對該文件行使控制之人,能向他人「證明」其控制權; 5.確保電子貿易文件移轉後,使前手立即喪失控制權。 此外,第2條第5項列出在判斷一個系統是否可信賴時,可考量的7點因素,其中第5點指出可考量該系統是否經獨立機構定期稽核(包含稽核頻率和範圍),以及第6點為該系統是否經監管機關進行任何可信賴性的評估。 雖然該法基於技術中立(technological neutrality),並未明定何種技術符合「可信賴系統」的要求。然而,起草該法的法律委員會(Law Commission of England and Wales, LCEW)於2022年3月的草案報告中花了相當大的篇幅說明「分散式帳本」(Distributed Ledger Technology, DLT)的技術,並認為DLT在透明性、安全性、不可竄改等面向有較好的表現,因此指出這是「目前」產生可信賴電子貿易文件的重要技術之一。英國政府表示,承認電子貿易文件的法律效力後,國際貿易各環節的參與者可以透過如DLT等技術,更有效地追踪相關紀錄,進而提高國際貿易的安全性和合規性。 本文同步刊登於TIPS網站(https://www.tips.org.tw)
世界經濟合作暨發展組織(OECD)修正「隱私保護及個人資料之國傳輸指導指引」1980年09月發布的「隱私保護及個人資料之國傳輸指導指引」,當中的8大原則對個人資料保護的法制產生深遠的影響,但隨技術發展,資料傳遞所產生的風險遠較於1980年代來得複雜。2013年所發布的內容,風險管理及為全球資料流通的互動性為兩大主軸,因此,在指引中納入新的概念,包含1.國家隱私策略:有效的隱私法制是不可或缺的,但在今日國家應該將隱私保護放在更高的戰略位置、2.隱私管理程序:(以個人資料)為核心服務的機制應系統化的保護隱私、3.資料安全漏洞通知:涵蓋有權者及各別個體的通知。 在指引第一章附件的第三部份-責任的履行,增加資料控制者(data controller),應有管理程序以符合上述的原則,該管理程序需包含資料風險的評估、內部監控、通知主管機關等要求;第五個部份-國家實施則新增加隱私主管機關的設立、考量不同角色(如:資料控制者)所應遵循的行為、考量其它的配套措施,如技術、教育訓練等。 在OECD的成員國,如:日本,已開始向該國國內說明2013年版的指引,但亦有部分會員國,如:加拿大,由於指引涵蓋公部門及私部門,加拿大亦討論如何與該國的資訊近用法(Access to Information Act) 及隱私權法 (Privacy Act)建構一個完善的適用模式。指引對於未來國際資料傳輸及管理程序的建置,必然產生結構性的影響,值得持續關注。
OASIS網路標準服務遭抵制開放原始碼及自由軟體的大老等發起一封抵制網路服務標準機構OASIS新專利政策的活動,並簽署了一份電子郵件,呼籲社群不要採用由OASIS標準組織所通過的規格。OASIS本月修改了它的專利政策,宣稱為開放原始碼軟體的開發提供了更好的選擇。 這份電子郵件中表示,不要採用OASIS的不開放標準。要求OASIS修改它的政策。如果你是OASIS成員,對於這種窒礙難行,不能用在開放原始碼及自由軟體上的標準,不要參與其工作小組。支持者亦表示,希望類似OASIS這樣的組織能訂出明確政策,好讓所有想採用業界標準的組織可以預先知道未來是否會被收費。 然而,OASIS為自己的政策修改提出辯護,也對這個活動加以反擊。其表示,OASIS這個政策和W3C的政策一樣,都要求必須免權利金才行。且其政策規定,業界標準可以加入專利技術,但必須對外公佈此事才行。而且幾乎在所有的案例裡,這倒頭來都會變成免專利金。 OASIS所修改的政策為標準工作提出了三種模式:RAND(reasonable and nondiscriminatory licensing,合理且統一的授權);RAND條件下的RF(免權利金);或者是有條件下的RF。 對於OASIS的杯葛,反應出產業在IP權利上的利益,以及開放原始碼和自由軟體支持者間的爭執。OASIS的新政策預計要在4月15日生效,原本是要展示對開放原始碼擁護者的妥協。但是,這份電子郵件簽署活動,顯示出新政策依然難已被接受。
歐盟著作權指令實行至今未達促進網路服務成長之目的歐洲委員會委託荷蘭「阿姆斯特丹大學資訊法律學院」及倫敦「皇后瑪莉智慧財產中心」,就歐盟2001年通過之著作權指令於各會員國實行之情況與對市場之影響進行評估,並於2007年2月完成評估報告。該份報告指出,歐盟著作權指令就推動線上內容服務成長之目的僅達成少部分目標,若歐盟未來可能成為網路服務之單一市場,則本指令必須加以修改。 報告指出,部分指令內容的欠缺明確,留給各會員國極大的裁量空間於內國法排除規範之訂定與限制規範之研擬,此一情況實為該指令功能未能彰顯之重要因素。且因各會員國幾乎可完全自由決定欲採用之制度,將嚴重影響跨疆界網路內容服務的建構,尤其調和規範之欠缺,直接影響關於市場玩家提供跨疆界網路服務相關法律的明確性。而由於規範的不確定性,則迫使使用者於面臨跨疆界著作之使用時,需與每位權利人就使用受保障著作的範圍進行協商,導致交易成本之增加。另外,該指令之規範亦轉變了科技法律之態樣,推翻舊有權利平衡,而創造出偏向權利人、遠離著作使用者的規範模式,擴張的重製權賦予權利人幾乎完全的控制權力,而此一權利實非於實體世界權利人所能專享。 此份報告建議,為達成會員國規範具某程度的一致性,未來宜就該指令可附加之限制,明列簡短的必要禁止規範,各國亦可依據自身需求附加進一步的排除條款。同時建議歐洲各國可參考德國強制將數位權力管理資訊、著作使用範圍與特性於產品上附加說明之模式,作為未來規範訂定之參考。