Amazon無法阻擋家居家飾用品零售商Williams-Sonoma對其提出之智財侵害訴訟,此訴訟案將持續進行…

美國高端家居家飾用品零售商Williams-Sonoma於美國加州北區聯邦地方法院指控電商巨頭Amazon企圖誤導消費者,使消費者認為Amazon是Williams-Sonoma授權的經銷商。
2018年12月14日Williams-Sonoma向法院提起了智財侵權等訴,主張Amazon犯有下列行為,並請求損害賠償及禁制令:
- 侵害了Williams-Sonoma旗下West Elm品牌的Orb椅子設計專利,專利號為D815,452。
- 在Amazon網站上及行銷廣告中使用Williams-Sonoma的商標而有商標侵害及仿冒之行為。
- 在Amazon網站上及行銷廣告中使用Williams-Sonoma的商標而有商標淡化之侵害行為。
- 不公平競爭行為。
Williams-Sonoma指出就商標部分,Amazon未經授權,在其網站設立一Williams-Sonoma銷售網頁,並在廣告及該網頁中使用未經授權的Williams-Sonoma商標,且未標示清楚網頁中的商品並非直接由Williams-Sonoma提供;甚至於Amazon的搜尋引擎廣告及電子郵件廣告中誤導消費者,使消費者認為可以在Amazon網站上買到Williams-Sonoma授權的商品。
Amazon於今(2019)年2月提出動議主張該案與商標相關之部分應予駁回,辯稱其僅是提供一個平台,使在其他地方購買的Williams-Sonoma產品可以轉售給消費者,適用第一次銷售原則。但該地院法官表示:「就整體而言Amazon不僅是轉售Williams-Sonoma的產品,而是塑造錯誤的印象讓人誤以為在Amazon網站的這些銷售是經過授權,使一個合理謹慎的消費者(reasonably prudent consumer)會產生誤認混淆。」,因此裁定駁回被告Amazon提出的動議,本案將會進入法院審判。
Williams-Sonoma提出的訴訟案其實也是Amazon發展自有品牌衍生的抄襲問題以及與其他大型品牌商緊張關係的展現。Amazon扮演著既是合作夥伴也是競爭者的角色,使得一些大型品牌商陷入困境,若不在Amazon網站銷售,產品很有可能會銷售不佳,但若在Amazon網站銷售,則Amazon會蒐集銷售產品的資料並且製造類似但較便宜的自有品牌產品銷售。Amazon此種飽受爭議的營運模式所牽扯的智財爭議仍有待後續追蹤 。
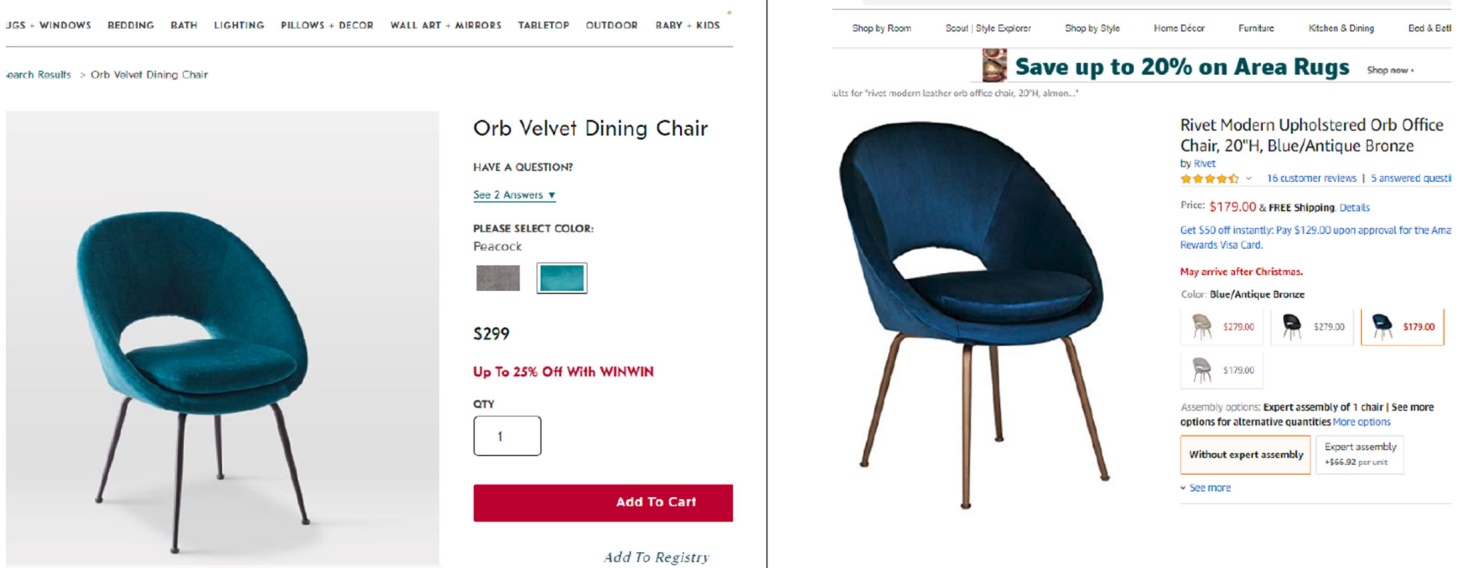 圖片來源:COURT DOCUMENTS
「本文同步刊登於TIPS網站(https://www.tips.org.tw)」
廖晉瑩
法律研究員 編譯整理
Williams-Sonoma, Inc. v. Amazon.Com, Inc, No.18-cv-07548-EDL (May 2, 2019), available at https://images.law.com/contrib/content/uploads/documents/403/33688/Williams-Sonoma-v.-Amazon.Laporte-order-on-MTD-1.pdf
Powell Slaughter, Williams-Sonoma suit against Amazon continues, FURNITURETODAY, May 3, 2019, https://www.furnituretoday.com/e-commerce/williams-sonoma-suit-against-amazon-continues/ (last visited May 9, 2019).
Robert Burnson, Amazon Can't Duck Williams-Sonoma Suit Over Furniture Sales, BLOOMBERG, May 3, 2019, https://www.bloomberg.com/news/articles/2019-05-02/amazon-can-t-duck-williams-sonoma-suit-over-copycat-furniture (last visited May 9, 2019).
Robyn Smith, Everything we know so far about Williams-Sonoma v. Amazon, BUSINESS OF HOME, Dec. 21, 2018, https://businessofhome.com/articles/everything-we-know-so-far-about-williams-sonoma-v-amazon (last visited May 9, 2019).
Spencer Soper, Williams-Sonoma Accuses Amazon of Copying Its West Elm Furniture, BLOOMBERG, Dec. 19, 2018, https://www.bloomberg.com/news/articles/2018-12-18/williams-sonoma-accuses-amazon-of-copying-its-furniture (last visited May 9, 2019).


歐洲人權法院(European Court of Human Rights,簡稱ECtHR)於2025年4月8日就Green v. The UK案作成判決,針對國會議員發言揭露個資是否構成隱私權侵害之爭議,強調國家就衡平立法權與司法權的界線、言論自由與隱私保護等利益享有裁量權,駁回了申訴人之請求。 一、事實背景 本案起源於英國每日電訊報(Telegraph)試圖就英國零售集團Arcadia的前員工針對其董事長Philip Green的職場性騷擾與霸凌指控進行報導。先前,Arcadia及Green已與涉及相關糾紛的員工達成了和解協議,依據協議所附保密協定,員工除正當揭露(如向警察揭露犯罪)外不得洩露相關資訊。Green於Telegraph於報導前徵求當事人評論時發現資訊遭洩露,隨即向法院申請禁制令與暫時禁制令,英國上訴法院嗣後批准了暫時禁制令,認定Telegraph獲得的資訊很可能來自違反保密協定的揭露,也不認為欲報導的內容當然具備凌駕當事人可能蒙受之損害的公共利益。Telegraph最終尊重了暫時禁制令。惟隔日,一位英國上議院議員援引言論免責權,於議會發表了雖不涉及細節,但具體提及Green身分和關於其性騷擾、霸凌的指控,並提及Telegraph遭禁制報導一事。Green因此向議會申訴,認為議員違反了司法保密規則(sub judice rule)(編按:上議院曾做成決議,認除非具全國重要性,議員不得於動議、辯論或質問中論及繫屬於法院中的個案)及濫用免責權,但上議院標準專員(House of Lords Commissioner for Standards)認為司法保密規則不屬於《上議院行為準則》。Green嗣後在法院中試圖向Telegraph請求賠償,認為Telegraph應要為議員的發言負責,違反了禁制令,並要求提供線人身分。Telegraph抗辯,在議員享有免責權的前提下,法院毋庸受理本案處理其責任問題。Green向ECtHR提出申訴,主張國家對議員使用免責權揭露受禁制令約束的資訊的權力缺乏事前和事後控制,侵犯了其受歐洲人權公約(ECHR)第8條保障的私生活權。 二、法院判斷 法院認為由於受暫時禁制令保護的資訊被揭露,Green的私生活權利確實受到干預。然而,法院不認為國家違反了公約課予國家保護私生活權之積極義務(positive obligation)。核心理由在於:國家對如何履行積極義務有廣泛的裁量權,且於各國就保護方式較無共識,或涉及基本權利間之衡平時,法院尤應尊重裁量空間。 針對本案,法院認為:(1)議會中的言論自由享有較高程度的保護,對其干涉需要非常重大的理由(very weighty reasons);(2)涉及司法權與立法權的具體界線,以及言論自由與隱私保護的利益衡量;(3)必須考量議會自治原則在多國之間有廣泛共識;(4)英國並非完全沒有針對國會議員發言的事前、事後控制措施。儘管非屬《上議院行為準則》,但上議院所做成的司法保密規則決議,仍屬一定程度的事前控制。事後來看,國會議員若確實構成濫用免責權,法院也可以判處蔑視法庭罪。 法院總結認為,基於原則上各國議會較國際法院,更適合評估限制議會行為之必要性與手段,法院要取代這個判斷須要非常重大的理由,但本案中Green並無法成功論述這個理由存在,因此駁回Green的主張。
掀起網路自由與版權衝突的另一場戰爭-Megaupload事件概述掀起網路自由與版權衝突的另一場戰爭-Megaupload事件概述 科技法律研究所 法律研究員 劉得正 101年06月25日 Megaupload 是著名的線上網路硬碟服務商,提供用戶上傳檔案、藉此分享資料予他人之網路空間。自2005年3月間上線後,迅速累積用戶至1億8千萬,並一度排名全球網站瀏覽量第11名。然而在2012年1月19日卻遭到美國政府強制關閉,相關負責人(包括創辦人KIM DOTCOM)遭到美國司法部起訴,並透過國際合作逕予逮捕。此舉為網路環境投下前所未有之震撼彈。本文以下便針對此一個案提出簡要說明,釐清美國採取行動之依據及考量。 壹、Megaupload起訴依據 根據本案起訴書[1],司法部本次起訴KIM DOTCOM等,主要是認為其觸犯以下規定: 一、「共謀實施著作權侵權」[2]、「著作權侵權刑事處罰規定」[3]- 美國司法部認為Megaupload直接藉由複製、散佈盜版物來賺取利潤,構成對著作權之侵權。因其發現,Megaupload獲利來源主要來自網站上商業廣告之瀏覽量。為了提高廣告瀏覽量,Megaupload規定用戶所上傳文件之存續時間,取決於該文件的下載次數,並鼓勵上傳可長期受到使用者青睞下載的文件。換言之,Megaupload獲利與盜版物之散佈具有直接關連。 其次,司法部發現,Megaupload網站上已使用一種「移除程序」來辨認兒童色情內容,但卻未將此技術應用在移除侵權的內容上,或以其他方式使「移除程式」無法搜尋特定盜版物,顯見Megaupload係故意以散佈盜版物來賺取商業利益,並因此無法適用數位千禧年著作權法案中,對於網路服務提供者之「安全港」條款。 二、「共謀詐欺」[4]與「網路詐欺、教唆及幫助網路詐欺」[5]- 此外,司法部認為,Megaupload網站運作方式,除了構成著作權侵權外,其以組織運作方式進行犯罪,以及透過網路進行犯罪,此等行為已符合「共謀詐欺」及「網路詐欺」 ( Fraud by Wire ) 。同時,Megaupload使用激勵程序來鼓勵用戶上傳「流行」的文件,亦構成教唆及幫助網路詐欺。 三、洗錢防制規定[6]- 最後,美國司法部認為KIM DOTCOM等Megaupload之負責人,有針對上述不法所得再進行金融交易之行為,因此亦違反洗錢防制規定。 貳、Megaupload案目前發展情況 如前所述,美國司法部係透過國際合作,逮捕相關負責人。以創辦人KIM DOTCOM而言,目前仍在紐西蘭政府監管之下,不過近期內,將依美國司法部之請求,召開引渡聽證會,討論是否引渡KIM DOTCOM至美國受審。至於在犯罪調查方面,紐西蘭法院已下令允許美國FBI可從Kim Dotcom電腦中拷貝超過150TB的資料,以作為美國司法部指控Megaupload之訴訟證據[7],相信對於是否得以引渡Kim Dotcom,將帶來一定影響。 參、代結論 Megaupload案之所以造成如此大的風波,主要可從對用戶之影響與對整體網路環境之影響看起。在用戶方面,首要原因在於Megaupload擁有廣大用戶,美國查封Megaupload之結果,造成眾多付費用戶之權益受損,此部分將如何求償,將會是相當大的難題。其次,如前所述,本次紐西蘭法院已容許美國FBI拷貝Megaupload。其中將涉及用戶資料之探知,對此是否有適當的保護措施保障用戶隱私,將是考驗美國政府之另一難題。 至於對整體網路環境面而言,此一事件是首次針對網路平台業者 ( 網路硬碟服務商 ) ,所進行之大規模跨國查緝行動。眾多網民多形容此舉象徵著作權凌駕網路言論自由的時代已經來臨,未來網路服務業者間勢必將出現所謂的寒蟬效益。然而,有待觀察的是,本次美國司法部起訴之主要依據在於,主張Megaupload係故意利用複製、散佈盜版物,以獲取商業利益,對此美國法院是否能接受此一見解,事實上仍是未定之天。因美國司法部需說服法院,Megaupload並無善盡網路服務業者保護著作權之義務。更重要的是,僅是提供平台之Megaupload,能否被解釋侵權行為人,並非毫無疑慮。 [1]USA v Kim DotCom et al, U.S. District Court, Eastern District of Virginia, no. 1:12CR3 [2]18 U.S.C. § 371 - Conspiracy to Commit Copyright Infringement. [3]18 U.S.C. §§ 2,2319;17 U.S.C. § 506 - Criminal Copyright Infringement By Electronic Means & Aiding and Abetting of Criminal Copyright Infringement. [4]18 U.S.C. § 1962(d) - Conspiracy to Commit Racketeering. [5]18 U.S.C. §§2, 1343 - Fraud By Wire & Aiding and Abetting of Fraud by Wire. [6]18 U.S.C. § 1956(h) - Conspiracy to Commit Money Laundering. [7]“FBI told to copy seized Dotcom data”http://www.nzherald.co.nz/technology/news/article.cfm?c_id=5&objectid=10813260 (last visited 2012/06/25)
德國「促進智慧財產權保障落實法Gesetz zur Verbesserung der Durchsetzung von Rechten des geistigen Eigentums,Durchsetzungsgesetz」將於今年8月1日開始生效施行歐盟「Enforcement-Ricgtlinie 2004/48/EG指令」於德國國內法,而採取所謂「條款立法Artikelgesetz」之綜合立法方式*,包括「專利法」、「商標法」、「實用新型專利法」、「半導體保護法」、「外觀設計專利法」、「品種保護法」、「非訟事件費用法」以及「著作權法」等相關條文之修正。 其中涉及「著作權法」相關重要修正條文包括「他人資訊提供請求權」,主要是賦予著作權人在主張權利侵害時,得向ISP業者要求提供可以辨明侵權者之身分資料(§101 UrhG),惟須符合特定條件,例如,侵權者須有營業行為(in geweblichem Ausmaß)。然而,就何謂「營業行為」在立法過程中爭議迭起,最後達成協議,決定認定「營業行為」之判斷標準包括:上傳、下載或公開傳輸檔案的數量、電影影片是否為全片供下載、錄音專輯是否整張專輯均提供下載等。簡言之,判斷標準將交由司法單位自被下載檔案的「量」與「質」加以衡量。 不同於歐盟Enforcement-Ricgtlinie指令,新修正之著作權法規定在侵害利益輕微案件中,權利人得向侵權人主張存證信函相關費用之上限為100歐元(§97a UrhG),此規定目的在預防權利人相關費用的主張權利遭致濫用。惟於立法過程中遭權利人及律師代表極力反對,認為如權利人堅持捍衛其權利,則超過100歐元之費用部分需由權利人自行吸收,顯不公平。 在著作權保障意識高漲的現代,有關著作權侵害判斷標準以及賠償方式爭議不斷,德國著作權法亦在相關壓力下持續修正著作權法相關條文,擴大對著作權人之保護。這一波修正條文於8月1日正式施行後成效如何,值得後續觀察。 * 主要是將原本散落在不同法律規範中之條文,以組成「條款」的方式將修正的條文。立法過程完成後,該法的 「架構」是由各個「條款」所組成,而每個條款是代表一個(遭到修正之)法律條文。
德國聯邦內閣通過「數位家庭給付法」草案,結合數位科技整併各項出生證明、津貼或補助申請窗口德國聯邦內閣2020年6月24日通過「數位家庭給付法」草案(Entwurf eines Gesetzes zur Digitalisierung von Familienleistungen),該草案由德國聯邦內政、建設及家園部(Bundesministeriums des Innern, für Bau und Heimat, BMI)及德國聯邦家庭、老年、婦女與青年部(Bundesministeriums für Familie, Senioren, Frauen und Jugend, BMFSFJ)共同提出。草案目的在使多項家庭津貼與補助可以透過網路科技整併至單一申請窗口;利用數位科技的電子治理模式,簡化繁複的紙本申請流程,使用「一鍵式」(ein Klick)服務讓民眾可透過電腦或廣為普及的智慧型手機直接申請。 「數位家庭給付法」草案主要規範內容下列3個面向: 整合與家庭相關之津貼或補助項目:為減輕新生兒父母或監護人(Erziehungsberechtigte)的照顧負擔,BMI及BMFSFJ欲將姓名登記、出生通報、父母津貼(Elterngeld)、育兒津貼(Kindergeld)及兒童補助(Kinderzuschlag)等5項服務合併申請(Kombiantrag),匯整至單一申請窗口。 提供機關間個資合法傳輸基礎:由於申請前述的津貼或補助項目時,申請人須向聯邦政府、各邦政府、法定健康保險機構或雇用人申請相關證明文件,未來處理公共服務之機關經申請人同意合法授權下,得跨部門調閱申請服務相關之資料。 符合資訊安全及個資保護的基礎:該法要求應建立可受信賴的數位授權控管措施,且得驗證數位身分之安全層級,相關措施應符合德國「網路近用法」(Onlinezugangsgesetz, OZG)第8條及歐盟「一般個人資料保護規則」(General Data Protection Regulation, GDPR)的規範要求。 聯邦內閣目前已將該草案提交予聯邦議會審查,預計最快自2022年1月1日分階段實施。然而,德國聯邦政府考量新冠肺炎疫情期間,懷孕婦女或年輕父母採用書面申請,將大幅提高感染COVID-19病毒的風險。因此,該法允許合併申請出生證明、補助或津貼,在今年(2020年)於不來梅邦(Bremen)啟動試辦計畫,另預計明年(2021年)將於其他邦展開相關電子化的申請服務。