英國通訊管理局對於低軌衛星之加強監管提交公眾諮詢
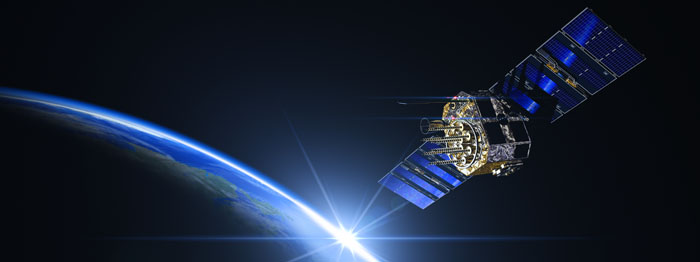
英國通訊管理局(Ofcom)於2021年7月26日提出「非同步衛星系統之執照更新」報告(Non-geostationary satellite systems: Licensing updates),表示若未能積極管理Amazon、OneWeb、SpaceX及Telesat等業者之低地球軌道衛星星座(satellite constellation)的通訊服務,後續恐會有局部干擾的疑慮,降低既有網路的通訊品質及可靠性,以及產生限制競爭的問題。
因此,Ofcom規劃調整衛星執照之許可制度,並向各界徵求諮詢意見。有關新的衛星執照修正重點包括:
1.衛星執照細部項目:將再細分成「終端設備」(user terminals)及「系統閘道站」(gateway)兩種許可證。
(1)衛星終端設備許可證:允許使用非同步衛星系統之終端設備,例如在用戶端安裝碟型天線及設備,但必須係衛星營運商所有。
(2)衛星系統閘道站許可證:授權設置地面閘道站,以作為衛星網路連結到網際網路、專用網路或雲端服務的大型樞紐(hub)。
2.執照申請審查程序:Ofcom將確保系統間可以共存而不會降低服務品質;避免執照取得者會對後續各方進入市場產生競爭限制;以及提供利害關係人評論期間,以便反映有關干擾或競爭之潛在風險。
3.附加許可條件:要求營運商之間進行技術合作;讓行政機關在必要時介入管理干擾案件,以確保英國消費者權益。
吳采薇
法律研究員 編譯整理
Ofcom, Non-geostationary satellite systems: Licensing updates, Jul. 26, 2021, https://www.ofcom.org.uk/__data/assets/pdf_file/0015/222450/ngso-licensing-consultation.pdf (last visited Aug. 27, 2021).
Jason Rainbow, U.K. to strengthen regulations for Starlink, OneWeb and other NGSO constellations, SPACENEWS, Jul. 26, 2021, https://spacenews.com/u-k-to-strengthen-regulations-for-starlink-oneweb-and-other-ngso-constellations/ (last visited Aug. 27, 2021).
Mark Jackson, Ofcom UK Propose Rule Changes for LEO Broadband Satellites, ISPREVIEW, Jul. 26, 2021, https://www.ispreview.co.uk/index.php/2021/07/ofcom-uk-propose-rule-changes-for-leo-broadband-satellites.html (last visited Aug. 27, 2021).


英國新聞申訴委員會(The Press Complaints Commission,簡稱PCC)日前針對某報業網路上發布之影片寄出違反隱私權之處罰裁定,該影片為一位16歲之高中學生利用行動電話所拍攝,內容紀錄該學生就讀之班級學生於教室內脫序的上課狀況,該學生錄下脫序現象之目的在向自己父母解釋其數學成績不佳之原因,此一事件被英國報紙The Sun, The Daily Mirror and The Hamilton Advertiser報導出來並將該影片公布於網路。 該校「家長、老師會」(Parent Teacher Association)為此向英國新聞申訴委員會提出申訴,主張報社報導並於網路上公布該影片之行為,構成對於影片中學生之隱私權侵害,因為包括校方、學生以及學生家長皆未對影片播放表示同意。 PCC表示,學校的風紀問題已被認定與公共利益相關,而本案影片學校對於學生鬆散管理導致之脫序行為已經影響學生學習之表現,明顯屬於重要之公共利益事項。然而,該報社於報導此事件時,無論於報紙上之圖片以及網路上之影片皆未加以處理,尤其,網路上之影片有部分學生之身分可被明顯辨識,而新聞媒體具有確保學生隱私權不致於因出現鏡頭前而受到侵害之責,雖然依據該報社表示若將學生影像模糊處理將降低事件可能造成之影響,但學生隱私之保護將比新聞媒體呈現事件之利益更為重要,故裁定該報社違反新聞媒體工作規範中之隱私權保護規定。 PCC從今年(2007年)2月已開始對於報社所擁有之多媒體網路內容規範管理,而該規範並未排除大眾提出之資料,只要該資料為該報社可編輯掌控之範圍內,皆受到規範。
美國眾議院通過電信基礎設施安全四大法案,以防止採用構成國家安全風險的設備美國眾議院(United States House of Representatives)於2021年10月20日通過安全設備法案(Secure Equipment Act)、通訊安全諮詢法案(Communications Security Advisory Act)、資通訊科技戰略法案(Information and Communication Technology Strategy Act)與國土安全部軟體供應鏈風險管理法案(DHS Software Supply Chain Risk Management Act),以提高網路之可信任度、防止採用構成國家安全風險的設備、支持小型通訊網路供應商,並促進產業供應鏈的經濟競爭力。美國總統拜登(Joseph Robinette Biden Jr.)於同年11月11日完成簽署《安全設備法》。 《安全設備法》旨在禁止聯邦通訊委員會(Federal Communications Commission, FCC)頒發設備許可予構成美國國家安全風險之公司,其目的係為防止美國的網路系統遭受中國大陸設備的監控,保護美國公民的隱私與安全。近年來,美國以國家安全與技術、隱私保護為由,逐步以政府禁令或動用政府影響力,防堵華為、中興等其認為與中國政府關係密切之中國通訊設備業者。自2019年5月15日美國白宮頒布之第13873號行政命令,至2021年10月20日美國眾議院通過電信設施基礎安全四大法案,並美國商務部於隔日即發布「禁止出售、出口駭客監視工具予曾有侵犯人權紀錄的專制政府及地緣政治之敵人」等規定,各種限制手段展現美國保護國土安全之決心。 此外,《通訊安全諮詢法案》、《資通訊科技戰略法案》與《國土安全部軟體供應鏈風險管理法案》分別就通訊網路的安全性、可靠性與操作性;資通訊技術供應鏈報告(例如:定義何謂「對美國經濟競爭力至關重要的資通訊技術」等)」;以及資通訊技術或服務合約之指導方針如何改善國家網路安全等相關事項予以規範。目前,此三大法案皆於參議院二讀後提交至委員會,後續發展應密切關注。
歐盟個人資料保護委員會提出關於資料主體接近使用其個人資料權利之指引歐盟《一般資料保護規則》(General Data Protection Regulation, GDPR)第15條為「資料主體之接近使用權(Right of access)」,其第1項規定「資料主體有權向控管者確認其個人資料是否正被處理」,資料主體並得知悉其個資處理之目的、所涉及之類型等事項。該條係為使資料主體在獲得充分、透明且容易接近之資訊,使其得更輕易的行使如資料刪除或更正等權利。 因條文在文字上具抽象性,就具體內涵仍須有一定基準,故歐盟個人資料保護委員會(European Data Protection Board, EDPB)於2022年1月18日,針對GDPR中之接近使用權提出指引(Guidelines 01/2022 on data subject rights - Right of access),闡明在不同的情況中,資料主體應如何向資料控管者(Data Controller)主張接近使用權,並且說明資料控管者針對此項權利之義務內涵。 就具體內容,該指引包含:接近使用權之範圍、資料控管者應向資料主體提供之資訊內容、資料主體請求資訊之格式、資料控管者應如何提供資訊、GDPR第12條第5項所稱「資料主體之請求明顯無理由或過度者」之概念為何。指引並製作流程圖,以便利資料主體輕易的了解向資料控管者主張權利之步驟。 而對於資料控管者,指引亦說明其應如何解釋與評估資料主體之請求、應如何回覆特定請求、限制接近使用權之例子。該指引旨在從各方面分析接近使用權,經由舉例與設想特殊情形,以求為該權利提供更精確之指導。
IBM提出「人工智慧日常倫理」手冊作為研發人員指引隨著人工智慧快速發,各界開始意識到人工智慧系統應用、發展過程所涉及的倫理議題,應該建構出相應的規範。IBM於2018年9月02日提出了「人工智慧日常倫理」(Everyday Ethics for Artificial Intelligence)手冊,其以明確、具體的指引做為系統設計師以及開發人員間之共同範本。作為可明確操作的規範,該手冊提供了問責制度、價值協同、可理解性等關注點,以促進社會對人工智慧的信任。 一、問責制度(Accountability) 由於人工智慧的決策將作為人們判斷的重要依據,在看似客觀的演算系統中,編寫演算法、定義失敗或成功的程式設計人員,將影響到人工智慧的演算結果。因此,系統的設計和開發團隊,應詳細記錄系統之設計與決策流程,確保設計、開發階段的責任歸屬,以及程序的可檢驗性。 二、價值協同(Value Alignment) 人工智慧在協助人們做出判斷時,應充分考量到事件的背景因素,其中包括經驗、記憶、文化規範等廣泛知識的借鑑。因此系統設計和開發人員,應協同應用領域之價值體系與經驗,並確保演算時對於跨領域的文化規範與價值觀之敏感性。同時,設計師和開發人員應使人工智慧系統得以「了解並認知」用戶的價值觀,使演算系統與使用者之行為準則相符。 三、可理解性(Explainability) 人工智慧系統的設計,應盡可能地讓人們理解,甚至檢測、審視它決策的過程。隨著人工智慧應用範圍的擴大,其演算決策的過程必須以人們得以理解的方式解釋。此係讓用戶與人工智慧系統交互了解,並針對人工智慧結論或建議,進而有所反饋的重要關鍵;並使用戶面對高度敏感決策時,得以據之檢視系統之背景數據、演算邏輯、推理及建議等。 該手冊提醒,倫理考量應在人工智慧設計之初嵌入,以最小化演算的歧視,並使決策過程透明,使用戶始終能意識到他們正在與人工智慧進行互動。而作為人工智慧系統設計人員和開發團隊,應視為影響數百萬人甚至社會生態的核心角色,應負有義務設計以人為本,並與社會價值觀和道德觀一致的智慧系統。