美國總統拜登簽署《降低通膨法案》,通過美國史上最大氣候變遷支出法案
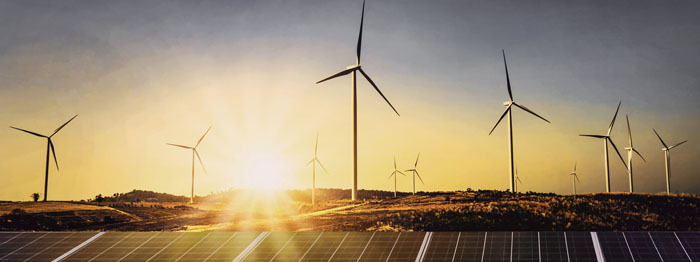
為遏止通貨膨脹惡化以及應對全球氣候變遷問題,美國總統拜登(Joe Biden)於2022年8月16日簽署通過4,370億美元支出的《降低通膨法案》(The Inflation Reduction Act),約3,690億美元將用於減少二氧化碳的排放以及實現綠色環保的目標。
法案著重在潔淨能源(CLEAN ENERGY)、醫療保健(HEALTH CARE)以及稅制改革(TAXES)三大面向。其中,關於潔淨能源(CLEAN ENERGY)部分,根據該法案,美國政府將提供優惠政策,鼓勵美國家戶節約能源以及推動潔淨能源經濟產業的發展。
將提供補貼給購買電動汽車、節能家電以及安裝住宅太陽能發電系統的家戶,以提倡綠色環保。符合條件的家庭或個人,購買二手電動汽車將可獲得4,000美元的稅收抵免,若是購買新的電動汽車甚至可獲得高達7,500美元的減稅額度。不過必須留意的是,由於法案要求受惠條件必須包含電動汽車的零件是在美國製造組裝,車輛電池關鍵材料來源以及車輛售價也都有嚴格特定要求,因此並非所有的電動汽車都符合7,500美元的稅務補貼資格。又,購買節能家電的家庭,可獲得1萬4000美元的消費折抵。至於安裝住宅太陽能發電系統的家庭則可享30%的減稅額度。綜上,預估每年可替利用潔淨能源的家庭節省500至1,000美元的能源支出。
法案同時推動潔淨能源經濟產業的發展,預測至2030年之前,將增設9.5億塊太陽能板、12萬台風力發電機以及2300家電池儲能廠。此外,超過600億美元的投資,將為國內潔淨能源產業創造數百萬個就業機會。
透過《降低通膨法案》,將可望降低通貨膨脹、減少碳排放以及空氣污染,確保美國人民可以在符合最高標準的零排放建築中生活與工作,從而提升生活品質並兼顧環境永續發展。
陳怡廷
法律研究員 編譯整理
BY THE NUMBERS: The Inflation Reduction Act, THE WHITE HOUSE, https://www.whitehouse.gov/briefing-room/statements-releases/2022/08/15/by-the-numbers-the-inflation-reduction-act/ (last visited Nov. 4, 2022).
Media reaction: What Joe Biden’s landmark climate bill means for climate change, Carbon Brief, https://www.carbonbrief.org/media-reaction-what-joe-bidens-landmark-climate-bill-means-for-climate-change/ (last visited Nov. 4, 2022).


歐洲人權法院(ECtHR)在去年(2012)12月作出一項因封鎖網路而侵害言論自由的判決。該判決認為土耳其政府封鎖整個Google網站的行為,已違反歐洲人權公約第10條關於言論自由之保障。 土耳其法院在2009年審理侮辱有土耳其國父之稱的凱末爾將軍案時,判決封鎖設在Google平台的某網站,但土耳其通訊主管機關(Telecommunications Directorate)向法院建議,因技術上問題,建議封鎖整個Google網域才能達到效果,此舉連帶影響本案上訴人架設於Google平台上的網站也一併遭致封鎖,上訴人在窮盡國內訴訟程序後,進而向歐洲人權法院提告。 歐洲人權法院認為,網路目前已經成為表達言論的一個重要工具與場域,根據歐洲人權公約第10條規定,立法限制言論自由必須明確,以便當事人能夠遵循。但土耳其法令(Law no. 5651)並無可封鎖整個網域之相關規定;此外,亦有證據顯示土耳其政府並未盡告知義務,且該網路平台Google亦無拒絕遵循當地國法令之情形;至於通訊主管機關建議法院封鎖整個Google網域行為,亦違反土耳其法令(Law no. 5651)之授權範圍。因此歐洲人權法院認為土耳其政府已經違反歐洲人權公約第10條規定。 根據歐洲安全與合作組織(Organization for Security and Co-operation in Europe)的調查指出,在2012年土耳其政府至少封鎖了3700個網站,包括YouTube、DailyMotion、Google等知名網站。 而總部設在倫敦的維護言論自由知名組織Article19(取名自世界人權宣言第19條言論自由保障而來)主任Agnes Callamard博士也指出,本案是網路言論自由的重大勝利,尤其是當前各國政府積極尋求各種網路管制手段時,更應注意立法限制言論自由必須具有明確的法源基礎且應有救濟管道,以落實歐洲人權公約保障言論自由之意義。
美國國會通過《2022年保護美國智慧財產法》,加強營業秘密保護力道美國國會於2022年12月22日通過《2022年保護美國智慧財產法》(Protecting American Intellectual Property Act of 2022),經美國總統拜登(Joe Biden)於2023年1月5日簽署後正式生效。鑒於近年來美國營業秘密外洩事件頻傳,中國大陸和駭客透過各類方式竊取美國的智慧財產,對美國的經濟和國家安全產生重大危害。因此,共和黨參議員Ben Sasse與民主黨參議員Chris Van Hollen於2020年6月共同提出本法,並於2021年4月提出修正版本,期待美國政府進一步採取保護美國營業秘密的具體措施。 本法授權美國政府對涉及營業秘密重大竊盜的外國人及外國實體(foreign entity)實施制裁。重點包含: 1.要求美國總統每年應向國會提出報告,且第一份報告應於本法正式施行後6個月內提出,報告應列出符合以下條件之外國人、外國實體名稱及外國實體的執行長或董事會成員: (1)故意竊取美國營業秘密,且其行為很可能或已經對美國國家安全、外交、經濟、金融構成重大威脅者; (2)對上述故意竊取美國營業秘密之行為提供重要的財務、物質、技術、商品、服務等支援,或從中獲得利益者。 2.實施制裁 (1)針對外國實體,本法授權美國政府得實施的制裁手段有12項,包含根據國際緊急經濟權力法(International Emergency Economic Powers Act)凍結其資產、將該實體列入美國商務部的出口管制名單(Entity List)、禁止美國金融機構對該實體提供貸款、拒絕向該實體採購、禁止該實體的外匯交易、禁止美國人投資該實體的股票或債券、限制該實體成員入境、將該實體成員驅逐出境等。美國總統應針對名單中的對象實施至少5項制裁,並可對該外國實體之高層實施上述制裁。 (2)針對外國人,制裁手段包含凍結資產、拒絕入境、撤銷簽證等 3.豁免 總統若認為符合美國國家利益,得豁免對外國人及外國實體之制裁,但應於15天內向國會提交豁免的理由。 本法施行後,美國除了既有的《保護營業秘密法》(Defend Trade Secrets Act of 2016)外,將透過上述的制裁手段強化營業秘密的保護力道。 本文同步刊登於TIPS網站(https://www.tips.org.tw)
新加坡律政部向國會提交著作權法新法草案新加坡律政部(Ministry of Law)於2021年7月6日向國會提出新的《著作權法》(Copyright Bill),以廢止和取代現行法令(Copyright Act)。新法修正了舊法關於創作、散布和使用方式的規定,讓法令更與時俱進以完善新加坡的著作權保護。此外,新法簡化法條用語,使其更容易理解。 新法的特點有: 1.為創作者引入新的權利和救濟措施,以確保著作權能夠繼續鼓勵創作並激發創造力。例如: (1) 使用者應取得創作者或表演者的許可,始可公開地利用或在網路散布創作者或表演者的資料。此規定係賦予創作者或表演者的身分識別權,有助於個人創作者和表演者建立起自己的聲譽。 (2) 除合約另有規定,受託製作攝影、肖像、版畫、錄音和影片的著作權歸屬於創作者,此規定迥異於目前乃委託者擁有著作權。新法的規定,使創作者有更好的條件與委託者談判,並可將其作品商業化。 2.對著作權人之權利制定「允許使用」(permitted uses)的例外,擴大著作的使用權,以利著作造福社會並且支持創新。例如: (1) 倘係合法取得著作(如未規避付費牆paywall),則可將該著作用於資料計算分析(computational data analysis),如情感分析、文本和資料探勘(text and data mining),或訓練機器學習,而無需向每個著作權人取得許可,新規定對研究和創新將有助益。 (2) 教師和學生如果確認資料來源為合法時,可以在教育活動中(如居家學習)使用免費的網路資料。惟知悉來源有侵犯著作權時,則應停止使用。 3.此外,現行法令針對販賣或提供盜版視訊盒(set-top box)的業者,未清楚規定是否應負責,新的《著作權法》則明文著作人得追究販售、宣傳或散布違法且侵權設備或服務而牟利的業者。 新法若經國會通過,預計於2021年11月可實施該法大部分條款。
美國民權辦公室發布遠距醫療隱私和資訊安全保護相關建議美國衛生及公共服務部(U.S. Department of Health and Human Services, HHS)民權辦公室(Office for Civil Rights, OCR)於2023年10月18日發布了兩份文件,針對遠距醫療情境下的隱私和資訊安全保護,分別給予病人及健康照護服務提供者(下稱提供者)實務運作之建議。本文主要將發布文件中針對提供者的部分綜合整理如下: 1.於開始進行遠距醫療前,提供者應向病人解釋什麼是遠距醫療及過程中所使用的通訊技術。讓病人可瞭解遠距醫療服務實際運作方式,若使用遠距醫療服務,其無須親自前往醫療院所就診(如可以透過語音通話或視訊會議預約看診、以遠端監測儀器追蹤生命徵象等)。 2.提供者應向病人說明遠距醫療隱私和安全保護受到重視的原因。並且向病人告知為避免遭遇個資事故,提供者對於通訊技術採取了哪些隱私和安全保護措施,加以保護其健康資訊(如診療記錄、預約期間所共享資訊等)。 3.提供者應向病人解釋使用通訊技術對健康資訊帶來的風險,以及可以採取哪些方法降低風險。使病人考慮安裝防毒軟體等相關方案,以防範病毒和其他惡意軟體入侵;另網路犯罪者常利用有漏洞之軟體入侵病人裝置,竊取健康資訊,因此可於軟體有最新版本時,盡快更新補強漏洞降低風險;若非於私人場所預約看診,病人則可透過調整裝置或使用即時聊天功能,避免預約資訊洩漏。 4.提供者應協助病人保護健康資訊。確保病人知悉提供者或通訊技術供應商聯絡資訊(如何時聯絡、以什麼方式聯絡等),使病人遭網路釣魚信件或其他方式詐騙時可以加以確認;也應鼓勵病人有疑慮時都可洽詢協助,包括如何使用通訊技術及已採取之隱私和安全保護措施等。 5.提供者應使病人了解通訊技術供應商所採取之隱私和安全保護措施。告知病人通訊技術供應商名稱、採取之隱私和安全保護措施,及如何得知前開措施內容;使病人了解進行遠距醫療時是否使用線上追蹤技術。 6.提供者應告知病人擁有提出隱私投訴的權益。若病人認為自身健康隱私權受到侵犯,得透過OCR網站進行投訴。