歐盟發布《再生能源指令》相關指引,協助會員國推動再生能源電力系統整合
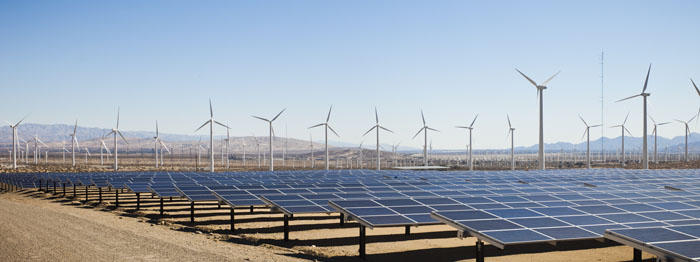
歐盟執委會(European Commission)於2024年9月2日發布「關於《2018/2001號指令》第20a條再生電力系統整合指引(經《2023/2413號指令》修訂)」(Guidance on Article 20a on sector integration of renewable electricity of Directive (EU) 2018/2001 on the promotion of energy from renewable sources, as amended by Directive (EU) 2023/2413),協助會員國落實2023年修訂版《再生能源指令》(Renewable Energy Directive, RED)第20a條,並促進再生電力系統整合。《再生能源指令》背景係為幫助歐盟達成2030年再生能源占比達45%之目標,第20a條並規範能源系統電氣化與再生能源使用。
再生電力整合指引主要涵蓋下列重點:
(1)資料共享與透明度:要求輸配電系統運營商提供再生能源比例及供應電力溫室氣體排放資料,並確保用戶能夠即時獲取相關資料。
(2)電池資訊與智慧充電:電池和電動車製造商需提供電池管理系統(Battery Management System, BMS)基本資訊,包括電池容量、充電狀態等,並推廣雙向充電技術,提升電網靈活性。
(3)電網升級與智慧電網:鼓勵會員國透過政策和獎勵措施升級智慧電網,以增強其整合再生能源之能力。指引另強調須特別注意小型分散式能源和移動式儲能系統公平進入市場之機會。
(4)跨國協作與資料可互通性(interoperability):會員國需確保系統間資料的可互通性,採用標準化資料格式,促進歐盟各國電力市場一致性與跨境合作。
根據《再生能源指令》,2025年5月前各會員國須完成第20a條內國法化相關程序。
- Guidance on Article 20a on sector integration of renewable electricity of Directive (EU) 2018/2001 on the promotion of energy from renewable sources, as amended by Directive (EU) 2023/2413
- Commission adopts guidance to EU countries on implementing the revised directives on renewable energy and on energy efficiency
- Renewable Energy Directive, European Commission
黃鈺涵
專案經理 編譯整理
Guidance on Article 20a on sector integration of renewable electricity of Directive (EU) 2018/2001 on the promotion of energy from renewable sources, as amended by Directive (EU) 2023/2413, European Commission, https://energy.ec.europa.eu/document/download/efcd200c-b9ae-4a9c-98ab-73b2fd281fcc_en?filename=C_2024_5041_1_EN_ACT_part1_v10.pdf (last visited: Oct. 1, 2024).
Commission adopts guidance to EU countries on implementing the revised directives on renewable energy and on energy efficiency, European Commission, https://energy.ec.europa.eu/news/commission-adopts-guidance-eu-countries-implementing-revised-directives-renewable-energy-and-energy-2024-09-02_en (last visited: Oct. 1, 2024).
Renewable Energy Directive, European Commission, https://energy.ec.europa.eu/topics/renewable-energy/renewable-energy-directive-targets-and-rules/renewable-energy-directive_en (last visited: Oct. 1, 2024).


2014年3月24日歐盟執委會提出一項具體行動計畫,發起歐洲政策有關有機農業的檢討諮詢,希冀幫助有機農民、生產者和零售商適應新的政策,投入有機農業技術研發,並規劃於2015年召開食品業與研發人員溝通會議,進而加入專家意見、利益相關者與地區公眾共同集徵意見。其中,為了幫助有機農民、生產者和零售商調整至所建議的政策規劃方向,歐洲執委會將計畫推動一項有機生產行動計劃,以推動農村發展和歐盟農業政策措施,鼓勵有機農業以加強歐盟有機生產與研究創新項目之間的聯繫,並鼓勵使用有機食品。具體行動計畫重點為: 一、增加歐盟有機生產者的競爭力: 二、為鞏固消費者信任度,計畫執行將對有機產品及其農業技術研發展開控管措施; 三、加強歐盟統一有機產品的標示規格。 另外,歐盟執委會亦通過有機產品生產和標籤規範修法草案(The Legislative Proposals for a New Regulation on Organic Production and Labelling of Organic Products),將擬制定更完善的有機產品法規,以杜絕假冒及混充。
點對點分享軟體導致資料外洩位於美國紐約州的一家知名藥廠2007年9月初宣佈其已確認大約有34000名員工的個人資料從某位員工的電腦外洩並遭人非法下載。 整起事件係導因於一位藥廠的員工自行於公司配發的筆記型電腦上安裝未經授權的檔案分享軟體,導致大約有34000名員工的個人資料在網路上被人下載流傳。至於因這起事件遭到外洩的個人機密資料包括員工姓名、社會福利號碼、出生日期、電話號碼和銀行信用狀況等等。 美國司法部門目前已針對這起資料外洩事件展開調查,並要求這家藥廠針對他們用來防止資料外洩的處理方式以及事件發生時的所有相關應變措施提出報告。根據調查,事實上早在今年7月10日這家藥廠即已發現這起大量個人資料外洩事件,卻遲至8月24日才以電子郵件通知資料外洩的被害人,反應時間長達六個星期之久,導致損害持續擴大。 由這起藥廠員工個人資料外洩事件正可顯示點對點(P2P)網路分享軟體確實潛藏著嚴重的資訊安全風險。透過此類軟體,網路駭客得以完整地掃描他人電腦硬碟中的檔案,讓不知情使用者的機密資料隨時處於高度的風險當中。 點對點檔案分享軟體(P2P),當初開發的目的在於集合眾人電腦之力,增加網路的連結數量,進而快速傳輸檔案。但以此作為入侵他人電腦的工具,甚至未經允許盜取他人的電腦中檔案資料等之新電腦犯罪型態,值得相關主管機關注意。
專利連結專利連結(patent linkage,亦有稱patent registration linkage)是1984年美國《藥品價格競爭及專利期回復法(Hatch-Waxman Act, HWA)》所創設。傳統上,醫藥主管機關與專利主管機關的權責是有所區分的。然而,醫藥主管機關因為醫藥管理制度與專利制度的連結,使得醫藥主管機關須審查專利相關事務,即醫藥主管機關在審查學名藥上市許可申請時,必須同時判斷該藥品是否侵害專利藥公司就該藥品所掌握的專利。 專利連結制度可以採取幾種形式,最簡單形式的專利連結可能涉及了以下的要求:當有學名藥廠對專利藥公司所生產的的專利藥品提出學名藥,並尋求醫藥主管機關批准時,則應向專利藥公司告知學名藥廠的身份。強度較強的專利連結,在該專利藥品的專利到期或者無效之前,可以禁止醫藥主管機關核發上市許可給學名藥品。而更強的專利連結不僅可以禁止核發上市許可,也可以禁止在專利期間內對學名藥品的審查。 我國目前並未採納專利連結制度,但在我國目前擬積極參與的《泛太平洋夥伴協議(TPP)》中則要求成員應採納專利連結制度,故未來我國動向將值得關注。
無線網路溢波盜用之法律議題初探