世界經濟論壇發布《人工智慧公平性和包容性藍圖》白皮書
世界經濟論壇(World Economic Forum, WEF)於2022年6月29日發布《人工智慧公平性和包容性藍圖》白皮書(A Blueprint for Equity and Inclusion in Artificial Intelligence),說明在AI開發生命週期和治理生態系統中,應該如何改善公平性和強化包容性。根據全球未來人類AI理事會(Global Future Council on Artificial Intelligence for Humanity)指出,目前AI生命週期應分為兩個部分,一是管理AI使用,二是設計、開發、部署AI以滿足利益相關者需求。
包容性AI不僅是考量技術發展中之公平性與包容性,而是需整體考量並建立包容的AI生態系統,包括(1)包容性AI基礎設施(例如運算能力、資料儲存、網路),鼓勵更多技術或非技術的人員有能力參與到AI相關工作中;(2)建立AI素養、教育及意識,例如從小開始開啟AI相關課程,讓孩子從小即可以從父母的工作、家庭、學校,甚至玩具中學習AI系統對資料和隱私的影響並進行思考,盡可能讓使其互動的人都了解AI之基礎知識,並能夠認識其可能帶來的風險與機會;(3)公平的工作環境,未來各行各業需要越來越多多元化人才,企業需拓寬與AI相關之職位,例如讓非傳統背景人員接受交叉培訓、公私協力建立夥伴關係、提高員工職場歸屬感。
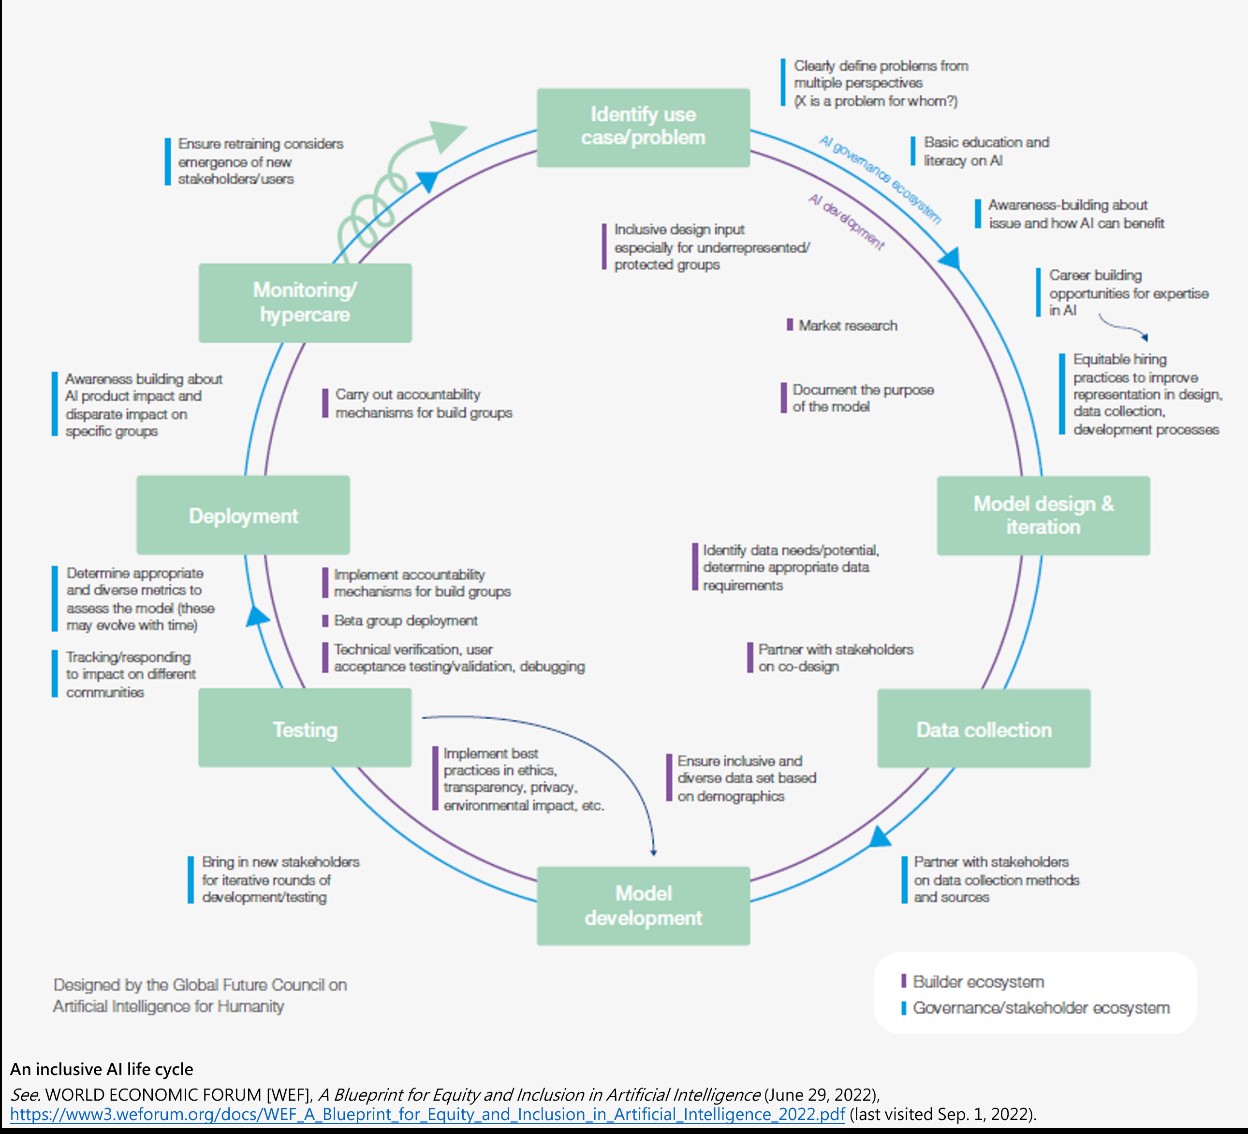
在設計包容性方面,必須考慮不同利益相關者之需求,並從設計者、開發者、監督機關等不同角度觀察。本報告將包容性AI開發及治理整個生命週期分為6個不同階段,期望在生命週期中的每個階段皆考量公平性與包容性:
1.了解問題並確定AI解決方案:釐清為何需要部署AI,並設定希望改善的目標變量(target variable),並透過制定包容性社會參與框架或行為準則,盡可能實現包容性社會參與(特別是代表性不足或受保護的族群)。
2.包容性模型設計:設計時需考慮社會和受影響的利益相關者,並多方考量各種設計決策及運用在不同情況時之公平性、健全性、全面性、可解釋性、準確性及透明度等。
3.包容性資料蒐集:透過設計健全的治理及隱私,確定更具包容性的資料蒐集路徑,以確保所建立之模型能適用到整體社會。
4.公平和包容的模型開發及測試:除多元化開發團隊及資料代表性,組織也應引進不同利益相關者進行迭代開發與測試,並招募測試組進行測試與部署,以確保測試人群能夠代表整體人類。且模型可能隨著時間發展而有變化,需以多元化指標評估與調整。
5.公平地部署受信任的AI系統,並監控社會影響:部署AI系統後仍應持續監控,並持續評估可能出現新的利益相關者或使用者,以降低因環境變化而可能產生的危害。
6.不斷循環發展的生命週期:不應以傳統重複循環過程看待AI生命週期,而是以流動、展開及演變的態度,隨時評估及調整,以因應新的挑戰及需求,透過定期紀錄及審查,隨時重塑包容性AI生態系統。
綜上,本報告以包容性AI生態系統及生命週期概念,期望透過基礎設施、教育與培訓、公平的工作環境等,以因應未來無所不在的AI社會與生活,建立公司、政府、教育機構可以遵循的方向。
- World Economic Forum [WEF], A Blueprint for Equity and Inclusion in Artificial Intelligence (June 29, 2022)
- A Blueprint for Equity and Inclusion in Artificial Intelligence, World Economic Forum (June 29, 2022)
- Global Future Council on Artificial Intelligence for Humanity, World Economic Forum (June 29, 2022)
許嘉芳
法律研究員 編譯整理
World Economic Forum [WEF], A Blueprint for Equity and Inclusion in Artificial Intelligence (June 29, 2022), https://www3.weforum.org/docs/WEF_A_Blueprint_for_Equity_and_Inclusion_in_Artificial_Intelligence_2022.pdf (last visited Sep. 1, 2022).
A Blueprint for Equity and Inclusion in Artificial Intelligence, World Economic Forum (June 29, 2022), https://www.weforum.org/whitepapers/a-blueprint-for-equity-and-inclusion-in-artificial-intelligence (last visited Sep. 1, 2022).
Global Future Council on Artificial Intelligence for Humanity, World Economic Forum (June 29, 2022), https://www.weforum.org/communities/gfc-on-artificial-intelligence-for-humanity (last visited Sep. 1, 2022).
王柏霳,〈美國國家標準暨技術研究院規劃建立「人工智慧風險管理框架」,並徵詢公眾對於該框架之意見〉,2021年10月, https://stli.iii.org.tw/article-detail.aspx?tp=1&d=8727&no=64(最後瀏覽日:2022/09/02)。

 科法觀點

美國第七巡迴上訴法院( U.S. Court of Appeals (7thCir) )最近就 Wallace v. IBM, Red Hat, and Novell 一案做出判決,本案爭執重點在於 GPL 授權條款與反托拉斯法之間的關係,美國第七巡迴上訴法院認為 GPL 授權條款並不違反反拖拉斯法,法院也同時明確表示,一般而言自由軟體無須擔心會違反反托拉斯法。 本案上訴人 Daniel Wallace 係程式設計師,其欲販售由 BSD ( Berkeley Software Distribution )所開發出來的競爭軟體給各級學校。 BSD 是 Linux 的衍生版本,而 Linux 作業系統則是屬於自由軟體的一種,想要使用 Linux 的人就必須遵守 GPL 授權條款。依 GPL 授權條款規定,不論 Linux 或 Linux 之衍生著作均不得收取授權費用,上訴人因此指控 IBM 、 Red Hat 、 Novell 與自由軟體協會涉嫌共謀將軟體價格設定在零,涉嫌以掠奪性定價( predatory pricing claim )方式削減作業系統市場之競爭,已違反反托拉斯法。 法院認為,本案並無法主張掠奪性定價,蓋被上訴人 IBM 、 Red Hat 及 Novell 並無法因此而取得獨佔價格,其授權價格之所以為零乃是遵照 GPL 授權條款的結果,且消費者並未因此受到損害。其次,法院也指出,著作權法通常對他人之改作權加以限制,其目的是為了收取授權金,不過著作權法人亦可用以確保自由軟體維持零授權金,因此任何嘗試想要販售自由軟體之衍生著作者,將會違反著作權法,即令改作人不同意接受 GPL 授權條款的約束。
OECD發布《數位化推進資料治理以促進增長和福祉》、《資料治理政策制定之數位化指南》報告2023年5、6月經濟合作暨發展組織(Organisation for Economic Cooperation and Development, OECD)在邁向數位化計畫(Going digital Project)下陸續公布53個國家地區科學技術創新政策(science, technology and innovation policy)指標。OECD另一方面也提供許多政策工具供各政府參考,如2022年12月發布《數位化推進資料治理以促進增長和福祉》(Going Digital to Advance Data Governance for Growth and Well-being),並出版《資料治理政策制定之數位化指南》(Going Digital Guide to Data Governance Policy Making),協助應對轉型為數位治理時的潛在益處與風險。 《數位化推進資料治理以促進增長和福祉》指出,數位工具發展使資料蒐集、處理的效能大幅增加,邊際成本快速下降,為經濟、社會注入新驅動力。OECD觀察到COVID-19疫情危機中,各國政府藉多樣的資料有效追蹤疾病並做出相應對策;然而,也出現資料治理不當案例,如有勞動中介機構不慎在資料應用時加深性別勞動的不平等。因此,資料成為治理的戰略資產同時也需詳加了解資料多樣化的特性,在資料跨領域產製、流通與利用的過程中一併考量其益處與風險。 《資料治理政策制定之數位化指南》則點出三個發現,並提供相應策略做為各國政府治理參考。第一,關切資料開放同步產生的益處與風險,建議應確立風險管理的文化並建置透明且開放的資料生態系,以增加使用者的能動性,俾利人們自覺主動利用資料。其次,治理框架應平衡生態系中利害交疊的人民、企業團體、政府各部門等,藉契約範本、行為準則等機制確保決策各環節中利害關係人的參與機會和框架的一致性。第三,資料的邊際成本雖一再降低,然而進入門檻、後續管理的負擔仍重,政府應持續激勵資料的基礎建設投資,促進市場競爭並解決後進者的阻礙。
歐盟引用 EN 18286 作為高風險 AI 系統品質管理統一標準歐盟引用 EN 18286 作為高風險 AI 系統品質管理統一標準 資訊工業策進會科技法律研究所 2026年10月29日 歐盟執委會於2026年10月14日將EN 18286公布於歐盟公報(Official Journal of the European Union)[1]。執委會表示依該標準建立品質管理系統(quality management system)之提供者,就標準所涵蓋之歐盟《人工智慧法》(Regulation (EU) 2024/1689, Artificial Intelligence Act,下稱AIA)第17條要求,享有推定符合的效果[2]。我國《人工智慧基本法》已正式立法,數位發展部亦於115年7月7日發布《人工智慧風險分類框架》,惟各目的事業主管機關之管理規範尚在研擬,標準與驗證工具之銜接機制則未見法令規定。本文爰整理該決定與 EN 18286之要點,並對我國制度可獲啟示提出評析。 壹、事件摘要 AIA第40條第1項規定,高風險AI系統如符合統一標準(harmonised standard),就該標準所涵蓋之要求,可推定符合(presumption of conformity)AIA所定要求[3]。歐盟執委會於2026年10月12日通過施行決定(Commission Implementing Decision (EU) 2026/2274,下稱本決定),採納EN 18286:2026人工智慧品質管理系統,為高風險AI系統供應商提供明確的法律途徑[4]。EN 18286 是由歐洲標準化委員會(European Committee for Standardization, CEN)與歐洲電工標準化委員會(European Committee for Electrotechnical Standardization, CENELEC)之聯合技術委員會 JTC 21(Joint Technical Committee 21)擬訂[5],標準本身雖為不具強制力的自願性文件,但其作用在於提供業者一條經官方認可之遵循路徑,並使主管機關與業者就符合性之判斷有共同基準。 貳、重點說明 一、歐盟 AIA的統一標準與推定符合機制 依AIA第 17 條要求,高風險AI系統提供者建立品質管理系統,同法第40條第1項規定符合統一標準的高風險AI系統或通用AI模型,應推定符合該法第三章第2節(對高風險AI系統的需求)所列要求;於適用時,包括推定符定依該法第五章第2及3節(對通用AI模型及具系統性風險的通用AI模型之提供者)所列義務,但前提是該標準已涵蓋前述條款規定之要求或義務。 此外,AIA第16條第f款規定,高風險AI系統提供者於上市或投入服務前,須依第43條規定辦理符合性評估(ensure that the high-risk AI system undergoes the relevant conformity assessment procedure as referred to in Article 43)。而第43條規定上市前的符合性評估,無論提供者依自行查驗或送公告機關審查,如其已採用EN 18286標準,該標準即為查核的依據[6]。 因此,如AI提供者採用 EN 18286 統一標準者,就該標準所涵蓋之要求,可作為符合高風險AI系統提供者必須建立品質管理系統(AIA第17條)之依據。同時,可於EN 18286標準所涵蓋之範圍,援引AIA第40條第1項,推定符合前述該法第三章與第五章有關對高風險AI系統、通用AI模型及具系統性風險的通用AI模型之提供者義務之要求。無論是否能產生推定符合效果,EN 18286 之重要性在於可做為AIA第17條要求提供者建立品質管理系統的依據,同時在上市或提供服務前,做為辦理符合性評估的標準,成為落實第17條與第43條要求之共同基準[7]。 二、EN 18286 之定位與架構 EN 18286 有別於一般管理系統標準之處,在於其要求均與取得推定符合之目的相關。其前言載明所謂品質可理解為符合AIA之全部法規要求,而且特別規定高風險AI提供者應辨識並系統化地審查適用之法規要求,並建立法規遵循策略、選擇證明遵法之途徑、將對主管機關與公告機關(notified body)之義務轉為內部程序,使管理系統所處理者為法定義務,而非組織自行設定之品質目標(詳見該標準條款0.1、3.1、4.2、4.4)[8]。 依 EN 18286 標準本文,其架構係依AIA第17條第1項,要求高風險AI系統提供者建立品質管理系統,涵蓋法規遵循策略、設計與開發管制、資料管理、風險管理、上市後監測、嚴重事件通報、資源管理與責任架構等事項。第1章至第3章為範圍、引用標準及用語定義;第4章至第7章處理品質管理系統本身,包括適用法規要求之識別、法規遵循策略、最高管理階層責任、風險與品質目標,以及資源、能力與溝通;第8章與第9章規範個別AI系統自構想至退役之生命週期,其中第8章涵蓋風險管理、設計開發、查證與確證(verification and validation)及資料管理,第9章涵蓋投入市場後之供應鏈、變更、上市後監測、嚴重事件通報與不符合事項處理;第10章為績效評估,包括管理審查。 三、EN 18286 的要求重點 (一)、要求提供者訂定法規遵循策略:標準要求策略至少涵蓋基本要求、上市後監測、嚴重事件、資料管理、適用之符合性評估(conformity assessment)程序及變更(4.4)。 (二)、要求提供者建立文件化程序,以確保能提供合規所需資訊,並與國家主管機關、公告機關、進口者、經銷者、授權代表及客戶溝通;亦須就不符合、構成風險之AI系統及嚴重事件之通知建立程序(對應AIA第20條第1項、第2項及第73條),包括涉及重要基礎設施等特定情況之通報期限(7.3、9.6、9.7)。 (三)、將AIA之變更規則轉為作業要求,例如要求提供者判斷上市後之修改是否為實質修改並記載理由,屬實質修改者須重新進行符合性評估(AIA第43條第4項),標準並將其視為新AI系統,要求提供者相應更新品質管理系統(9.4)。 (四)、就個別AI系統之設計開發,要求將法規要求轉為可查證之系統要求並留存紀錄。包括要求提供者依預期用途,決定達成適用法規要求(含基本要求)所必要之系統要求,於界定規格前定期審查,確認其已文件化、涵蓋適用法規要求且可滿足;並依文件化之測試計畫與程序進行查證,結果與措施須以文件化資訊提供(8.3、8.4)。 (五)、資料與文件方面,提供者須界定資料要求,建立涵蓋資料取得、探勘與蒐集、分析、標註、過濾、彙總、保存及儲存之系統與程序;主管機關或符合性評估機構要求時,應提供資料存取,資料停用時須指明銷毀或封存機制,且資料銷毀不得與提供者遵循法規要求之能力相衝突(8.5)。 (六)、EN 18286 著重供應鏈與上市後的風險管控,要求提供者就外部供應者建立評估與選擇準則,並文件化對供應者及所供應產品、組件、資料與服務之管制,以及所須之查證與確證。產品或服務於上市後仍須採取監測作法,作法應主動、系統化並納入績效評估(9.3、9.5)。 參、事件評析 數位發展部已於115年7月7日發布《人工智慧風險分類框架》1.0版,為目前已公布之具體分類與評估規則。於風險評估之後,框架列舉主管機關可採之管理措施,包括要求業者提出說明資料、實施透明度標示,以及對風險達一定程度者採事前審查。框架亦列舉依《人工智慧基本法》要求高風險應用標示注意事項、明確責任歸屬並建立救濟、補償或保險機制等措施。惟框架之規範對象為目的事業主管機關,業者無從預知其系統於各主管領域將如何分類,亦無可據以辦理之事項、規範或標準。 目前數位發展部雖已成立AI產品與系統評測中心(下稱 AIEC),數位產業署亦於113年3月發布《人工智慧(AI)產品與系統評測參考指引(草案)》,供AI提供者就其產品或服務辦理評測,但該指引以產品與系統為評測對象,與 EN 18286 以提供者組織為對象、規範其品質管理系統之層次不同;AIEC之測試結果並非組織層級管理要求之依據。而認定高風險應用者為中央目的事業主管機關,AIEC並無此項認定權,其測試結果與風險分類框架未見對接,與法規認定亦無明文連結,欠缺規範效力。企業送測所得僅為技術性測試結果,在法律上既不能作為遵法之依據,也無從向交易相對人或主管機關說明其已盡注意。相較之下,歐盟AIA透過賦予統一標準推定效力與搭配符合性評估程序,已然形成由標準通往法律效果之連結誘因,實值參考。 再者,我國《人工智慧基本法》已要求各目的事業主管機關訂定風險為基礎之管理規範,並協助產業自訂指引,將有助於企業的AI風險管理實務操作。如後續能參考歐盟之 EN 18286 設計,各機關將有共通之查核確認責任歸屬之標準,並仍可因應產業性質差異,提供風險因應指引協助。建議可再依同法第5條第3項,由數位發展部等機關提供或建議評估驗證之工具與方法,並公告經審認之標準與工具清單,載明其對應之管理規範事項、適用範圍及限制,連結高風險標示、責任歸屬與配套義務。如此法規、機制、標準與工具得以結合,有助於企業在完備的AI風險管理機制下發揮AI應用的產業效益。 本文為資策會科法所創智中心完成之著作,非經同意或授權,不得為轉載、公開播送、公開傳輸、改作或重製等利用行為。 本文同步刊登於TIPS網站(https://www.tips.org.tw) [1] Commission Implementing Decision (EU) 2026/2274 of 12 October 2026 on the harmonised standards for high-risk AI systems drafted in support of Regulation (EU) 2024/1689 of the European Parliament and of the Council, OJ L, 14.10.2026, https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=OJ:L_202602274 (last visited Oct. 21, 2026). [2] EUROPEAN COMMISSION, First harmonised standard supporting the AI Act published in the Official Journal (Oct. 19, 2026), https://digital-strategy.ec.europa.eu/en/library/first-harmonised-standard-supporting-ai-act-published-official-journal (last visited Oct. 21, 2026). [3] Regulation (EU) 2024/1689, art. 40(1), European Commission AI Act Service Desk, https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-40 (last visited Oct. 20, 2026). [4] 前揭註1。 [5] JTC 21, EN 18286 becomes the first harmonised standard under the EU AI Act, https://jtc21.eu/en-18286-becomes-the-first-harmonised-standard-under-the-eu-ai-act/ (last visited Oct. 21, 2026). [6] 條文詳前揭註3。另見前揭註1,前言第(1)點、第(6)點。 [7] 條文詳前揭註3,art. 17(1), https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-17 (last visited Oct. 21, 2026). [8] 標準內容須洽購,重點可參見MODULOS,EN 18286 Quality Management System for EU AI Act, https://docs.modulos.ai/frameworks/eu-ai-act/harmonized-standards/en-18286 (last visited Oct. 21, 2026).